
18 Novembre 2026
Il potere con il volto del ribelle
di Serena Parascandolo
Dalla controcultura hacker all’eroe dell’immaginario pop: come cinema, moda e trasformazioni sociali contribuiscono a costruire un’identità che, nell’Era della guerra ibrida, può diventare uno strumento di influenza cognitiva.
Una stanza buia, il bagliore freddo di un monitor, una felpa scura. Basterebbero pochi dettagli a qualunque regista per farci riconoscere un hacker, ancora prima che compaia una riga di codice. Nell’immaginario delle giovani generazioni è rimasto il ribelle solitario, una sorta di ingegnere asociale dai tratti eversivi, capace di mettere in difficoltà apparati infinitamente più grandi di lui. Il cinema gli ha dato un volto e, soprattutto, un ruolo, quello di chi conosce i segreti del sistema e osa violarne le regole. Un’immagine talmente familiare da aver oltrepassato i confini della finzione, accompagnandoci anche davanti alle notizie di cronaca, dove la violazione di un’infrastruttura o l’attacco a un’autorità possono evocare, ancora prima delle conseguenze, il fascino di una ribellione.
Ma chi è un hacker?
L’hacking informatico consiste nell’accesso non autorizzato ai sistemi informatici dell’obiettivo per rubare informazioni sensibili.
Il termine hacker si riferisce a qualunque individuo particolarmente capace ed esperto di informatica che utilizza le sue conoscenze tecniche al fine di risolvere un problema. In tempi più recenti, il termine è stato associato al “security hacker”, che sfrutta le sue competenze per compiere azioni illecite in danno o attraverso sistemi informatici. Di solito vengono suddivisi in Black Hat e White Hat, a seconda che siano hacker “cattivi” o “buoni”.
Hackers
Tolto il cappuccio di scena, l’hacker è qualcuno che possiede una conoscenza approfondita dei sistemi informatici, tanto da riuscire a esplorarne il funzionamento, individuarne le vulnerabilità e modificarne, in determinate circostanze e se ritiene necessario, il comportamento. Tuttavia, la sua competenza tecnica, le stesse conoscenze e capacità, impiegate per proteggere un’infrastruttura cibernetica, possono essere usate per comprometterla. A fare la differenza sono le finalità dell’azione, ovvero il consenso all’accesso al sistema di chi lo gestisce o la sua violazione, e le conseguenze che ne derivano. Per orientarsi in questo universo, il mondo della cybersecurity ha elaborato una propria palette cromatica, quasi dovesse presentare una nuova collezione di moda.
Il bianco dei White Hat identifica categorie di professionisti e ricercatori che operano con autorizzazione per individuare falle di sicurezza prima che possano essere sfruttate da altri, i cosiddetti hacker etici. Attraverso attività come il penetration testing – simulazioni controllate di attacchi informatici – verificano quanto un sistema sia realmente protetto, consentendo così alle organizzazioni di intervenire sulle sue vulnerabilità. Sul versante opposto troviamo il nero dei Black Hat, che utilizzano competenze analoghe per violare illecitamente reti e dispositivi al fine di sottrarre informazioni riservate, estorcere denaro o sabotare servizi. Una medesima vulnerabilità può quindi essere individuata da entrambi: il primo la segnala affinché venga eliminata o protetta, il secondo può trasformarla in un’opportunità di spionaggio, strumento di cyber-warfare o ricatto. Tra questi estremi si inserisce inevitabilmente il grigio dei Grey Hat, la tonalità forse più interessante per comprendere quanto sia difficile ridurre il fenomeno a una semplice distinzione morale. Un Grey Hat infatti può individuare una falla entrando in un sistema senza autorizzazione, pur non avendo intenzione di sottrarre dati o provocare danni. Potrebbe perfino decidere di informarne il proprietario, contribuendo a migliorarne la sicurezza. La buona fede, tuttavia, non cancella automaticamente l’illiceità dell’accesso, in fondo anche un’azione dichiaratamente utile può violare le regole che tutelano un’infrastruttura. La palette si arricchisce poi di altre tonalità, troviamo il Green Hat, che incarna la figura del principiante desideroso di apprendere, il Blue Hat volto ad agire per vendetta, e infine il Red Hat che prende di mira gli hacker che considera criminali, talvolta ricorrendo a metodi altrettanto illeciti e aggressivi. Queste denominazioni, però, non hanno significati universalmente condivisi. Una gamma di colori sempre più ampia, dunque, ricca di tonalità ma non necessariamente di definizioni scientifiche, sfumature da social media influencer. Eppure, sono proprio queste ultime a determinare il significato che attribuiamo a un’immagine e, soprattutto, a chi vi si riconosce. La stessa azione informatica può apparire come un atto illecito, una dimostrazione d’ingegno o un gesto di ribellione, a seconda delle intenzioni di chi la compie e del modo in cui viene raccontata. Il colore identifica una categoria social, ma non basta a comprenderne le motivazioni. Dietro l’immagine dell’hacker esiste innanzitutto una pratica, l’hacking, che non coincide necessariamente con un’attività criminale. La conoscenza dei sistemi può essere utilizzata per proteggerli, per sperimentarne le possibilità oppure per sostenere rivendicazioni politiche. Quando questa competenza incontra il dissenso comincia a delinearsi una storia diversa, quella dell’hacktivismo.
Dalla stanza buia alla piazza digitale
Prima di diventare uno strumento di contestazione politica, l’hacking aveva già sviluppato i tratti di una cultura riconoscibile, sostenuta da un proprio linguaggio, luoghi di incontro, valori condivisi e criteri attraverso i quali stabilire l’autorevolezza dei suoi membri. Per comprendere la successiva definizione dell’hacktivismo – termine nato dall’unione di hacking e attivismo – “Hacktivism” è un termine portmanteau coniato all’inizio degli anni ’90 che identifica l’uso sovversivo di computer o computer network al fine di promuovere un’agenda politica o principi di connotazione sociale. Chi pone in essere tali pratiche è definito hacktivista o attivista digitale. Non è dunque sufficiente ricostruire l’evoluzione dei computer e delle reti informatiche, occorre osservare soprattutto le comunità che si formarono attorno a queste tecnologie e soprattutto il modo in cui una competenza specialistica cominciò ad assumere un vero e proprio significato sociale. In questa trasformazione si affondano le radici di una controcultura destinata a svilupparsi attraverso ambienti, appartenenze e orientamenti tutt’altro che uniformi.
Le prime esperienze si collocano negli Stati Uniti del secondo dopoguerra, quando i computer erano macchine costose, concentrate prevalentemente negli atenei, nei grandi centri di ricerca e negli apparati governativi e militari. Al Massachusetts Institute of Technology (MIT), il Tech Model Railroad Club – associazione studentesca fondata nel 1946, dedicata al modellismo ferroviario e alla sperimentazione elettronica – riuniva giovani appassionati del funzionamento dei complessi circuiti che regolavano il movimento dei trenini. L’interesse non risiedeva soltanto nella costruzione dei modelli, ma soprattutto nella possibilità di modificarne i meccanismi, e individuare soluzioni ingegnose così da ottenere risultati attraverso procedimenti non convenzionali. Negli anni successivi, alcuni membri del Club trasferirono questo approccio nei laboratori informatici dell’università, contribuendo così alla formazione di un ambiente nel quale il termine hack veniva associato alla capacità di comprendere profondamente un sistema e intervenire creativamente sul suo funzionamento. All’interno di queste comunità cominciava a delinearsi anche una particolare gerarchia di riconoscimento. Il prestigio non dipendeva necessariamente dall’età o dalla posizione istituzionale, ma dalla capacità di risolvere problemi, sviluppare programmi e condividere conoscenze con gli altri. L’appartenenza si costruiva attraverso la pratica e richiedeva il riconoscimento dei propri pari, secondo criteri che attribuivano alla competenza tecnica un valore centrale. Questa impostazione metteva in discussione alcune gerarchie tradizionali, senza tuttavia eliminare le disuguaglianze interne agli ambienti scientifici, allora prevalentemente maschili e caratterizzati da forme proprie di competizione.
La cultura hacker cominciava così a maturare nell’America della Guerra Fredda, mentre le proteste nelle piazze fisiche, contro il conflitto in Vietnam e le contestazioni studentesche interrogavano il rapporto tra cittadini, autorità e organizzazione della società industriale. La relazione tra controcultura e tecnologia, tuttavia, non era affatto pacifica. Per una parte dei movimenti, il computer rappresentava uno degli strumenti attraverso i quali gli apparati militari e burocratici esercitavano il proprio controllo; per altri, la possibilità di renderlo accessibile ai singoli avrebbe potuto modificare proprio quella concentrazione di potere. La macchina che consentiva alle grandi organizzazioni di elaborare informazioni cominciava, dunque, a essere immaginata anche come uno strumento utilizzabile al di fuori delle loro strutture. Fu all’interno di questa seconda sensibilità che, nella California degli anni Sessanta, si sviluppò l’esperienza di Stewart Brand, scrittore e protagonista dell’ambiente controculturale californiano, che nel 1968 fondò il Whole Earth Catalog. Non si trattava di una semplice rivista informatica, ma di una pubblicazione dedicata all’accesso agli strumenti, pensata soprattutto per le comunità che cercavano di organizzare forme di vita autonome rispetto ai modelli dominanti. Nelle sue pagine convivevano attrezzature agricole, manuali di architettura, testi di ecologia, cibernetica e dispositivi scientifici. La particolarità del catalogo risiedeva proprio nell’accostamento tra conoscenze apparentemente distanti: coltivare la terra, costruire un’abitazione o comprendere il funzionamento di una macchina potevano rispondere alla medesima aspirazione all’autosufficienza.
Come ricostruisce lo storico dei media Fred Turner in From Counterculture to Cyberculture, Brand contribuì a mettere in relazione gli ambienti della controcultura hippie con quelli della ricerca tecnologica californiana. Attraverso pubblicazioni e occasioni di confronto, queste comunità cominciarono a condividere una concezione del computer che ne ampliava il significato oltre l’impiego scientifico e militare. La tecnologia quindi iniziava diventare un mezzo di espressione, collaborazione e organizzazione sociale, anticipando una parte dell’immaginario che avrebbe accompagnato poi la diffusione dell’informatica personale. Non si trattò di un passaggio privo di contraddizioni, poiché le aspirazioni comunitarie della controcultura avrebbero incontrato, nei decenni successivi, anche le logiche imprenditoriali della nascente Silicon Valley. La medesima idea di autonomia poteva infatti alimentare esperienze cooperative e forme di individualismo economico, mostrando quanto fosse difficile attribuire a questa cultura un orientamento ideologico univoco. All’inizio degli anni Settanta, il rapporto tra competenza tecnica e autorità assunse una forma più direttamente conflittuale attraverso il phreaking – pratica di esplorazione e manipolazione delle reti telefoniche, sviluppata da appassionati che avevano imparato a riconoscere e utilizzare particolari caratteristiche del sistema di comunicazione americano. Tra i suoi protagonisti figurava John Draper, conosciuto come Captain Crunch, divenuto celebre proprio per la capacità di intervenire sul funzionamento della rete telefonica. L’interesse dei phone phreaks non nasceva necessariamente da convinzioni politiche, per molti, la possibilità di aggirare le restrizioni del sistema rappresentava soprattutto una sfida tecnica, accompagnata talvolta anche dal vantaggio di ottenere chiamate gratuite. Il significato di queste pratiche cambiò quando il phreaking incontrò una parte dell’attivismo radicale americano. Nel 1971 Abbie Hoffman e Alan Fierstein fondarono YIPL – acronimo di Youth International Party Line, pubblicazione dedicata alla diffusione di conoscenze sulle tecnologie telefoniche. Hoffman proveniva dagli Yippies, un movimento controculturale che aveva intrecciato la contestazione della guerra del Vietnam con la provocazione pubblica e l’utilizzo dei mezzi di comunicazione. In questo ambiente, comprendere il funzionamento della rete telefonica significava anche interrogare il potere economico esercitato da AT&T, il colosso che dominava il sistema delle telecomunicazioni statunitensi. L’infrastruttura telefonica diventava così il terreno concreto di un conflitto più ampio, relativo alle condizioni di accesso alle comunicazioni e alla possibilità di sottrarre conoscenze tecniche al controllo esclusivo delle compagnie. Questa ambivalenza è significativa perché mostra come la trasgressione di una norma tecnica non corrisponda necessariamente a una rivendicazione politica, anche quando viene successivamente interpretata come tale. A costruire un’identità condivisa contribuivano intanto le pubblicazioni indipendenti, gli pseudonimi e la circolazione informale delle conoscenze. La reputazione di un individuo poteva quindi svilupparsi attraverso una scoperta o una soluzione ingegnosa, indipendentemente dalla sua posizione nella società. Le prime comunità informatiche offrivano così occasioni di riconoscimento differenti da quelle istituzionali, pur sviluppando criteri interni di prestigio e competizione.
Il senso di appartenenza cominciava a dipendere anche dalla capacità di partecipare a uno scambio collettivo di informazioni, che sarebbe diventato sempre più esteso con la diffusione dei computer personali e delle reti amatoriali.
All’inizio degli anni Ottanta, questa cultura trovò nuovi spazi anche in Europa, dove il rapporto tra tecnologia e autorità si inseriva in contesti sociali differenti da quelli americani. Nella Germania occidentale, segnata dalla divisione del Paese e dalle mobilitazioni pacifiste e antinucleari, la raccolta e la gestione delle informazioni personali erano già oggetto di un acceso dibattito pubblico. Nel settembre 1981, durante un incontro a Berlino presso la redazione del quotidiano alternativo Die Tageszeitung – giornale indipendente nato nel 1978 nell’ambiente dei movimenti sociali tedeschi – un gruppo di appassionati diede vita al Chaos Computer Club (CCC), un collettivo interessato alle conseguenze sociali dell’informatizzazione, alla sicurezza dei sistemi e alla tutela della riservatezza. L’organizzazione si sviluppò successivamente soprattutto ad Amburgo e tra i suoi promotori figurava Wau Holland, pseudonimo di Herwart Holland-Moritz, giornalista e pioniere della cultura hacker tedesca, che contribuì a portare la sperimentazione informatica nel dibattito pubblico sulle libertà civili.
La dimensione culturale del Club si sviluppò anche attraverso incontri, pubblicazioni e occasioni di confronto, durante i quali la conoscenza informatica veniva discussa in relazione alle sue conseguenze sociali. L’interesse per le vulnerabilità dei sistemi si accompagnava così a una crescente attenzione verso la sicurezza delle infrastrutture e la riservatezza delle informazioni personali. La competenza tecnica acquistava una funzione pubblica, poiché consentiva di individuare problemi che non riguardavano soltanto gli amministratori delle reti, ma anche i cittadini che cominciavano ad affidare a quelle tecnologie una parte sempre maggiore delle proprie attività.
Negli Stati Uniti, intanto, la diffusione del software proprietario stava modificando le condizioni di collaborazione tra programmatori. Nel 1983 Richard Stallman annunciò il progetto GNU – iniziativa finalizzata allo sviluppo di un sistema operativo liberamente utilizzabile, studiabile, modificabile e condivisibile. Stallman, programmatore del MIT, considerava le restrizioni introdotte dalle licenze proprietarie una minaccia alla cooperazione che aveva caratterizzato una parte dei laboratori informatici. La sua posizione contribuì così a trasformare una questione apparentemente tecnica, relativa alla disponibilità del codice, in un confronto sulle libertà degli utilizzatori e sulle modalità di distribuzione della conoscenza.
Hackers_ Heroes of the Computer Revolution_Steven Levy
Nel 1984 poi, il giornalista statunitense Steven Levy pubblicò Hackers: Heroes of the Computer Revolution, ricostruendo la storia delle prime comunità informatiche e dando una formulazione riconoscibile alla cosiddetta “etica hacker”. Un insieme di principi che Levy aveva individuato osservando le pratiche e le convinzioni degli stessi programmatori, la libera circolazione delle informazioni, l’accesso alle macchine come condizione dell’apprendimento, la diffidenza verso le gerarchie arbitrarie e il riconoscimento delle persone attraverso le competenze dimostrate, anziché i titoli o la posizione sociale. Il libro contribuì così a rendere comprensibile anche al di fuori degli ambienti specialistici una cultura che aveva sviluppato propri valori e forme di riconoscimento, senza per questo costituire un movimento politico unitario.
Nello stesso anno, il Chaos Computer Club attirò l’attenzione pubblica con una dimostrazione destinata a diventare celebre. Wau Holland e Steffen Wernéry mostrarono una vulnerabilità del sistema telematico tedesco Bildschirmtext, riuscendo a generare addebiti per circa 135.000 marchi a carico della Hamburger Sparkasse, somma successivamente restituita. L’operazione, documentata anche dall’Agenzia federale tedesca per l’educazione civica, aveva lo scopo dichiarato di dimostrare la fragilità di un’infrastruttura presentata come sicura. La vicenda ebbe rilevanza anche sul piano comunicativo, poiché rese comprensibile all’opinione pubblica un problema che difficilmente sarebbe emerso attraverso il solo linguaggio tecnico. Nel dicembre 1984, ad Amburgo, il Club organizzò inoltre il primo Chaos Communication Congress, offrendo alla comunità un’occasione di incontro e confronto che avrebbe contribuito a consolidarne la presenza pubblica.
Sempre nel 1984, negli Stati Uniti, Emmanuel Goldstein – pseudonimo del giornalista e attivista Eric Corley – fondò 2600: The Hacker Quarterly, una rivista destinata a diventare un riferimento della cultura hacker americana. La pubblicazione di articoli, informazioni tecniche e testimonianze favoriva la circolazione delle conoscenze, ma contribuiva anche alla costruzione di un ambiente sociale nel quale i lettori potevano riconoscere interessi e linguaggi comuni. Attraverso riviste come 2600 e le prime BBS – Bulletin Board Systems, bacheche telematiche accessibili tramite modem e linea telefonica – gli appassionati potevano comunicare, scambiarsi file e sviluppare relazioni continuative anche senza incontrarsi fisicamente. La possibilità di utilizzare uno pseudonimo, costruire una reputazione attraverso i propri contributi e partecipare a discussioni specialistiche attribuiva all’identità digitale una vera e propria consistenza sociale. È in questi ambienti che parte della cultura hacker sviluppò forme di appartenenza relativamente autonome rispetto ai luoghi tradizionali della socializzazione.
A partire dalla seconda metà degli anni Ottanta, il rapporto tra tecnologia e controcultura acquistò particolare importanza anche in Italia. Nel 1987 nacque a Milano Decoder, una rivista legata alla cultura cyberpunk e all’editoria indipendente, che contribuì a mettere in relazione la critica radicale, le sottoculture punk, la musica, le arti performative e le prime sperimentazioni telematiche, l’esperienza editoriale si sviluppò così anche attraverso una continua contaminazione tra linguaggi artistici e riflessione sulle trasformazioni tecnologiche della società.
La particolarità di Decoder non risiedeva soltanto negli argomenti affrontati, ma nel modo in cui la rivista contribuiva a costruire un ambiente culturale. L’impostazione grafica, i riferimenti all’estetica cyberpunk e la circolazione attraverso canali indipendenti favorivano l’incontro tra lettori, artisti, attivisti e sperimentatori informatici, tanto che la redazione sviluppò anche una propria BBS e partecipò nel 1992 a Piazza Virtuale, progetto dei Van Gogh TV presentato durante documenta IX a Kassel, in Germania. La cultura delle reti veniva così sperimentata anche attraverso pratiche artistiche e comunitarie, in continuità con esperienze di autogestione già presenti nei centri sociali e nell’editoria underground italiana.
Questi ambienti contribuirono ad ampliare la dimensione sociale dell’hacking, rendendo accessibili tutte quelle conoscenze che non provenivano necessariamente dalle università o dalle aziende tecnologiche. L’apprendimento collettivo, le pubblicazioni indipendenti e le reti amatoriali offrivano spazi nei quali il sapere informatico poteva circolare attraverso relazioni dirette, spesso accompagnato da riferimenti culturali estranei alla formazione tecnica tradizionale. La tecnologia diventava così anche un terreno di produzione culturale, nel quale le comunità costruivano linguaggi e pratiche attraverso cui distinguersi e riconoscersi.
All’inizio degli anni Novanta, con la progressiva diffusione delle comunicazioni digitali, il rapporto tra tecnologia e identità cominciò a essere interrogato anche da prospettive differenti da quelle prevalenti nelle prime comunità hacker. Nel 1991 infatti, il collettivo australiano VNS Matrix pubblicò il proprio manifesto cyberfemminista, utilizzando un linguaggio artistico provocatorio per mettere in discussione le rappresentazioni del corpo, della sessualità e del genere nell’ambiente tecnologico. Il cyberfemminismo – sviluppatosi nell’incontro tra pensiero femminista, arte e cultura digitale — non coincideva con l’hacktivismo, ma contribuiva ad ampliare il dibattito sulle condizioni di accesso e partecipazione alle nuove tecnologie. La prospettiva introdotta da queste esperienze metteva quindi in evidenza, quanto l’apparente neutralità degli strumenti informatici non eliminasse necessariamente le disuguaglianze già presenti nella società e negli ambienti che li sviluppavano. Negli stessi anni, nella Bay Area di San Francisco, si formò la comunità dei Cypherpunks – una rete di programmatori, esperti di crittografia e sostenitori della riservatezza digitale, tra i quali Eric Hughes, Timothy May e John Gilmore. La possibilità che governi e imprese acquisissero una crescente capacità di raccogliere informazioni personali alimentava un dibattito sul rapporto tra innovazione tecnologica e tutela della vita privata. Nel 1993 fu proprio Hughes apubblicare A Cypherpunk’s Manifesto, sostenendo la necessità di sviluppare strumenti crittografici che consentissero agli individui di proteggere le proprie comunicazioni. La posizione dei Cypherpunks introduceva una distinzione significativa all’interno della cultura hacker. La libera circolazione delle conoscenze non implicava necessariamente che ogni informazione dovesse essere accessibile a chiunque, poteva convivere con la necessità di tutelare i dati personali e la riservatezza delle comunicazioni. La libertà di comprendere un sistema e quella di proteggere la propria sfera privata assumevano così un ruolo complementare, pur all’interno di comunità attraversate da orientamenti politici differenti.
Nel 1994, la riflessione sul rapporto tra tecnologia e dissenso acquistò un’ulteriore dimensione attraverso il lavoro del Critical Art Ensemble – un collettivo statunitense di artisti e teorici, attivo nell’intersezione tra sperimentazione culturale e critica sociale – che pubblicò The Electronic Disturbance. Il testo affrontava la trasformazione delle strutture di potere in una società nella quale una parte crescente delle attività economiche e delle comunicazioni si organizzava attraverso sistemi informatici. Se il potere non si esercitava più soltanto attraverso luoghi fisicamente identificabili, anche le pratiche di contestazione avrebbero dovuto confrontarsi con questa nuova organizzazione.
La riflessione del collettivo riguardava quindi la possibilità di trasferire nello spazio digitale alcune modalità della disobbedienza civile, tradizionalmente associate all’occupazione di luoghi e all’interruzione pubblica delle attività contestate. L’azione informatica poteva assumere anche un carattere performativo, utilizzando la rete non soltanto per comunicare una rivendicazione, ma come ambiente nel quale renderla visibile. Il riferimento alla disobbedienza civile non eliminava, tuttavia, le questioni relative alla legittimità e alle conseguenze degli interventi, soprattutto quando questi potevano coinvolgere infrastrutture utilizzate da persone estranee al conflitto. Nello stesso anno, nel Regno Unito, le proteste contro il Criminal Justice and Public Order Act – legge che ampliava, tra le altre disposizioni, i poteri della polizia nei confronti dei raduni musicali all’aperto – coinvolsero la scena rave e diverse comunità alternative. Le restrizioni sui raduni avevano trasformato il diritto di riunirsi e utilizzare temporaneamente uno spazio in una questione particolarmente sentita da parte della cultura giovanile britannica. In questo ambiente si era sviluppata l’esperienza degli Zippies, una scena controculturale che intrecciava l’eredità hippie, la musica elettronica e l’interesse per le nuove tecnologie. Agli Zippies viene associata l’azione telematica conosciuta come Intervasion of the UK, organizzata nel novembre 1994 per protestare contro le politiche del governo britannico. Le testimonianze descrivono l’impiego di forme di saturazione delle comunicazioni elettroniche e dei fax istituzionali, anche se la portata effettiva dell’operazione rimane difficile da stabilire con precisione. L’episodio mostra come la protesta digitale cominciasse a essere sperimentata anche da comunità la cui identità si era formata attorno alla musica, alle pratiche di socialità alternativa e all’organizzazione di eventi collettivi. L’utilizzo delle tecnologie non sostituiva quelle esperienze, ma ne estendeva le possibilità di intervento. In Italia, lo stesso anno fu segnato dal cosiddetto Italian Crackdown – operazione giudiziaria avviata l’11 maggio nell’ambito di indagini sulla pirateria informatica, che comportò perquisizioni e sequestri presso numerose BBS. L’intervento coinvolse anche nodi di reti amatoriali come FidoNet, una rete internazionale di bacheche telematiche gestite prevalentemente da appassionati e volontari.
La documentazione dell’epoca mostra come l’ampiezza dei provvedimenti abbia suscitato proteste all’interno delle comunità informatiche, anche per le conseguenze prodotte su attività di comunicazione indipendente non necessariamente coinvolte nelle condotte oggetto delle indagini. La vicenda contribuì ad alimentare una controversia sulla rappresentazione pubblica degli hacker. La crescente attenzione verso la criminalità informatica tendeva infatti ad accostare pratiche differenti, mentre una parte delle comunità interessate contestava l’associazione tra sperimentazione tecnologica e attività illecita. Il conflitto riguardava ormai anche la possibilità di definire pubblicamente un’identità collettiva, distinguendo le condotte criminali dalle esperienze culturali e sociali che si erano sviluppate attorno alle reti. Nel 1995 questa dimensione collettiva trovò un’espressione particolarmente significativa nell’attività di Tommaso Tozzi e Strano Network, collettivo fiorentino impegnato nell’incontro tra arte, comunicazione e sperimentazione telematica. Il gruppo sviluppò la pratica del netstrike – una forma di protesta concepita come trasposizione del corteo nello spazio digitale -proponendo la partecipazione simultanea di persone fisicamente distanti attraverso collegamenti a determinati siti. Il 21 dicembre 1995 Strano Network organizzò un’azione contro siti istituzionali francesi per protestare contro gli esperimenti nucleari a Mururoa, nell’Oceano Pacifico. La documentazione conservata nell’archivio di Tozzi consente di ricostruire gli obiettivi dichiarati dagli organizzatori, mentre le effettive conseguenze tecniche dell’iniziativa non risultano verificabili in modo altrettanto indipendente. Il significato culturale del netstrike risiedeva soprattutto nella possibilità di attribuire a un gesto informatico una dimensione partecipativa. L’intervento non dipendeva esclusivamente dalla competenza di un singolo individuo, poiché acquistava visibilità attraverso l’adesione contemporanea di più persone, riprendendo una caratteristica propria delle manifestazioni collettive tradizionali. Nel 1996 il Critical Art Ensemble approfondì la propria riflessione con Electronic Civil Disobedience & Other Unpopular Ideas, contribuendo a definire un linguaggio teorico attraverso il quale interpretare queste nuove forme di protesta. Nel corso dello stesso decennio iniziò a diffondersi il termine hacktivismo, la cui origine cronologica rimane oggetto di ricostruzioni differenti. Alcune fonti ne attribuiscono l’introduzione a Omega, membro del collettivo texano Cult of the Dead Cow, collocandola nel 1994 o nel 1996. Al di là della disputa sulla sua prima comparsa, il termine rese riconoscibile un insieme di pratiche nelle quali le competenze informatiche venivano impiegate per sostenere rivendicazioni politiche o sociali. Nel 1998, l’Electronic Disturbance Theater – collettivo di artisti e attivisti impegnato nella sperimentazione di forme di disobbedienza civile elettronica – sviluppò FloodNet, un programma utilizzato per organizzare proteste digitali in solidarietà con il movimento zapatista del Chiapas, in Messico. Le iniziative riprendevano il linguaggio del sit-in, consentendo ai partecipanti di inviare richieste coordinate verso siti istituzionali con l’intenzione di rallentarne il funzionamento.
L’azione veniva presentata dagli organizzatori come una performance collettiva, nella quale l’interruzione temporanea di un servizio diventava il mezzo per richiamare l’attenzione su una rivendicazione. L’esperienza rendeva evidente una trasformazione nelle modalità di partecipazione. La mobilitazione poteva coinvolgere persone distribuite in luoghi diversi, mentre la rete diventava contemporaneamente un mezzo di organizzazione e lo spazio nel quale si svolgeva la protesta. Con il nuovo millennio, la progressiva diffusione di Internet modificò profondamente le condizioni attraverso le quali quelle comunità si erano formate. Le reti informatiche non rappresentavano più un territorio frequentato prevalentemente da specialisti e appassionati, ma cominciavano a diventare luoghi ordinari di relazione, intrattenimento e partecipazione. Anche l’identità hacker cambiava, poiché l’appartenenza non dipendeva necessariamente dalla frequentazione di circoli tecnici o dalla padronanza della programmazione, le nuove piattaforme permettevano a persone con competenze differenti di riconoscersi in iniziative comuni. Una delle espressioni più significative di questa trasformazione fu Anonymous, identità collettiva emersa durante gli anni Duemila nell’ambiente di 4chan – piattaforma di discussione anonima fondata nel 2003, caratterizzata dalla circolazione di immagini, contenuti provocatori e pratiche di trolling, cioè comportamenti deliberatamente finalizzati a suscitare reazioni negli altri utenti. Inizialmente, Anonymous non costituiva un vero e proprio movimento politico, ma piuttosto un insieme mutevole di partecipanti accomunati soprattutto dall’utilizzo dell’anonimato e da particolari codici comunicativi. Nel 2008, attraverso Project Chanology, la mobilitazione contro la Chiesa di Scientology trasferì una parte di quelle pratiche nella contestazione pubblica, affiancando agli interventi informatici manifestazioni organizzate in numerose città. Una comunità nata all’interno di una cultura digitale fortemente provocatoria dimostrava così di poter sviluppare iniziative di protesta anche fuori dalla rete, pur conservando orientamenti e motivazioni tutt’altro che uniformi. Questa trasformazione divenne ancora più evidente nel dicembre 2010, quando alcuni gruppi riconducibili ad Anonymous organizzarono Operation Payback, una campagna di attacchi informatici contro aziende e servizi di pagamento che avevano interrotto i rapporti con WikiLeaks dopo la pubblicazione dei dispacci diplomatici statunitensi. L’iniziativa rese così visibile una nuova modalità di mobilitazione, vari individui distribuiti in paesi differenti potevano partecipare a operazioni coordinate attraverso canali digitali, riconoscendosi in una sigla collettiva senza appartenere necessariamente a un’organizzazione stabile. L’assenza di una direzione unitaria favoriva la partecipazione, ma rendeva anche difficile stabilire chi rappresentasse realmente il gruppo e quali obiettivi fossero condivisi dai partecipanti. L’identità hacker si confrontava ormai con comunità molto più ampie, nelle quali il confine tra adesione, competenza tecnica e responsabilità individuale diventava meno immediato. Negli anni successivi, l’hacktivismo ha continuato a svilupparsi attraverso esperienze differenti, ma fu soprattutto il ritorno della guerra su larga scala in Europa a modificarne nuovamente il contesto.
Russian disruptive and destructive operations against Ukraine over the past decade Credit APT44
Dopo l’invasione russa dell’Ucraina, nel febbraio 2022, il governo ucraino promosse la formazione dell’IT Army of Ukraine, una rete di volontari mobilitati attraverso piattaforme digitali per partecipare ad azioni informatiche contro obiettivi russi. Come osserva il ricercatore Stefan Soesanto, questa esperienza ha reso particolarmente complessa la distinzione tra iniziativa civile, attività promossa dalle istituzioni e partecipazione a un conflitto armato. La conoscenza informatica, che nelle origini controculturali era stata spesso associata all’autonomia rispetto alle organizzazioni dominanti, poteva essere impiegata anche all’interno di mobilitazioni direttamente collegate agli interessi di uno Stato. Ed è una trasformazione che riguarda anche il modo in cui queste comunità reclutano e coinvolgono nuovi partecipanti. Nel luglio 2025, infatti, l’operazione internazionale Eastwood, coordinata da Europol ed Eurojust, ha colpito l’infrastruttura di NoName057(16), una rete filorussa associata a campagne di attacchi DDoS – azioni che tentano di rendere indisponibile un servizio sovraccaricandolo di richieste. Le indagini hanno documentato l’impiego di canali di messaggistica, istruzioni semplificate, ricompense in criptovalute e meccanismi mutuati dai videogiochi, come classifiche e riconoscimenti puramente simbolici, per incentivare la partecipazione. L’appartenenza oggi può essere costruita anche attraverso un sistema di gratificazioni e obiettivi condivisi, senza richiedere necessariamente una formazione tecnica approfondita o un rapporto duraturo con le tradizioni storiche della cultura hacker. Un tipo di evoluzione che trova riscontro anche nell’ENISA Threat Landscape 2026, pubblicato dall’Agenzia dell’Unione europea per la cybersicurezza nel settembre 2026. Il rapporto, relativo agli eventi osservati durante il 2025, registra circa 4.709 rivendicazioni di attività hacktiviste contro Stati membri dell’Unione, delle quali oltre l’89% riguarda attacchi DDoS. Si tratta di azioni rivendicate, non necessariamente riuscite, ma il dato documenta quanto la protesta informatica sia ormai intrecciata con le tensioni internazionali. L’Agenzia rileva inoltre una crescente difficoltà nel distinguere alcune attività hacktiviste da quelle riconducibili a gruppi criminali o collegati a interessi statali, anche quando le finalità dichiarate rimangono differenti. Dal laboratorio universitario alle comunità telematiche, fino alle manifestazioni digitali e alle mobilitazioni legate ai conflitti contemporanei, l’hacktivismo ha dunque cambiato più volte forma, strumenti e composizione sociale. Sarebbe improprio riconoscere in tutte queste esperienze la continuità di un unico movimento, così come attribuire loro la medesima concezione della libertà o dell’autorità. A conservarsi è piuttosto la possibilità di attribuire alla competenza informatica un significato che supera l’esecuzione di un’operazione tecnica, inserendola in relazioni sociali, rivendicazioni e appartenenze collettive. Nel frattempo, mentre questa storia diventava sempre più articolata, la figura dell’hacker acquistava una riconoscibilità ben più immediata presso il grande pubblico. Una persona poteva non conoscere nulla delle differenze tra queste comunità e tuttavia possedere un’idea precisa di chi fosse un hacker, di quale aspetto avesse e persino delle intenzioni che fosse plausibile attribuirgli. È in questa distanza tra la complessità di un fenomeno e la semplicità della sua rappresentazione che si apre un’altra storia, quella delle immagini attraverso le quali abbiamo imparato a riconoscerlo.
Cinema, Moda e Trend – L’archetipo dell’hacker da minaccia a eroe
Una controcultura può impiegare decenni per costruire la propria identità e finire per essere riconosciuta, una volta entrata nell’immaginario collettivo, attraverso pochi elementi visivi. È quanto accaduto anche alla figura dell’hacker, la cui storia attraversa laboratori universitari, comunità underground, sperimentazioni artistiche e forme di contestazione sociale spesso molto distanti tra loro. Eppure, nel passaggio alla cultura popolare, tutta quella complessità tende a lasciare spazio a un’immagine più immediata, nella quale la trasgressione acquista il fascino della ribellione e la competenza tecnica diventa il talento di chi riesce a sfidare un potere apparentemente invincibile. È un processo che possiamo leggere attraverso la riflessione del filosofo francese Guy Debord, tra i principali esponenti dell’Internazionale situazionista – movimento che intrecciava sperimentazione artistica e critica della società dei consumi. Nel 1967, con La società dello spettacolo, Debord osservava come il concetto di spettacolo non fosse semplicemente un insieme di immagini, ma un rapporto sociale mediato dalle immagini stesse. La questione, dunque, andava ben oltre il cinema, la televisione o la pubblicità, riguardando il modo in cui una società costruisce e riconosce il significato di ciò che osserva. Una chiave di lettura che torna particolarmente utile nel caso dell’hacker: chi apparteneva a quelle comunità ne conosceva competenze, linguaggi e contraddizioni, mentre chi ne rimaneva fuori avrebbe imparato a riconoscerlo anche attraverso le storie raccontate su di lui. Nel 1979, il sociologo britannico Dick Hebdige, in Subculture: The Meaning of Style, aveva osservato un meccanismo analogo studiando le sottoculture giovanili e il loro rapporto con la moda, la musica e gli oggetti della vita quotidiana. Il punk, per esempio, aveva trasformato elementi comuni dell’abbigliamento in segni provocatori di appartenenza, attribuendo loro significati riconoscibili soprattutto all’interno della propria comunità. Ma era proprio quella riconoscibilità che consentiva ai media e al mercato di appropriarsi dei suoi codici estetici, diffondendoli anche tra persone estranee alle esperienze dalle quali provenivano. Hebdige definiva questo processo recuperation, ovvero il riassorbimento delle espressioni sottoculturali nei circuiti della rappresentazione e del consumo. Per la cultura hacker, tuttavia, il passaggio presentava una particolarità, se il punk aveva reso visibile la propria identità nelle strade, nei concerti e nell’abbigliamento, l’hacking invece, si era sviluppato prevalentemente in laboratori, stanze private e reti informatiche poco conosciute dal grande pubblico. A dare un volto a quel mondo sarebbe stato prima di tutto il cinema, che nel tempo ne avrebbe proposto rappresentazioni differenti. Nel 1983, mentre la Guerra Fredda alimentava il timore di un conflitto nucleare e i primi computer personali cominciavano a diffondersi, John Badham portò nelle sale WarGames – Giochi di guerra. Il protagonista, David Lightman, interpretato da Matthew Broderick, è un ragazzo appassionato di informatica che, alla ricerca di nuovi videogiochi, riesce inconsapevolmente a collegarsi a un sistema militare statunitense, rischiando di provocare una guerra nucleare. Quella che nasce come una curiosità adolescenziale si trasforma in una minaccia per la sicurezza nazionale, ma è proprio la capacità del ragazzo di comprendere il funzionamento della macchina a contribuire a scongiurare il disastro. Il pubblico incontra così un personaggio che sfugge alla tradizionale distinzione tra eroe e antagonista. È una rappresentazione ancora lontana dall’eroe romantico che il cinema avrebbe costruito negli anni successivi, ma contiene già un elemento destinato a tornare, l’idea che, talvolta, chi si trova fuori dalle istituzioni possa comprendere le loro macchine meglio di chi le governa. Dodici anni dopo WarGames, il cinema ci offre una ulteriore versione dell’hacker.
War Games – 1983
Nel 1995, con Hackers, diretto da Iain Softley, la figura dell’informatico solitario lascia spazio a una comunità di adolescenti carismatici, ironici e anticonformisti, che attraversano New York sui pattini, frequentano club techno e condividono un linguaggio fatto di pseudonimi, provocazioni e svariate competenze informatiche. La loro appartenenza non viene raccontata soltanto attraverso ciò che sanno fare, ma soprattutto attraverso il modo in cui vivono, si relazionano e si presentano agli altri. Non siamo più di fronte a un ragazzo che accidentalmente mette in difficoltà un sistema militare, ma a un gruppo nel quale lo spettatore è invitato a riconoscere una forma di socialità giovanile desiderabile. A renderla tale contribuisce in maniera decisiva il guardaroba. Il costumista Roger K. Burton costruisce un universo visivo nel quale convivono capi di Vivienne Westwood, suggestioni punk, abbigliamento da skateboard, riferimenti alla scena rave, tessuti tecnici e colori acidi. Una contaminazione che non ha quasi nulla della divisa del programmatore, ma molto delle sottoculture urbane degli anni Novanta. Il riferimento a Hebdige diventa qui particolarmente concreto, perché attraverso l’abbigliamento il cinema rende visibile un’identità che fino a quel momento si era sviluppata soprattutto all’interno di ambienti difficilmente accessibili al pubblico. I costumi, in fondo, funzionano come un filtro empatico, perché sono in grado di trasferire l’attenzione dalla violazione informatica alla vitalità dei protagonisti, alla loro complicità e alla capacità di distinguersi dagli adulti e, soprattutto, dalle istituzioni. Il loro comportamento rimane anche discutibile, viene però inserito in una narrazione nella quale l’anticonformismo acquista sempre più fascino e la trasgressione può apparire anche come un’espressione dell’ingegno giovanile. Quattro anni più tardi, nel 1999, Matrix, diretto dalle Wachowski, porta questo tipo di trasformazione su un piano differente. Thomas Anderson, programmatore di giorno e hacker conosciuto come Neo nelle sue attività clandestine, scopre che la realtà nella quale vive altro non è che una simulazione costruita dalle macchine per mantenere gli esseri umani sotto controllo. Il personaggio, quindi, non si limita a mettere in discussione l’autorità, ma scopre che l’intero ordine nel quale è cresciuto si fonda su un inganno. All’interno del racconto, disobbedire diventa la condizione necessaria per conoscere la verità e sottrarsi alla prigionia. Anche in questo caso sarà proprio il costume a rendere immediatamente leggibile la trasformazione. La costumista Kym Barrett abbandona l’eclettismo giovanile di Hackers per costruire invece una silhouette scura, essenziale e rigorosa. I cappotti lunghi, gli occhiali sottili, le superfici nere e l’intera verticalità delle figure restituiscono un’immagine di controllo e consapevolezza. Nella progettazione dell’abbigliamento di Neo, Barrett attinge anche alle vesti religiose e alle figure dei guerrieri orientali, conferendo così al personaggio un’autorità visiva che accompagna la sua trasformazione nell’Eletto. Il cinema ha contribuito a dare un volto alla cultura hacker, ma la moda ha fatto qualcosa di altrettanto interessante. Nel concreto ha trasformato quell’immagine in un linguaggio da indossare da tutti, oltre che in un trend da seguire. Un passaggio che non avvenne solo attraverso l’osservazione dell’abbigliamento realmente utilizzato dai programmatori, ma soprattutto mediante la rielaborazione dei personaggi cinematografici. Nel 2016, un’analisi pubblicata da i-D, significativamente intitolata Why Is Fashion So Obsessed with Hacker Culture?, osservava proprio questa distanza tra la quotidianità degli informatici e la loro rappresentazione sulle passerelle. L’universo estetico prediletto dagli stilisti, infatti, non proveniva tanto dai laboratori del MIT o dai vari raduni specialistici, quanto dalla versione cinematografica dell’hacker, questa figura misteriosa e anticonformista, avvolta in abiti prevalentemente scuri e apparentemente estranea alle convenzioni sociali.
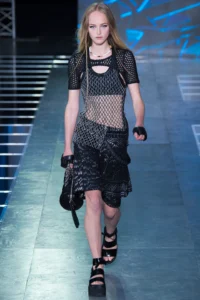
KIM_0092 Louis Vuitton Fashion
A confermarlo è proprio la rapidità con cui l’estetica di Matrix entrò nel lessico dell’alta moda. Appena quattro mesi dopo l’uscita americana del film, John Galliano presentò per Christian Dior la collezione haute couture autunno-inverno 1999, nella quale i cappotti in vinile nero, le cinture simili a fondine e il trucco pallido richiamavano esplicitamente l’immaginario delle Wachowski. L’abbigliamento che sullo schermo identificava personaggi capaci di riconoscere l’inganno e sottrarsi al controllo delle macchine entrava anche nel circuito del lusso, dove quelle stesse forme assumevano il valore di un’estetica ricercata ed esclusiva, oltre che desiderabile. Negli anni successivi, le silhouette scure di Matrix avrebbero continuato a riemergere nelle collezioni, mentre l’eclettismo di Hackers, con i suoi giubbotti oversize, le contaminazioni punk e l’abbigliamento sportivo, avrebbe trovato nuove corrispondenze nel luxury streetwear. L’analisi di i-D individua, per esempio, richiami all’universo di Angelina Jolie nella collezione autunno-inverno 2015 di Vetements e affinità con l’estetica techno-goth nella collezione primavera-estate 2016 di Louis Vuitton, disegnata da Nicolas Ghesquière. Si tratta soprattutto di letture critiche delle collezioni, non necessariamente di influenze dichiarate dagli stilisti, ma documentano quanto quel repertorio cinematografico fosse ormai riconoscibile anche all’interno del sistema moda.
È necessario specificare che un cappotto nero, così come un paio di occhiali sottili o una giacca tecnica, non trasforma chi li indossa in un hacker, né possiede un significato politico autonomo, questi elementi possono però richiamare un immaginario già familiare, consentendo di adottarne alcuni tratti senza condividere le esperienze dalle quali proviene.
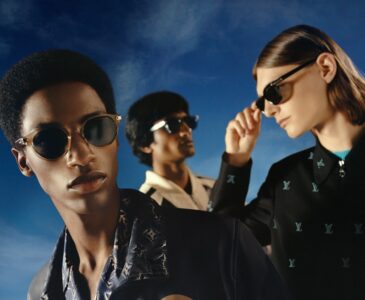
Louis-Vuitton-Unveils-Chic-LV-Signature-Sunglasses-Collection-for-Spring-2023
Nel 2021, la relazione tra moda e immaginario hacker raggiunse poi una forma ancora più esplicita. In occasione del centenario di Gucci, Alessandro Michele presentò la collezione Aria, inserendovi elementi riconducibili ai codici stilistici di Balenciaga, allora diretta da Demna Gvasalia. L’operazione venne raccontata proprio attraverso il linguaggio dell’hacking, anziché quello più consueto della collaborazione tra marchi. Pochi mesi dopo, il progetto si sviluppò attraverso The Hacker Project, che avrebbe portato sugli scaffali e nelle campagne pubblicitarie una contaminazione reciproca tra le due maison. Balenciaga si divertì letteralmente a hackerare Gucci. Il celebre monogramma con la doppia “G” venne rielaborato attraverso la doppia “B”, mentre borse, accessori e capi di abbigliamento combinavano elementi immediatamente riconoscibili di entrambi i marchi. La provocazione coinvolse perfino gli spazi commerciali, nel novembre 2021, in occasione del lancio in 74 spazi fisici tra negozi e pop-up internazionali, alcune vetrine Balenciaga furono allestite con scritte GUCCI realizzate in stile graffiti, simulando una sorta di hackeraggio vandalico. Persino l’apparenza della contraffazione, tradizionalmente considerata una minaccia all’autenticità del prodotto di lusso, diventava parte dell’operazione creativa. Il cortocircuito di questa potente operazione di comunicazione risiedeva proprio nella natura autorizzata di quell’appropriazione, organizzata da due aziende appartenenti allo stesso gruppo, Kering. Nessun sistema informatico era stato violato, e nessun marchio realmente sottratto al controllo del proprietario, eppure, era proprio il concetto di violazione a fornire alla collezione il suo linguaggio, consentendo così di rappresentare come trasgressivo ciò che era stato accuratamente progettato, approvato e commercializzato.
Parallelamente, un’altra interpretazione della relazione tra abbigliamento e cultura tecnologica si è sviluppata attraverso il techwear – un filone della moda contemporanea caratterizzato da materiali performanti e attenzione alla funzionalità nell’ambiente urbano. Marchi come ACRONYM, fondato da Errolson Hugh e Michaela Sachenbacher, hanno contribuito a definire un guardaroba nel quale tessuti impermeabili, tasche integrate, sistemi di chiusura e costruzioni trasformabili rispondono a esigenze pratiche oltre che estetiche. La collaborazione avviata nel 2008 tra ACRONYM e Stone Island avrebbe dato vita allo Stone Island Shadow Project, una linea dedicata alla sperimentazione tra ricerca tessile e funzionalità. Anche in questo caso sarebbe improprio considerare il techwear un abbigliamento ideato dagli hacker o attribuirgli necessariamente una funzione antisistema. La sua origine è legata anche all’abbigliamento sportivo e alle tecnologie dei materiali. Tuttavia, la sua diffusione ha contribuito a rendere familiare una silhouette urbana che dialoga perfettamente con l’immaginario cyberpunk, fatta di capi scuri, volumi studiati per il movimento e soluzioni tecniche che fanno dell’abito una sorta di attrezzatura personale.
Il percorso che dalla finzione cinematografica arriva alle passerelle del lusso e alla sperimentazione tecnologica mostra quanto l’immaginario hacker abbia ormai superato i confini delle comunità nelle quali si era formato. La sua riconoscibilità non dipende più soltanto dalla conoscenza delle pratiche informatiche, ma anche da un patrimonio di immagini e narrazioni attraverso le quali la trasgressione e la violazione di un sistema può acquistare fascino, prestigio e persino una connotazione morale positiva. Il cinema ha contribuito a rendere familiare il protagonista che sfida l’autorità, mentre la moda ne ha tradotto alcuni codici in oggetti desiderabili, rendendo possibile appropriarsi se pur solo simbolicamente di quell’identità senza conoscerne necessariamente la storia.
Una traiettoria precisa in cui la rappresentazione incontra la sfera dell’influenza cognitiva. Nel 2000, gli psicologi Melanie C. Green e Timothy C. Brock, nello studio The Role of Transportation in the Persuasiveness of Public Narratives, analizzarono proprio come il coinvolgimento in una narrazione possa influenzare le convinzioni del pubblico, favorendo così l’adesione a interpretazioni coerenti con la storia raccontata. Il fenomeno, conosciuto come narrative transportation, aiuta a comprendere perché l’identificazione con un personaggio possa incidere anche sul giudizio relativo alle sue azioni. Non significa che un film o una collezione inducano automaticamente ad approvare una violazione informatica, ma possono contribuire a formare un repertorio di associazioni attraverso il quale un comportamento può essere interpretato prima ancora di conoscerne le circostanze. La questione diventa particolarmente delicata quando l’immaginario del ribelle informatico incontra la cronaca. In una società nella quale la fiducia nelle istituzioni è spesso oggetto di tensioni e contestazioni, chi dichiara di sfidare un’autorità può apparire, almeno a una parte del pubblico, come un moderno Davide contro Golia. Ma la posizione di antagonista non costituisce, di per sé, una garanzia sulle intenzioni di chi agisce. La capacità di violare un sistema, infatti, non dimostra che quell’azione persegua un reale interesse collettivo, così come la rivendicazione di una causa non permette di stabilire chi ne sia realmente responsabile e quali conseguenze produca. La rappresentazione, quindi, rischia di diventare una lente deformante, anche se riconosciamo il personaggio, e ne comprendiamo immediatamente il ruolo, possiamo arrivare ad attribuirgli motivazioni che non abbiamo ancora realmente verificato. Il punto focale nasce quando l’immagine del ribelle è ormai troppo familiare tanto da non riuscire a riconoscere che chi indossa quegli abiti non è affatto un Davide.
Quando Golia si traveste da Davide: il ribaltamento del paradigma
Nel corso di questa analisi abbiamo osservato come la figura dell’hacker non possa essere ricondotta a un’identità individuale e immutabile, ma sia il risultato di una storia nella quale competenze tecniche, esperienze controculturali e trasformazioni sociali si sono progressivamente incontrate e al tempo stesso fluidificate. Dalle prime comunità informatiche ai movimenti hacktivisti, fino alle rappresentazioni cinematografiche e alla loro rielaborazione attraverso la moda, questa figura ha assunto significati differenti, diventando parte di un immaginario che oggi supera ampiamente i confini dell’informatica. Ma per comprendere il ruolo che può assumere nella società contemporanea occorre considerare anche il contesto politico e sociale nel quale quell’immaginario continua a circolare. Attualmente stiamo vivendo una fase storica nella quale la politica sembra occupare ogni spazio della comunicazione pubblica. Le questioni internazionali, i conflitti sociali e le decisioni istituzionali vengono continuamente commentati, condivisi e contestati attraverso varie piattaforme che consentono a milioni di persone di prendere posizione quasi istantaneamente. Questa disponibilità all’espressione, tuttavia, non coincide necessariamente con un rafforzamento della partecipazione politica organizzata. La possibilità di manifestare un’opinione è diventata molto più accessibile, mentre la costruzione di appartenenze collettive capaci di mantenersi nel tempo continua a richiedere relazioni, responsabilità e forme di organizzazione che non possono essere sostituite dalla sola visibilità digitale. Una contraddizione affrontata dallo storico e teorico politico Anton Jäger nel saggio Hyperpolitics: Extreme Politicization without Political Consequences, pubblicato nel 2026. Il concetto di iperpolitica descrive una condizione nella quale il conflitto pubblico si intensifica, mentre le strutture tradizionali di partecipazione, dai partiti alle organizzazioni sindacali e associative, faticano a ricostruire legami sociali altrettanto solidi. L’attenzione politica può così concentrarsi su episodi capaci di suscitare indignazione immediata, senza tradursi necessariamente in un impegno collettivo duraturo. Le piattaforme digitali non costituiscono l’unica causa di questa trasformazione, ma offrono un ambiente particolarmente adatto alla rapida circolazione di appartenenze, contrapposizioni e mobilitazioni intermittenti. Questa prospettiva permette di osservare la relazione tra consenso, dissenso e riconoscimento sociale senza ridurla alla tradizionale distinzione tra partecipazione e disinteresse politico. Una persona può essere costantemente esposta al dibattito pubblico, manifestare posizioni fortemente critiche verso le istituzioni e, allo stesso tempo, non appartenere ad alcuna struttura organizzata.
In questo contesto, la contestazione può assumere anche un valore identitario, dichiararsi contro qualcosa diventa talvolta un modo per riconoscersi all’interno di una comunità, indipendentemente dalla possibilità concreta di modificare ciò che si contesta. In questo senso la rappresentazione culturale dell’hacker incontra una condizione sociale particolarmente significativa. Il personaggio che il cinema ha progressivamente associato all’ingegno, all’indipendenza e alla capacità di sfidare apparati apparentemente invulnerabili offre un modello narrativo facilmente riconoscibile. Quando un’istituzione o un grande soggetto economico diventa il bersaglio di un attacco informatico, quella rappresentazione può intervenire anche nel modo in cui l’episodio viene interpretato, così la capacità di mettere in difficoltà un’autorità rischia di essere confusa con la legittimità delle ragioni di chi agisce, soprattutto quando il destinatario dell’attacco suscita già di per sé diffidenza o ostilità. Ma è proprio questa associazione a dover essere sottoposta a verifica. La posizione di antagonista non costituisce di per sé una garanzia sulle intenzioni di un individuo o di un’organizzazione. Nella realtà contemporanea, dietro un’identità pubblica che richiama a tratti l’hacktivismo possono operare soggetti con motivazioni molto differenti, comunità realmente impegnate nella contestazione politica, gruppi criminali interessati al profitto e, in determinati casi documentati, strutture collegate agli apparati statali. L’immagine del ribelle indipendente può quindi essere utilizzata anche da chi dispone di risorse, organizzazione e obiettivi strategici che nulla hanno a che vedere con l’emancipazione individuale o collettiva. Non è soltanto una possibilità teorica, nell’aprile 2024, la società di intelligence informatica Mandiant, nel rapporto APT44: Unearthing Sandworm, ha ricostruito le attività di Sandworm, gruppo attribuito all’intelligence militare russa e noto anche come APT44. Tra gli elementi documentati figurava l’utilizzo di identità apparentemente hacktiviste, diffuse soprattutto attraverso Telegram, per rivendicare operazioni informatiche, pubblicare informazioni sottratte e amplificarne l’impatto comunicativo.
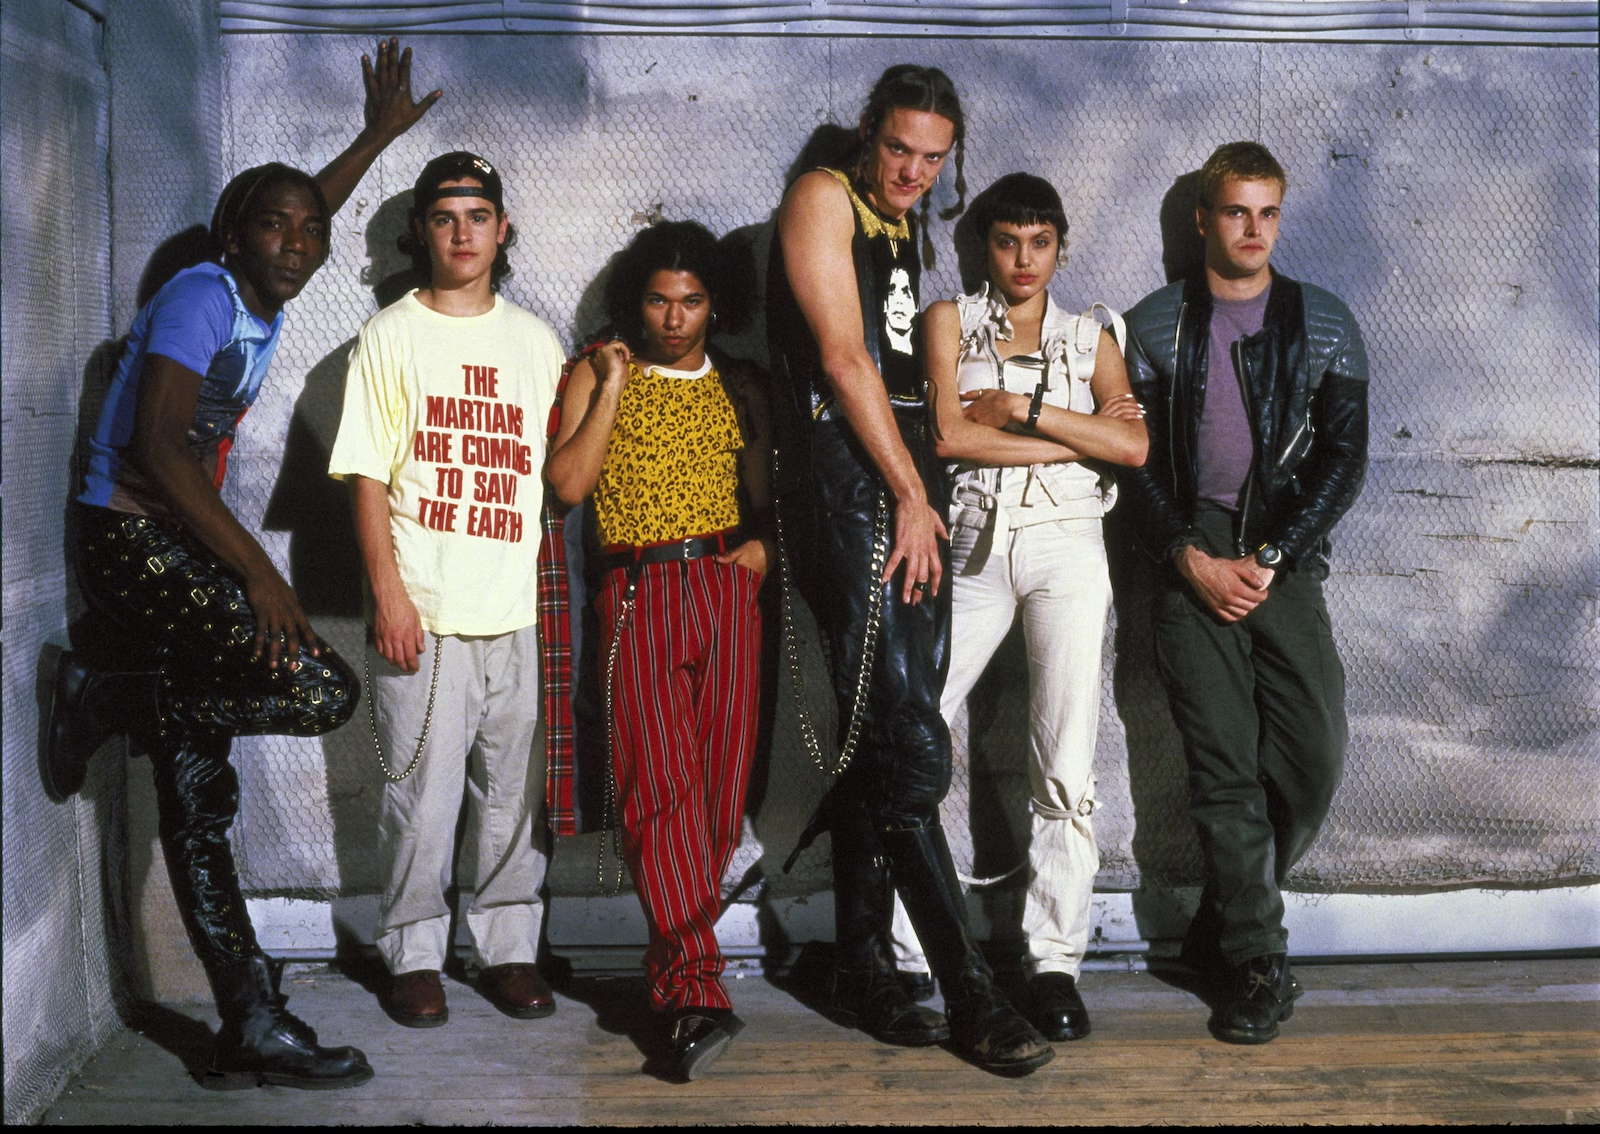
Hackers at 30
Sigle come XakNet Team, CyberArmyofRussia_Reborn e Solntsepek venivano presentate come espressioni di una mobilitazione filorussa, mentre le analisi tecniche individuavano rapporti di coordinamento e, in alcuni casi, collegamenti operativi con il gruppo riconducibile all’intelligence militare. La possibilità di controllare o influenzare un’identità pubblica già riconoscibile consentiva di presentare alcune operazioni come iniziative di sostegno spontaneo alla causa russa, contribuendo contemporaneamente ad amplificare la percezione delle capacità informatiche di Mosca. La rivendicazione non rappresentava quindi soltanto una comunicazione successiva all’attacco, ma poteva diventare parte integrante dei suoi effetti. Un precedente altrettanto significativo era stato ricostruito nel 2017 dal Citizen Lab dell’Università di Toronto, attraverso la ricerca Tainted Leaks: Disinformation and Phishing with a Russian Nexus. Lo studio prendeva in esame il caso del giornalista americano David Satter, critico del governo russo, la cui casella di posta elettronica era stata compromessa nel 2016. Alcuni documenti autentici furono successivamente modificati e diffusi attraverso CyberBerkut, un gruppo che si presentava come un collettivo hacktivista filorusso. Le alterazioni servivano a costruire false accuse riguardanti il finanziamento di attività giornalistiche e politiche contrarie al Cremlino. I ricercatori non attribuirono in maniera conclusiva l’intera operazione a uno specifico organismo statale, ma dimostrarono come informazioni realmente sottratte potessero essere manipolate prima della pubblicazione, mescolando così materiali autentici e contenuti falsificati.
Italia vulnerabile
Comprendere la “Guerra Ibrida”
L’immagine dell’hacker che viola un sistema per rivelare ciò che il potere nasconde può essere riprodotta anche in un’operazione il cui scopo consiste nel produrre una rappresentazione ingannevole della realtà. Questa sovrapposizione tra azione informatica, identità pubblica e comunicazione strategica appartiene quindi ad uno scenario ben più ampio, nel quale le attività digitali possono essere impiegate anche all’interno della guerra ibrida, attraverso la combinazione di strumenti tecnologici, economici, informativi e politici. Non tutte le violazioni informatiche sono operazioni di guerra ibrida e non ogni gruppo hacktivista agisce per conto di uno Stato. Tuttavia, quando l’obiettivo non consiste soltanto nel compromettere un sistema, ma anche nel diffondere incertezza, influenzare la percezione della sicurezza o rafforzare una determinata narrazione politica, l’effetto comunicativo diventa inseparabile da quello tecnico. Un quadro confermato anche dall’ENISA Threat Landscape 2026, pubblicato dall’Agenzia dell’Unione europea per la cybersicurezza il 22 settembre 2026. Analizzando gli eventi osservati nel corso del 2025, il rapporto ha registrato 4.709 rivendicazioni hacktiviste contro Stati membri dell’Unione, oltre l’89% delle quali riguardava attacchi DDoS. Il dato non equivale al numero di intrusioni riuscite, ma restituisce la frequenza con cui queste attività vengono pubblicamente rivendicate. L’Agenzia evidenzia inoltre come strumenti e infrastrutture simili siano utilizzati da soggetti criminali, gruppi hacktivisti e attori collegati agli Stati, rendendo sempre più complessa la distinzione tra le categorie sulla base delle sole modalità operative.
Le vicende delle ultime settimane ci permettono di osservare le conseguenze di questa trasformazione anche al di fuori degli ambienti specialistici. Il punto non riguarda soltanto la crescente esposizione delle infrastrutture digitali, ma il modo in cui una società interpreta la gravità delle azioni che le colpiscono, soprattutto quando l’attacco viene associato alla contestazione di un potere politico o economico.
Il caso del ministro degli Esteri Antonio Tajani offre un esempio particolarmente significativo e delicato. Il 7 novembre 2026, il Ministero degli Affari Esteri ha confermato la diffusione sul dark web di informazioni personali del vicepresidente del Consiglio. Le ricostruzioni giornalistiche hanno documentato il coinvolgimento di dati relativi anche ai suoi familiari, oltre alla presenza di richieste di ulteriori informazioni su figure istituzionali, tra le quali il procuratore di Roma Francesco Lo Voi e il direttore della Polizia postale Ivano Gabrielli. Le attività sono state ricondotte nelle prime ricostruzioni al gruppo filorusso NoName057(16), mentre la Procura di Roma ha avviato un’indagine per accertare le responsabilità. Il 10 novembre, La Stampa ha documentato ulteriori minacce diffuse attraverso Telegram, nelle quali venivano promesse ricompense in bitcoin per ottenere informazioni utili a individuare le persone prese di mira. Gli stessi bersagli erano stati inseriti in una sorta di tribunale virtuale, costruito attraverso un linguaggio che combinava la provocazione politica, l’intimidazione e la partecipazione digitale.
La forma assunta da queste comunicazioni rende ancora più interessante il problema della percezione. La messa in scena di un tribunale, la possibilità di ottenere ricompense e il ricorso a un linguaggio provocatorio possono conferire all’operazione l’apparenza di una sfida collettiva, quasi di un gioco condotto contro figure considerate espressione del potere. Ma dietro questa rappresentazione rimane un’attività concreta di raccolta e diffusione di informazioni personali, accompagnata da minacce rivolte a individui identificabili.
In un ambiente comunicativo dominato dalla polemica politica, la distanza tra lo scherno e l’intimidazione può diventare meno evidente, e così l’esposizione di un rappresentante istituzionale a una situazione imbarazzante può suscitare base memetica ed ironia, soprattutto tra coloro che non ne condividono le posizioni. Ma una cosa è contestare pubblicamente un ministro, anche attraverso la satira, altra cosa è considerare meno grave la diffusione dei suoi dati privati perché il destinatario dell’attacco non gode della nostra simpatia. Quando il giudizio si concentra esclusivamente sulla figura colpita, è proprio il comportamento degli aggressori a rischiare di passare in secondo piano. Il problema sociologico, dunque riguarda piuttosto un possibile meccanismo di banalizzazione, nel quale la rappresentazione dell’azione come gesto di sfida interferisce poi con la valutazione delle sue conseguenze. Il Garante per la protezione dei dati personali, intervenuto il 7 novembre, ha richiamato i mezzi di informazione e le piattaforme alla responsabilità derivante dall’ulteriore diffusione di dati ottenuti attraverso attività illecite, precisando che la notorietà dell’interessato non elimina le tutele previste dalla normativa. La diffusione di un indirizzo, di un contatto riservato o di informazioni sui familiari non costituisce una normale forma di contestazione pubblica, può però diventare uno strumento di pressione, ed esporre a ulteriori minacce oltre che coinvolgere persone che non hanno alcun ruolo nelle decisioni politiche contro le quali si dichiara di agire. Legittimare indirettamente questo metodo perché diretto contro una figura istituzionale significherebbe accettare un criterio che potrebbe essere applicato, con la stessa logica, a chiunque, che sia un giornalista, un magistrato o a qualsiasi cittadino.
La stessa difficoltà nel valutare le conseguenze emerge, attraverso modalità differenti, nella sequenza di falsi allarmi bomba che ha coinvolto il traffico aereo europeo nei primi giorni di novembre. Secondo il bilancio comunicato da Eurocontrol il 7 novembre, nelle giornate del 3, 5 e 6 novembre sono stati interessati complessivamente 35 voli. Le verifiche hanno escluso la presenza di esplosivi e l’organizzazione europea ha precisato che gli episodi non hanno provocato un impatto significativo sui ritardi complessivi della rete aerea, pur comportando controlli, deviazioni e interventi di sicurezza su singoli collegamenti. La mancanza di vittime e l’esito negativo delle verifiche possono favorire una lettura riduttiva di queste vicende, come se la loro gravità dipendesse esclusivamente dalla capacità della minaccia di trasformarsi in un’esplosione. Eppure, un allarme deliberatamente falso può costringere le autorità a mobilitare personale, modificare procedure operative e intervenire su attività che coinvolgono centinaia di persone. Nel procedimento relativo a una delle segnalazioni ricevute a Linate, il 9 novembre la Procura di Milano ha contestato anche l’ipotesi di pubblica intimidazione, oltre a quella di procurato allarme. Gli accertamenti non hanno dimostrato che queste minacce costituissero attacchi ai sistemi informatici degli aeromobili, né permettono ancora di attribuirle a una specifica organizzazione o regia statale. La loro rilevanza, ai fini di questa analisi, risiede altrove, nella possibilità di interferire con il funzionamento di un’infrastruttura anche senza comprometterne direttamente la tecnologia.
Il danno non coincide necessariamente con una distruzione materiale. In alcune circostanze, l’obiettivo può essere quello di imporre una reazione, consumare risorse o produrre una percezione diffusa di vulnerabilità.
Anonymous_HackerFoto: Wikipedia Commons
La questione diventa ancora più concreta quando l’interferenza raggiunge la vita economica quotidiana. Tra ottobre e novembre 2026, diversi Paesi europei hanno registrato attacchi contro i sistemi informatici utilizzati per regolare la temperatura dei frigoriferi e dei congelatori commerciali. In Italia, il 4 novembre, un supermercato di Isernia ha denunciato danni superiori a seimila euro, dopo che un’intrusione aveva compromesso il controllo dei refrigeratori durante l’orario di chiusura, causando conseguenze sulle apparecchiature e sulle merci conservate. L’episodio mostra quanto un’attività commerciale ordinaria dipenda ormai da infrastrutture digitali che rimangono spesso invisibili ai consumatori. Un sistema di refrigerazione non richiama immediatamente l’immaginario della sicurezza informatica, eppure il suo funzionamento può essere controllato a distanza attraverso reti e interfacce che, se insufficientemente protette, diventano vulnerabili a interventi esterni. L’eventuale soddisfazione di vedere colpita una grande impresa, soprattutto in un contesto segnato dalle difficoltà economiche e dall’aumento del costo della vita, non cambia la natura delle conseguenze. Il deterioramento delle merci non rappresenta un vantaggio per i consumatori e una perdita economica non costituisce, di per sé, una forma di giustizia sociale. Può coinvolgere attività commerciali, lavoratori e sistemi di approvvigionamento, con effetti che dipendono dall’estensione e dalla durata dell’interruzione. È necessario, tuttavia, distinguere i rischi dalle conseguenze già accertate. Il 3 novembre Palazzo Chigi ha descritto come fortemente limitato l’impatto degli episodi registrati in Italia, sottolineando che erano state interessate poche unità commerciali e che le grandi catene avevano generalmente resistito agli attacchi grazie a sistemi di protezione più aggiornati. Non possiamo quindi parlare di licenziamenti, rincari generalizzati o crisi dell’approvvigionamento già verificatisi in Italia.
Rimane però il problema della capacità di produrre un danno materiale attraverso una vulnerabilità informatica, anche quando il bersaglio non appartiene alle infrastrutture tradizionalmente considerate strategiche. La dimensione geopolitica è emersa con particolare chiarezza il 10 novembre, quando Reuters ha riferito che la Francia aveva convocato l’ambasciatore iraniano dopo aver attribuito alle Guardie rivoluzionarie iraniane l’attacco che, nell’ottobre precedente, aveva compromesso i sistemi di refrigerazione di centinaia di supermercati francesi. Le autorità francesi hanno prospettato possibili misure di risposta, mentre l’Iran ha respinto le accuse. L’attribuzione formulata da Parigi non dimostra che gli episodi verificatisi successivamente negli altri Paesi europei siano stati organizzati dagli stessi soggetti, ma rende evidente quanto un’attività apparentemente limitata al malfunzionamento di apparecchiature commerciali possa assumere una rilevanza internazionale. I casi appena esaminati non costituiscono necessariamente parti di un’unica operazione, il loro accostamento però, risponde a un problema di interpretazione sociale, prima ancora che di classificazione informatica. Il ribaltamento del paradigma riguarda quindi una questione precisa: la figura dell’hacker, costruita culturalmente anche attraverso il fascino dell’anticonformismo, può continuare a essere interpretata come espressione di una sfida individuale contro il potere, ma dietro un’identità che richiama quella tradizione possono operare organizzazioni dotate di risorse, gerarchie e finalità molto lontane dalla ribellione romantica raccontata dalla storia affascinante delle controculture, dal cinema e dalla moda. In un contesto sociale così contaminato, Golia non deve necessariamente presentarsi come il soggetto più forte, può anche scegliere di utilizzare l’immagine di Davide per rendere più credibile e socialmente riconoscibile la propria azione.
La frattura sociale e la filiera del reclutamento
La questione della frattura sociale assume un significato particolare quando osserviamo il rapporto delle nuove generazioni con le istituzioni. In un contesto attraversato da precarietà economica, difficoltà di accesso al lavoro e ridotte prospettive di autonomia, la capacità della politica di rappresentare bisogni e aspettative non può essere considerata un elemento secondario. Nel rapporto Giovani 2024: il bilancio di una generazione, realizzato da Eures in collaborazione con il Consiglio Nazionale dei Giovani e l’Agenzia Italiana per la Gioventù, gli intervistati tra i 15 e i 35 anni attribuivano alle istituzioni centrali, Governo e Parlamento, un punteggio medio di appena 3,8 su 10 per la fiducia nel loro ruolo di interlocutori nella costruzione del futuro. Le istituzioni locali raggiungevano 4,4, mentre l’Unione europea otteneva 6. La sfiducia non riguardava quindi indistintamente ogni soggetto istituzionale, ma emergeva con maggiore intensità nei confronti degli organismi nazionali percepiti come responsabili delle scelte che incidono sulle prospettive individuali. Questa distanza non implica necessariamente disinteresse verso la politica, al contrario, può convivere con una forte attenzione ai conflitti sociali e con il desiderio di partecipare a iniziative percepite come capaci di produrre risultati immediati. È in questo spazio che l’immaginario dell’hacker acquista una rilevanza che supera di gran lunga la rappresentazione cinematografica. Di fronte a istituzioni considerate lente, distanti o incapaci di intervenire sulle difficoltà quotidiane, il personaggio che riesce a mettere in discussione un sistema attraverso le proprie competenze può apparire come un modello alternativo di efficacia. La sua attrattiva non deriva necessariamente dall’approvazione delle violazioni informatiche, ma dalla capacità, almeno narrativa, di ottenere ciò che le strutture tradizionali sembrano non riuscire a garantire, ovvero un intervento concreto, e un risultato visibile oltre che la possibilità di incidere su rapporti di potere apparentemente immutabili. Il rapporto tra rappresentazione mediatica e percezione dell’hacking è stato affrontato direttamente nel 2020 dalle ricercatrici Sarah Staggs, Samantha L. McMichael e Virginia S. Y. Kwan, nello studio Wishing to Be Like the Character on Screen: Media Exposure and Perception of Hacking Behavior, pubblicato sulla rivista scientifica Cyberpsychology. Attraverso un’indagine condotta su 149 partecipanti nordamericani, le studiose hanno esaminato il rapporto tra esposizione ai media, identificazione con personaggi hacker immaginari e percezione dei rischi e dei benefici delle attività informatiche illecite.
I risultati hanno così individuato un’associazione tra esposizione mediatica, e desiderio di somigliare a quei personaggi oltre che maggiore rilevanza attribuita ai possibili benefici dell’hacking nella stima della disponibilità altrui a compierlo. I rischi percepiti, invece, non risultavano predittori significativi di quella stima. La ricerca non dimostra che la visione di un film induca a diventare hacker, né tantomeno permette di estendere automaticamente i risultati alle nuove generazioni europee. Offre però un riscontro empirico al meccanismo culturale osservato nel capitolo precedente, e di quanto l’identificazione con un personaggio può intervenire nella valutazione delle azioni che gli vengono associate, contribuendo a renderne più evidenti i vantaggi immaginati rispetto alle possibili conseguenze. La relazione con la sfiducia istituzionale rimane un’ipotesi sociologica ancora da verificare, ma presenta una coerenza interpretativa. Quando un giovane considera scarsamente credibili le strutture deputate a rappresentarlo, può risultare più disponibile a riconoscere autorevolezza a chi si presenta come capace di sfidarle. In queste condizioni, l’hacker spettacolarizzato offre un modello già familiare, nel quale il possesso di competenze tecniche viene associato all’indipendenza e alla capacità di contestare un potere. Il protagonista cinematografico non deve necessariamente essere assunto come esempio diretto di comportamento perché la sua immagine contribuisca a rendere comprensibile e, in determinati contesti, attraente l’identità del ribelle digitale. Una dinamica che si sviluppa inoltre in un ambiente nel quale la formazione delle opinioni politiche passa sempre più spesso attraverso contenuti digitali. Secondo l’Eurobarometro sulla gioventù pubblicato dal Parlamento europeo nel febbraio 2025, il 42% degli intervistati tra i 16 e i 30 anni indicava i social media come principale fonte di informazione sulle questioni politiche e sociali. Le piattaforme diventano così luoghi nei quali cronaca, intrattenimento, appartenenza e comunicazione politica possono incontrarsi, permettendo a simboli e narrazioni di circolare tra contesti differenti. Per comprendere come questa disponibilità culturale possa essere utilizzata nelle attività di reclutamento, occorre osservare i percorsi attraverso i quali gli individui entrano in contatto con gli ambienti informatici illeciti. La National Crime Agency britannica, nel rapporto Youth Pathways into Cyber Crime in the UK, ha infatti ricostruito come alcuni giovani possano avvicinarsi a determinate pratiche attraverso il mondo dei videogiochi online, le comunità digitali e la curiosità per strumenti inizialmente incontrati durante esperienze quotidiane.
L’apprendimento può svilupparsi attraverso tutorial e relazioni con persone già coinvolte in attività illecite, mentre il riconoscimento ottenuto nel gruppo contribuisce, in alcuni casi, alla prosecuzione dei comportamenti. La disponibilità di strumenti automatizzati ha inoltre modificato il rapporto tra competenza e partecipazione. Non tutti coloro che contribuiscono a un’operazione devono possedere conoscenze sufficienti a progettarla. Software, infrastrutture e servizi sviluppati da soggetti specializzati possono essere messi a disposizione di persone con capacità differenti, consentendo così una distribuzione dei compiti nella quale esecutori, sviluppatori, organizzatori e responsabili della comunicazione non coincidono necessariamente. La struttura delle attività informatiche contemporanee può quindi essere molto più articolata della figura individuale attraverso la quale vengono comunemente rappresentate. In questo meccanismo la dimensione dell’influenza cognitiva diventa concretamente osservabile. L’operazione non viene proposta soltanto come un’attività informatica da eseguire, ma attraverso una rappresentazione che ne definisce anticipatamente il significato: un obiettivo da colpire perché identificato con un avversario, un’azione presentata come contributo a una causa e un risultato trasformato in riconoscimento all’interno della comunità. Non è necessario ipotizzare che tutti i soggetti reclutati siano stati manipolati o che ignorassero la natura delle proprie azioni. Il punto riguarda la possibilità di orientare motivazioni individuali differenti verso un obiettivo organizzativo comune, utilizzando narrazioni capaci di attribuire prestigio e legittimità alla partecipazione. Il riconoscimento sociale, l’interesse economico e l’adesione ideologica possono coesistere, senza che le finalità dei singoli corrispondano necessariamente a quelle di chi seleziona gli obiettivi e coordina le attività.
La frattura sociale può quindi costituire una condizione favorevole alla circolazione di queste narrazioni, soprattutto quando la sfiducia verso le istituzioni rende più attraente l’identità di chi dichiara di contrastarle. La cultura popolare, infine, ha contribuito a costruire un hacker riconoscibile attraverso l’indipendenza, l’ingegno e la sfida al potere; alcune organizzazioni contemporanee possono utilizzare elementi di quell’immaginario insieme a incentivi economici, politici e comunitari per promuovere così la partecipazione alle proprie attività. La distinzione conclusiva riguarda dunque il rapporto tra ciò che un individuo crede di rappresentare e la funzione che assume all’interno dell’organizzazione. La simpatia verso una causa, la sfiducia nelle istituzioni e il desiderio di partecipare a un’azione collettiva non costituiscono di per sé comportamenti illeciti, possono però essere intercettati da strutture che offrono strumenti, appartenenza e obiettivi già ben definiti, lasciando così ai partecipanti una conoscenza parziale delle conseguenze o degli interessi complessivi. L’immagine dell’hacker quindi può rendere desiderabile il ruolo di chi sfida il potere, ma non permette, tuttavia, di stabilire quale potere venga effettivamente servito attraverso quell’azione.
La luce del sole nella stanza buia, la consapevolezza del danno e la crisi del pensiero critico
Nel corso di questa analisi abbiamo provato a liberare la figura dell’hacker dalla patina romantica che ne accompagna la rappresentazione, per compiere un’operazione precisa che porta ad aprire la porta della stanza buia nella quale l’immaginario popolare continua a confinare il ragazzo ingobbito davanti a un monitor e osservare, alla luce del sole, la catena materiale delle conseguenze che le azioni informatiche possono produrre nell’attuale scenario sociale e politico. Ne emerge una realtà nella quale competenze, interessi economici, rivendicazioni ideologiche e strategie geopolitiche si intrecciano, trovando proprio nella precarietà delle condizioni sociali e nella fragilità dei rapporti di fiducia un terreno sul quale determinate forme di influenza possono svilupparsi. In un ecosistema informativo che privilegia la rapidità delle reazioni e la contrapposizione tra schieramenti, ricostruire il rapporto tra un’azione e le sue conseguenze richiede uno sforzo che la rappresentazione immediata tende spesso a scoraggiare, così una violazione informatica può diventare una battuta, una rivendicazione politica trasformarsi in un contenuto virale e il danno subito da un soggetto poco apprezzato essere accolto con indifferenza. Ciò che rischia di scomparire non è soltanto la complessità tecnica dell’operazione, ma soprattutto la capacità di distinguere le intenzioni dichiarate dagli interessi effettivi, oltre che il valore simbolico di un gesto dalle sue ricadute sulla vita delle persone. La questione del pensiero critico si colloca precisamente in questa distanza. La precarietà economica, la sfiducia nella rappresentanza e la ricerca di appartenenza rimangono condizioni sociali che non possono essere affrontate attraverso le sole misure di sicurezza informatica.
Allo stesso tempo, riconoscerne l’esistenza non significa attribuire automaticamente una giustificazione politica a chi le utilizza per perseguire obiettivi propri. Ed è forse questo il punto più significativo dell’intero percorso, quanto la vulnerabilità di una società non dipenda esclusivamente dalla possibilità che qualcuno riesca a violarne i sistemi, ma anche dalla difficoltà di riconoscere la natura di una minaccia quando questa assume le sembianze di qualcosa che abbiamo imparato ad ammirare. Il cinema, la moda e le controculture non sono responsabili delle intenzioni di chi utilizza le loro immagini, ci aiutano però a comprendere come quelle immagini acquistino significato, circolino e possano essere reinterpretate fino a diventare strumenti di riconoscimento e influenza. Alla fine, uscire dalla stanza buia significa proprio rinunciare alla comodità del personaggio per tornare alla complessità dei fatti. Perché la capacità di sfidare un potere non dimostra, da sola, di agire per la libertà di qualcuno. E prima di riconoscere un eroe in chi viola un sistema, dovremmo almeno chiederci chi abbia scelto il bersaglio, nell’interesse di chi e chi finirà per pagarne le conseguenze.
Conceptual illustration of digital brain manipulation, showcasing connections between a human brain and silhouetted figures, symbolizing social influence and psychological control.
