Category: Updates

Il nemico è dentro casa: così la guerra invisibile minaccia l’Italia

  |   By  |  0 Comments

20 Novembre 2026

Telecamere, antifurti, smartphone e sistemi intelligenti possono diventare porte d’accesso per hacker e sabotatori.

“Siamo già in guerra”, avverte il  direttore dell’Istituto Italiano di Studi Strategici Francesco D’Arrigo.

Intervista di Agostino Buda per metropolitano.it 

Il nemico è dentro casa: così la guerra invisibile minaccia l’Italia

Share on

Briefing strategico con S.E. Ihor Brusylo, Ambasciatore Straordinario e Plenipotenziario d’Ucraina in Italia

   |   By  |  0 Comments

20 Novembre 2026

BRIEFING STRATEGICO

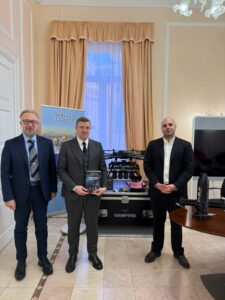
Oggi, presso l’Ambasciata d’Ucraina in Italia, l’Istituto Italiano di Studi Strategici Niccolò Machiavelli ha tenuto un briefing riservato con S.E. Ihor Brusylo, Ambasciatore Straordinario e Plenipotenziario d’Ucraina in Italia.

Tra i temi trattati durante l’incontro, la Guerra Ibrida, le strategie di contrasto alle operazioni FIMI e alle minacce ibride contro le democrazie europee.

(AI image by Charlye Ghezzi)

IISS Niccolò Machiavelli Briefing Ambasciata Ucraina in Italia

Share on

Il potere con il volto del ribelle

   |   By  |  0 Comments

18 Novembre 2026

Il potere con il volto del ribelle

di Serena Parascandolo

Dalla controcultura hacker all’eroe dell’immaginario pop: come cinema, moda e trasformazioni sociali contribuiscono a costruire un’identità che, nell’Era della guerra ibrida, può diventare uno strumento di influenza cognitiva.

Una stanza buia, il bagliore freddo di un monitor, una felpa scura. Basterebbero pochi dettagli a qualunque regista per farci riconoscere un hacker, ancora prima che compaia una riga di codice. Nell’immaginario delle giovani generazioni è rimasto il ribelle solitario, una sorta di ingegnere asociale dai tratti eversivi, capace di mettere in difficoltà apparati infinitamente più grandi di lui. Il cinema gli ha dato un volto e, soprattutto, un ruolo, quello di chi conosce i segreti del sistema e osa violarne le regole. Un’immagine talmente familiare da aver oltrepassato i confini della finzione, accompagnandoci anche davanti alle notizie di cronaca, dove la violazione di un’infrastruttura o l’attacco a un’autorità possono evocare, ancora prima delle conseguenze, il fascino di una ribellione.

Ma chi è un hacker?

L’hacking informatico consiste nell’accesso non autorizzato ai sistemi informatici dell’obiettivo per rubare informazioni sensibili.

Il termine hacker si riferisce a qualunque individuo particolarmente capace ed esperto di informatica che utilizza le sue conoscenze tecniche al fine di risolvere un problema. In tempi più recenti, il termine è stato associato al “security hacker”, che sfrutta le sue competenze per compiere azioni illecite in danno o attraverso sistemi informatici. Di solito vengono suddivisi in Black Hat e White Hat, a seconda che siano hacker “cattivi” o “buoni”.
Hackers

Tolto il cappuccio di scena, l’hacker è qualcuno che possiede una conoscenza approfondita dei sistemi informatici, tanto da riuscire a esplorarne il funzionamento, individuarne le vulnerabilità e modificarne, in determinate circostanze e se ritiene necessario, il comportamento. Tuttavia, la sua competenza tecnica, le stesse conoscenze e capacità, impiegate per proteggere un’infrastruttura cibernetica, possono essere usate per comprometterla. A fare la differenza sono le finalità dell’azione, ovvero il consenso all’accesso al sistema di chi lo gestisce o la sua violazione, e le conseguenze che ne derivano. Per orientarsi in questo universo, il mondo della cybersecurity ha elaborato una propria palette cromatica, quasi dovesse presentare una nuova collezione di moda.

Il bianco dei White Hat identifica categorie di professionisti e ricercatori che operano con autorizzazione per individuare falle di sicurezza prima che possano essere sfruttate da altri, i cosiddetti hacker etici. Attraverso attività come il penetration testing – simulazioni controllate di attacchi informatici – verificano quanto un sistema sia realmente protetto, consentendo così alle organizzazioni di intervenire sulle sue vulnerabilità. Sul versante opposto troviamo il nero dei Black Hat, che utilizzano competenze analoghe per violare illecitamente reti e dispositivi al fine di sottrarre informazioni riservate, estorcere denaro o sabotare servizi. Una medesima vulnerabilità può quindi essere individuata da entrambi: il primo la segnala affinché venga eliminata o protetta, il secondo può trasformarla in un’opportunità di spionaggio, strumento di cyber-warfare o ricatto. Tra questi estremi si inserisce inevitabilmente il grigio dei Grey Hat, la tonalità forse più interessante per comprendere quanto sia difficile ridurre il fenomeno a una semplice distinzione morale. Un Grey Hat infatti può individuare una falla entrando in un sistema senza autorizzazione, pur non avendo intenzione di sottrarre dati o provocare danni. Potrebbe perfino decidere di informarne il proprietario, contribuendo a migliorarne la sicurezza. La buona fede, tuttavia, non cancella automaticamente l’illiceità dell’accesso, in fondo anche un’azione dichiaratamente utile può violare le regole che tutelano un’infrastruttura. La palette si arricchisce poi di altre tonalità, troviamo il Green Hat, che incarna la figura del principiante desideroso di apprendere, il Blue Hat volto ad agire per vendetta, e infine il Red Hat che prende di mira gli hacker che considera criminali, talvolta ricorrendo a metodi altrettanto illeciti e aggressivi. Queste denominazioni, però, non hanno significati universalmente condivisi. Una gamma di colori sempre più ampia, dunque, ricca di tonalità ma non necessariamente di definizioni scientifiche, sfumature da social media influencer. Eppure, sono proprio queste ultime a determinare il significato che attribuiamo a un’immagine e, soprattutto, a chi vi si riconosce. La stessa azione informatica può apparire come un atto illecito, una dimostrazione d’ingegno o un gesto di ribellione, a seconda delle intenzioni di chi la compie e del modo in cui viene raccontata. Il colore identifica una categoria social, ma non basta a comprenderne le motivazioni. Dietro l’immagine dell’hacker esiste innanzitutto una pratica, l’hacking, che non coincide necessariamente con un’attività criminale. La conoscenza dei sistemi può essere utilizzata per proteggerli, per sperimentarne le possibilità oppure per sostenere rivendicazioni politiche. Quando questa competenza incontra il dissenso comincia a delinearsi una storia diversa, quella dell’hacktivismo.

Dalla stanza buia alla piazza digitale

Prima di diventare uno strumento di contestazione politica, l’hacking aveva già sviluppato i tratti di una cultura riconoscibile, sostenuta da un proprio linguaggio, luoghi di incontro, valori condivisi e criteri attraverso i quali stabilire l’autorevolezza dei suoi membri. Per comprendere la successiva definizione dell’hacktivismo – termine nato dall’unione di hacking e attivismo – “Hacktivism” è un termine portmanteau coniato all’inizio degli anni ’90 che identifica l’uso sovversivo di computer o computer network al fine di promuovere un’agenda politica o principi di connotazione sociale. Chi pone in essere tali pratiche è definito hacktivista o attivista digitale. Non è dunque sufficiente ricostruire l’evoluzione dei computer e delle reti informatiche, occorre osservare soprattutto le comunità che si formarono attorno a queste tecnologie e soprattutto il modo in cui una competenza specialistica cominciò ad assumere un vero e proprio significato sociale. In questa trasformazione si affondano le radici di una controcultura destinata a svilupparsi attraverso ambienti, appartenenze e orientamenti tutt’altro che uniformi.

Le prime esperienze si collocano negli Stati Uniti del secondo dopoguerra, quando i computer erano macchine costose, concentrate prevalentemente negli atenei, nei grandi centri di ricerca e negli apparati governativi e militari. Al Massachusetts Institute of Technology (MIT), il Tech Model Railroad Club – associazione studentesca fondata nel 1946, dedicata al modellismo ferroviario e alla sperimentazione elettronica – riuniva giovani appassionati del funzionamento dei complessi circuiti che regolavano il movimento dei trenini. L’interesse non risiedeva soltanto nella costruzione dei modelli, ma soprattutto nella possibilità di modificarne i meccanismi, e individuare soluzioni ingegnose così da ottenere risultati attraverso procedimenti non convenzionali. Negli anni successivi, alcuni membri del Club trasferirono questo approccio nei laboratori informatici dell’università, contribuendo così alla formazione di un ambiente nel quale il termine hack veniva associato alla capacità di comprendere profondamente un sistema e intervenire creativamente sul suo funzionamento. All’interno di queste comunità cominciava a delinearsi anche una particolare gerarchia di riconoscimento. Il prestigio non dipendeva necessariamente dall’età o dalla posizione istituzionale, ma dalla capacità di risolvere problemi, sviluppare programmi e condividere conoscenze con gli altri. L’appartenenza si costruiva attraverso la pratica e richiedeva il riconoscimento dei propri pari, secondo criteri che attribuivano alla competenza tecnica un valore centrale. Questa impostazione metteva in discussione alcune gerarchie tradizionali, senza tuttavia eliminare le disuguaglianze interne agli ambienti scientifici, allora prevalentemente maschili e caratterizzati da forme proprie di competizione.

La cultura hacker cominciava così a maturare nell’America della Guerra Fredda, mentre le proteste nelle piazze fisiche, contro il conflitto in Vietnam e le contestazioni studentesche interrogavano il rapporto tra cittadini, autorità e organizzazione della società industriale. La relazione tra controcultura e tecnologia, tuttavia, non era affatto pacifica. Per una parte dei movimenti, il computer rappresentava uno degli strumenti attraverso i quali gli apparati militari e burocratici esercitavano il proprio controllo; per altri, la possibilità di renderlo accessibile ai singoli avrebbe potuto modificare proprio quella concentrazione di potere. La macchina che consentiva alle grandi organizzazioni di elaborare informazioni cominciava, dunque, a essere immaginata anche come uno strumento utilizzabile al di fuori delle loro strutture. Fu all’interno di questa seconda sensibilità che, nella California degli anni Sessanta, si sviluppò l’esperienza di Stewart Brand, scrittore e protagonista dell’ambiente controculturale californiano, che nel 1968 fondò il Whole Earth Catalog. Non si trattava di una semplice rivista informatica, ma di una pubblicazione dedicata all’accesso agli strumenti, pensata soprattutto per le comunità che cercavano di organizzare forme di vita autonome rispetto ai modelli dominanti. Nelle sue pagine convivevano attrezzature agricole, manuali di architettura, testi di ecologia, cibernetica e dispositivi scientifici. La particolarità del catalogo risiedeva proprio nell’accostamento tra conoscenze apparentemente distanti: coltivare la terra, costruire un’abitazione o comprendere il funzionamento di una macchina potevano rispondere alla medesima aspirazione all’autosufficienza.

Come ricostruisce lo storico dei media Fred Turner in From Counterculture to Cyberculture, Brand contribuì a mettere in relazione gli ambienti della controcultura hippie con quelli della ricerca tecnologica californiana. Attraverso pubblicazioni e occasioni di confronto, queste comunità cominciarono a condividere una concezione del computer che ne ampliava il significato oltre l’impiego scientifico e militare. La tecnologia quindi iniziava diventare un mezzo di espressione, collaborazione e organizzazione sociale, anticipando una parte dell’immaginario che avrebbe accompagnato poi la diffusione dell’informatica personale. Non si trattò di un passaggio privo di contraddizioni, poiché le aspirazioni comunitarie della controcultura avrebbero incontrato, nei decenni successivi, anche le logiche imprenditoriali della nascente Silicon Valley. La medesima idea di autonomia poteva infatti alimentare esperienze cooperative e forme di individualismo economico, mostrando quanto fosse difficile attribuire a questa cultura un orientamento ideologico univoco. All’inizio degli anni Settanta, il rapporto tra competenza tecnica e autorità assunse una forma più direttamente conflittuale attraverso il phreaking – pratica di esplorazione e manipolazione delle reti telefoniche, sviluppata da appassionati che avevano imparato a riconoscere e utilizzare particolari caratteristiche del sistema di comunicazione americano. Tra i suoi protagonisti figurava John Draper, conosciuto come Captain Crunch, divenuto celebre proprio per la capacità di intervenire sul funzionamento della rete telefonica. L’interesse dei phone phreaks non nasceva necessariamente da convinzioni politiche, per molti, la possibilità di aggirare le restrizioni del sistema rappresentava soprattutto una sfida tecnica, accompagnata talvolta anche dal vantaggio di ottenere chiamate gratuite. Il significato di queste pratiche cambiò quando il phreaking incontrò una parte dell’attivismo radicale americano. Nel 1971 Abbie Hoffman e Alan Fierstein fondarono YIPL – acronimo di Youth International Party Line, pubblicazione dedicata alla diffusione di conoscenze sulle tecnologie telefoniche. Hoffman proveniva dagli Yippies, un movimento controculturale che aveva intrecciato la contestazione della guerra del Vietnam con la provocazione pubblica e l’utilizzo dei mezzi di comunicazione. In questo ambiente, comprendere il funzionamento della rete telefonica significava anche interrogare il potere economico esercitato da AT&T, il colosso che dominava il sistema delle telecomunicazioni statunitensi. L’infrastruttura telefonica diventava così il terreno concreto di un conflitto più ampio, relativo alle condizioni di accesso alle comunicazioni e alla possibilità di sottrarre conoscenze tecniche al controllo esclusivo delle compagnie. Questa ambivalenza è significativa perché mostra come la trasgressione di una norma tecnica non corrisponda necessariamente a una rivendicazione politica, anche quando viene successivamente interpretata come tale. A costruire un’identità condivisa contribuivano intanto le pubblicazioni indipendenti, gli pseudonimi e la circolazione informale delle conoscenze. La reputazione di un individuo poteva quindi svilupparsi attraverso una scoperta o una soluzione ingegnosa, indipendentemente dalla sua posizione nella società. Le prime comunità informatiche offrivano così occasioni di riconoscimento differenti da quelle istituzionali, pur sviluppando criteri interni di prestigio e competizione.

Il senso di appartenenza cominciava a dipendere anche dalla capacità di partecipare a uno scambio collettivo di informazioni, che sarebbe diventato sempre più esteso con la diffusione dei computer personali e delle reti amatoriali.

All’inizio degli anni Ottanta, questa cultura trovò nuovi spazi anche in Europa, dove il rapporto tra tecnologia e autorità si inseriva in contesti sociali differenti da quelli americani. Nella Germania occidentale, segnata dalla divisione del Paese e dalle mobilitazioni pacifiste e antinucleari, la raccolta e la gestione delle informazioni personali erano già oggetto di un acceso dibattito pubblico. Nel settembre 1981, durante un incontro a Berlino presso la redazione del quotidiano alternativo Die Tageszeitung – giornale indipendente nato nel 1978 nell’ambiente dei movimenti sociali tedeschi – un gruppo di appassionati diede vita al Chaos Computer Club (CCC), un collettivo interessato alle conseguenze sociali dell’informatizzazione, alla sicurezza dei sistemi e alla tutela della riservatezza. L’organizzazione si sviluppò successivamente soprattutto ad Amburgo e tra i suoi promotori figurava Wau Holland, pseudonimo di Herwart Holland-Moritz, giornalista e pioniere della cultura hacker tedesca, che contribuì a portare la sperimentazione informatica nel dibattito pubblico sulle libertà civili.

La dimensione culturale del Club si sviluppò anche attraverso incontri, pubblicazioni e occasioni di confronto, durante i quali la conoscenza informatica veniva discussa in relazione alle sue conseguenze sociali. L’interesse per le vulnerabilità dei sistemi si accompagnava così a una crescente attenzione verso la sicurezza delle infrastrutture e la riservatezza delle informazioni personali. La competenza tecnica acquistava una funzione pubblica, poiché consentiva di individuare problemi che non riguardavano soltanto gli amministratori delle reti, ma anche i cittadini che cominciavano ad affidare a quelle tecnologie una parte sempre maggiore delle proprie attività.

Negli Stati Uniti, intanto, la diffusione del software proprietario stava modificando le condizioni di collaborazione tra programmatori. Nel 1983 Richard Stallman annunciò il progetto GNU – iniziativa finalizzata allo sviluppo di un sistema operativo liberamente utilizzabile, studiabile, modificabile e condivisibile. Stallman, programmatore del MIT, considerava le restrizioni introdotte dalle licenze proprietarie una minaccia alla cooperazione che aveva caratterizzato una parte dei laboratori informatici. La sua posizione contribuì così a trasformare una questione apparentemente tecnica, relativa alla disponibilità del codice, in un confronto sulle libertà degli utilizzatori e sulle modalità di distribuzione della conoscenza.
Hackers_ Heroes of the Computer Revolution_Steven Levy

Nel 1984 poi, il giornalista statunitense Steven Levy pubblicò Hackers: Heroes of the Computer Revolution, ricostruendo la storia delle prime comunità informatiche e dando una formulazione riconoscibile alla cosiddetta “etica hacker”. Un insieme di principi che Levy aveva individuato osservando le pratiche e le convinzioni degli stessi programmatori, la libera circolazione delle informazioni, l’accesso alle macchine come condizione dell’apprendimento, la diffidenza verso le gerarchie arbitrarie e il riconoscimento delle persone attraverso le competenze dimostrate, anziché i titoli o la posizione sociale. Il libro contribuì così a rendere comprensibile anche al di fuori degli ambienti specialistici una cultura che aveva sviluppato propri valori e forme di riconoscimento, senza per questo costituire un movimento politico unitario.

Nello stesso anno, il Chaos Computer Club attirò l’attenzione pubblica con una dimostrazione destinata a diventare celebre. Wau Holland e Steffen Wernéry mostrarono una vulnerabilità del sistema telematico tedesco Bildschirmtext, riuscendo a generare addebiti per circa 135.000 marchi a carico della Hamburger Sparkasse, somma successivamente restituita. L’operazione, documentata anche dall’Agenzia federale tedesca per l’educazione civica, aveva lo scopo dichiarato di dimostrare la fragilità di un’infrastruttura presentata come sicura. La vicenda ebbe rilevanza anche sul piano comunicativo, poiché rese comprensibile all’opinione pubblica un problema che difficilmente sarebbe emerso attraverso il solo linguaggio tecnico. Nel dicembre 1984, ad Amburgo, il Club organizzò inoltre il primo Chaos Communication Congress, offrendo alla comunità un’occasione di incontro e confronto che avrebbe contribuito a consolidarne la presenza pubblica.

Sempre nel 1984, negli Stati Uniti, Emmanuel Goldstein – pseudonimo del giornalista e attivista Eric Corley – fondò 2600: The Hacker Quarterly, una rivista destinata a diventare un riferimento della cultura hacker americana. La pubblicazione di articoli, informazioni tecniche e testimonianze favoriva la circolazione delle conoscenze, ma contribuiva anche alla costruzione di un ambiente sociale nel quale i lettori potevano riconoscere interessi e linguaggi comuni. Attraverso riviste come 2600 e le prime BBS – Bulletin Board Systems, bacheche telematiche accessibili tramite modem e linea telefonica – gli appassionati potevano comunicare, scambiarsi file e sviluppare relazioni continuative anche senza incontrarsi fisicamente. La possibilità di utilizzare uno pseudonimo, costruire una reputazione attraverso i propri contributi e partecipare a discussioni specialistiche attribuiva all’identità digitale una vera e propria consistenza sociale. È in questi ambienti che parte della cultura hacker sviluppò forme di appartenenza relativamente autonome rispetto ai luoghi tradizionali della socializzazione.

A partire dalla seconda metà degli anni Ottanta, il rapporto tra tecnologia e controcultura acquistò particolare importanza anche in Italia. Nel 1987 nacque a Milano Decoder, una rivista legata alla cultura cyberpunk e all’editoria indipendente, che contribuì a mettere in relazione la critica radicale, le sottoculture punk, la musica, le arti performative e le prime sperimentazioni telematiche, l’esperienza editoriale si sviluppò così anche attraverso una continua contaminazione tra linguaggi artistici e riflessione sulle trasformazioni tecnologiche della società.

La particolarità di Decoder non risiedeva soltanto negli argomenti affrontati, ma nel modo in cui la rivista contribuiva a costruire un ambiente culturale. L’impostazione grafica, i riferimenti all’estetica cyberpunk e la circolazione attraverso canali indipendenti favorivano l’incontro tra lettori, artisti, attivisti e sperimentatori informatici, tanto che la redazione sviluppò anche una propria BBS e partecipò nel 1992 a Piazza Virtuale, progetto dei Van Gogh TV presentato durante documenta IX a Kassel, in Germania. La cultura delle reti veniva così sperimentata anche attraverso pratiche artistiche e comunitarie, in continuità con esperienze di autogestione già presenti nei centri sociali e nell’editoria underground italiana.

Questi ambienti contribuirono ad ampliare la dimensione sociale dell’hacking, rendendo accessibili tutte quelle conoscenze che non provenivano necessariamente dalle università o dalle aziende tecnologiche. L’apprendimento collettivo, le pubblicazioni indipendenti e le reti amatoriali offrivano spazi nei quali il sapere informatico poteva circolare attraverso relazioni dirette, spesso accompagnato da riferimenti culturali estranei alla formazione tecnica tradizionale. La tecnologia diventava così anche un terreno di produzione culturale, nel quale le comunità costruivano linguaggi e pratiche attraverso cui distinguersi e riconoscersi.

All’inizio degli anni Novanta, con la progressiva diffusione delle comunicazioni digitali, il rapporto tra tecnologia e identità cominciò a essere interrogato anche da prospettive differenti da quelle prevalenti nelle prime comunità hacker. Nel 1991 infatti, il collettivo australiano VNS Matrix pubblicò il proprio manifesto cyberfemminista, utilizzando un linguaggio artistico provocatorio per mettere in discussione le rappresentazioni del corpo, della sessualità e del genere nell’ambiente tecnologico. Il cyberfemminismo – sviluppatosi nell’incontro tra pensiero femminista, arte e cultura digitale — non coincideva con l’hacktivismo, ma contribuiva ad ampliare il dibattito sulle condizioni di accesso e partecipazione alle nuove tecnologie. La prospettiva introdotta da queste esperienze metteva quindi in evidenza, quanto l’apparente neutralità degli strumenti informatici non eliminasse necessariamente le disuguaglianze già presenti nella società e negli ambienti che li sviluppavano. Negli stessi anni, nella Bay Area di San Francisco, si formò la comunità dei Cypherpunks – una rete di programmatori, esperti di crittografia e sostenitori della riservatezza digitale, tra i quali Eric Hughes, Timothy May e John Gilmore. La possibilità che governi e imprese acquisissero una crescente capacità di raccogliere informazioni personali alimentava un dibattito sul rapporto tra innovazione tecnologica e tutela della vita privata. Nel 1993 fu proprio Hughes apubblicare A Cypherpunk’s Manifesto, sostenendo la necessità di sviluppare strumenti crittografici che consentissero agli individui di proteggere le proprie comunicazioni. La posizione dei Cypherpunks introduceva una distinzione significativa all’interno della cultura hacker. La libera circolazione delle conoscenze non implicava necessariamente che ogni informazione dovesse essere accessibile a chiunque, poteva convivere con la necessità di tutelare i dati personali e la riservatezza delle comunicazioni. La libertà di comprendere un sistema e quella di proteggere la propria sfera privata assumevano così un ruolo complementare, pur all’interno di comunità attraversate da orientamenti politici differenti.

Nel 1994, la riflessione sul rapporto tra tecnologia e dissenso acquistò un’ulteriore dimensione attraverso il lavoro del Critical Art Ensemble – un collettivo statunitense di artisti e teorici, attivo nell’intersezione tra sperimentazione culturale e critica sociale – che pubblicò The Electronic Disturbance. Il testo affrontava la trasformazione delle strutture di potere in una società nella quale una parte crescente delle attività economiche e delle comunicazioni si organizzava attraverso sistemi informatici. Se il potere non si esercitava più soltanto attraverso luoghi fisicamente identificabili, anche le pratiche di contestazione avrebbero dovuto confrontarsi con questa nuova organizzazione.

La riflessione del collettivo riguardava quindi la possibilità di trasferire nello spazio digitale alcune modalità della disobbedienza civile, tradizionalmente associate all’occupazione di luoghi e all’interruzione pubblica delle attività contestate. L’azione informatica poteva assumere anche un carattere performativo, utilizzando la rete non soltanto per comunicare una rivendicazione, ma come ambiente nel quale renderla visibile. Il riferimento alla disobbedienza civile non eliminava, tuttavia, le questioni relative alla legittimità e alle conseguenze degli interventi, soprattutto quando questi potevano coinvolgere infrastrutture utilizzate da persone estranee al conflitto. Nello stesso anno, nel Regno Unito, le proteste contro il Criminal Justice and Public Order Act – legge che ampliava, tra le altre disposizioni, i poteri della polizia nei confronti dei raduni musicali all’aperto – coinvolsero la scena rave e diverse comunità alternative. Le restrizioni sui raduni avevano trasformato il diritto di riunirsi e utilizzare temporaneamente uno spazio in una questione particolarmente sentita da parte della cultura giovanile britannica. In questo ambiente si era sviluppata l’esperienza degli Zippies, una scena controculturale che intrecciava l’eredità hippie, la musica elettronica e l’interesse per le nuove tecnologie. Agli Zippies viene associata l’azione telematica conosciuta come Intervasion of the UK, organizzata nel novembre 1994 per protestare contro le politiche del governo britannico. Le testimonianze descrivono l’impiego di forme di saturazione delle comunicazioni elettroniche e dei fax istituzionali, anche se la portata effettiva dell’operazione rimane difficile da stabilire con precisione. L’episodio mostra come la protesta digitale cominciasse a essere sperimentata anche da comunità la cui identità si era formata attorno alla musica, alle pratiche di socialità alternativa e all’organizzazione di eventi collettivi. L’utilizzo delle tecnologie non sostituiva quelle esperienze, ma ne estendeva le possibilità di intervento. In Italia, lo stesso anno fu segnato dal cosiddetto Italian Crackdown – operazione giudiziaria avviata l’11 maggio nell’ambito di indagini sulla pirateria informatica, che comportò perquisizioni e sequestri presso numerose BBS. L’intervento coinvolse anche nodi di reti amatoriali come FidoNet, una rete internazionale di bacheche telematiche gestite prevalentemente da appassionati e volontari.

La documentazione dell’epoca mostra come l’ampiezza dei provvedimenti abbia suscitato proteste all’interno delle comunità informatiche, anche per le conseguenze prodotte su attività di comunicazione indipendente non necessariamente coinvolte nelle condotte oggetto delle indagini. La vicenda contribuì ad alimentare una controversia sulla rappresentazione pubblica degli hacker. La crescente attenzione verso la criminalità informatica tendeva infatti ad accostare pratiche differenti, mentre una parte delle comunità interessate contestava l’associazione tra sperimentazione tecnologica e attività illecita. Il conflitto riguardava ormai anche la possibilità di definire pubblicamente un’identità collettiva, distinguendo le condotte criminali dalle esperienze culturali e sociali che si erano sviluppate attorno alle reti. Nel 1995 questa dimensione collettiva trovò un’espressione particolarmente significativa nell’attività di Tommaso Tozzi e Strano Network, collettivo fiorentino impegnato nell’incontro tra arte, comunicazione e sperimentazione telematica. Il gruppo sviluppò la pratica del netstrike – una forma di protesta concepita come trasposizione del corteo nello spazio digitale -proponendo la partecipazione simultanea di persone fisicamente distanti attraverso collegamenti a determinati siti. Il 21 dicembre 1995 Strano Network organizzò un’azione contro siti istituzionali francesi per protestare contro gli esperimenti nucleari a Mururoa, nell’Oceano Pacifico. La documentazione conservata nell’archivio di Tozzi consente di ricostruire gli obiettivi dichiarati dagli organizzatori, mentre le effettive conseguenze tecniche dell’iniziativa non risultano verificabili in modo altrettanto indipendente. Il significato culturale del netstrike risiedeva soprattutto nella possibilità di attribuire a un gesto informatico una dimensione partecipativa. L’intervento non dipendeva esclusivamente dalla competenza di un singolo individuo, poiché acquistava visibilità attraverso l’adesione contemporanea di più persone, riprendendo una caratteristica propria delle manifestazioni collettive tradizionali. Nel 1996 il Critical Art Ensemble approfondì la propria riflessione con Electronic Civil Disobedience & Other Unpopular Ideas, contribuendo a definire un linguaggio teorico attraverso il quale interpretare queste nuove forme di protesta. Nel corso dello stesso decennio iniziò a diffondersi il termine hacktivismo, la cui origine cronologica rimane oggetto di ricostruzioni differenti. Alcune fonti ne attribuiscono l’introduzione a Omega, membro del collettivo texano Cult of the Dead Cow, collocandola nel 1994 o nel 1996. Al di là della disputa sulla sua prima comparsa, il termine rese riconoscibile un insieme di pratiche nelle quali le competenze informatiche venivano impiegate per sostenere rivendicazioni politiche o sociali. Nel 1998, l’Electronic Disturbance Theater – collettivo di artisti e attivisti impegnato nella sperimentazione di forme di disobbedienza civile elettronica – sviluppò FloodNet, un programma utilizzato per organizzare proteste digitali in solidarietà con il movimento zapatista del Chiapas, in Messico. Le iniziative riprendevano il linguaggio del sit-in, consentendo ai partecipanti di inviare richieste coordinate verso siti istituzionali con l’intenzione di rallentarne il funzionamento.

L’azione veniva presentata dagli organizzatori come una performance collettiva, nella quale l’interruzione temporanea di un servizio diventava il mezzo per richiamare l’attenzione su una rivendicazione. L’esperienza rendeva evidente una trasformazione nelle modalità di partecipazione. La mobilitazione poteva coinvolgere persone distribuite in luoghi diversi, mentre la rete diventava contemporaneamente un mezzo di organizzazione e lo spazio nel quale si svolgeva la protesta. Con il nuovo millennio, la progressiva diffusione di Internet modificò profondamente le condizioni attraverso le quali quelle comunità si erano formate. Le reti informatiche non rappresentavano più un territorio frequentato prevalentemente da specialisti e appassionati, ma cominciavano a diventare luoghi ordinari di relazione, intrattenimento e partecipazione. Anche l’identità hacker cambiava, poiché l’appartenenza non dipendeva necessariamente dalla frequentazione di circoli tecnici o dalla padronanza della programmazione, le nuove piattaforme permettevano a persone con competenze differenti di riconoscersi in iniziative comuni. Una delle espressioni più significative di questa trasformazione fu Anonymous, identità collettiva emersa durante gli anni Duemila nell’ambiente di 4chan – piattaforma di discussione anonima fondata nel 2003, caratterizzata dalla circolazione di immagini, contenuti provocatori e pratiche di trolling, cioè comportamenti deliberatamente finalizzati a suscitare reazioni negli altri utenti. Inizialmente, Anonymous non costituiva un vero e proprio movimento politico, ma piuttosto un insieme mutevole di partecipanti accomunati soprattutto dall’utilizzo dell’anonimato e da particolari codici comunicativi. Nel 2008, attraverso Project Chanology, la mobilitazione contro la Chiesa di Scientology trasferì una parte di quelle pratiche nella contestazione pubblica, affiancando agli interventi informatici manifestazioni organizzate in numerose città. Una comunità nata all’interno di una cultura digitale fortemente provocatoria dimostrava così di poter sviluppare iniziative di protesta anche fuori dalla rete, pur conservando orientamenti e motivazioni tutt’altro che uniformi. Questa trasformazione divenne ancora più evidente nel dicembre 2010, quando alcuni gruppi riconducibili ad Anonymous organizzarono Operation Payback, una campagna di attacchi informatici contro aziende e servizi di pagamento che avevano interrotto i rapporti con WikiLeaks dopo la pubblicazione dei dispacci diplomatici statunitensi. L’iniziativa rese così visibile una nuova modalità di mobilitazione, vari individui distribuiti in paesi differenti potevano partecipare a operazioni coordinate attraverso canali digitali, riconoscendosi in una sigla collettiva senza appartenere necessariamente a un’organizzazione stabile. L’assenza di una direzione unitaria favoriva la partecipazione, ma rendeva anche difficile stabilire chi rappresentasse realmente il gruppo e quali obiettivi fossero condivisi dai partecipanti. L’identità hacker si confrontava ormai con comunità molto più ampie, nelle quali il confine tra adesione, competenza tecnica e responsabilità individuale diventava meno immediato. Negli anni successivi, l’hacktivismo ha continuato a svilupparsi attraverso esperienze differenti, ma fu soprattutto il ritorno della guerra su larga scala in Europa a modificarne nuovamente il contesto.
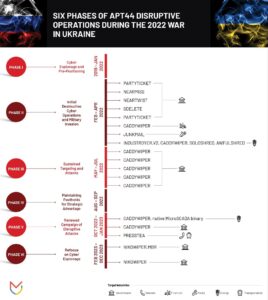
Russian disruptive and destructive operations against Ukraine over the past decade Credit APT44

Dopo l’invasione russa dell’Ucraina, nel febbraio 2022, il governo ucraino promosse la formazione dell’IT Army of Ukraine, una rete di volontari mobilitati attraverso piattaforme digitali per partecipare ad azioni informatiche contro obiettivi russi. Come osserva il ricercatore Stefan Soesanto, questa esperienza ha reso particolarmente complessa la distinzione tra iniziativa civile, attività promossa dalle istituzioni e partecipazione a un conflitto armato. La conoscenza informatica, che nelle origini controculturali era stata spesso associata all’autonomia rispetto alle organizzazioni dominanti, poteva essere impiegata anche all’interno di mobilitazioni direttamente collegate agli interessi di uno Stato. Ed è una trasformazione che riguarda anche il modo in cui queste comunità reclutano e coinvolgono nuovi partecipanti. Nel luglio 2025, infatti, l’operazione internazionale Eastwood, coordinata da Europol ed Eurojust, ha colpito l’infrastruttura di NoName057(16), una rete filorussa associata a campagne di attacchi DDoS – azioni che tentano di rendere indisponibile un servizio sovraccaricandolo di richieste. Le indagini hanno documentato l’impiego di canali di messaggistica, istruzioni semplificate, ricompense in criptovalute e meccanismi mutuati dai videogiochi, come classifiche e riconoscimenti puramente simbolici, per incentivare la partecipazione. L’appartenenza oggi può essere costruita anche attraverso un sistema di gratificazioni e obiettivi condivisi, senza richiedere necessariamente una formazione tecnica approfondita o un rapporto duraturo con le tradizioni storiche della cultura hacker. Un tipo di evoluzione che trova riscontro anche nell’ENISA Threat Landscape 2026, pubblicato dall’Agenzia dell’Unione europea per la cybersicurezza nel settembre 2026. Il rapporto, relativo agli eventi osservati durante il 2025, registra circa 4.709 rivendicazioni di attività hacktiviste contro Stati membri dell’Unione, delle quali oltre l’89% riguarda attacchi DDoS. Si tratta di azioni rivendicate, non necessariamente riuscite, ma il dato documenta quanto la protesta informatica sia ormai intrecciata con le tensioni internazionali. L’Agenzia rileva inoltre una crescente difficoltà nel distinguere alcune attività hacktiviste da quelle riconducibili a gruppi criminali o collegati a interessi statali, anche quando le finalità dichiarate rimangono differenti. Dal laboratorio universitario alle comunità telematiche, fino alle manifestazioni digitali e alle mobilitazioni legate ai conflitti contemporanei, l’hacktivismo ha dunque cambiato più volte forma, strumenti e composizione sociale. Sarebbe improprio riconoscere in tutte queste esperienze la continuità di un unico movimento, così come attribuire loro la medesima concezione della libertà o dell’autorità. A conservarsi è piuttosto la possibilità di attribuire alla competenza informatica un significato che supera l’esecuzione di un’operazione tecnica, inserendola in relazioni sociali, rivendicazioni e appartenenze collettive. Nel frattempo, mentre questa storia diventava sempre più articolata, la figura dell’hacker acquistava una riconoscibilità ben più immediata presso il grande pubblico. Una persona poteva non conoscere nulla delle differenze tra queste comunità e tuttavia possedere un’idea precisa di chi fosse un hacker, di quale aspetto avesse e persino delle intenzioni che fosse plausibile attribuirgli. È in questa distanza tra la complessità di un fenomeno e la semplicità della sua rappresentazione che si apre un’altra storia, quella delle immagini attraverso le quali abbiamo imparato a riconoscerlo.

Cinema, Moda e Trend – L’archetipo dell’hacker da minaccia a eroe

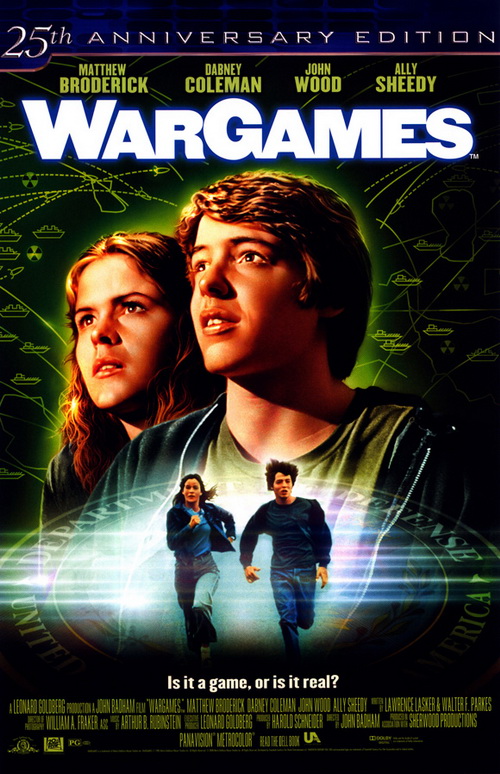
Una controcultura può impiegare decenni per costruire la propria identità e finire per essere riconosciuta, una volta entrata nell’immaginario collettivo, attraverso pochi elementi visivi. È quanto accaduto anche alla figura dell’hacker, la cui storia attraversa laboratori universitari, comunità underground, sperimentazioni artistiche e forme di contestazione sociale spesso molto distanti tra loro. Eppure, nel passaggio alla cultura popolare, tutta quella complessità tende a lasciare spazio a un’immagine più immediata, nella quale la trasgressione acquista il fascino della ribellione e la competenza tecnica diventa il talento di chi riesce a sfidare un potere apparentemente invincibile. È un processo che possiamo leggere attraverso la riflessione del filosofo francese Guy Debord, tra i principali esponenti dell’Internazionale situazionista – movimento che intrecciava sperimentazione artistica e critica della società dei consumi. Nel 1967, con La società dello spettacolo, Debord osservava come il concetto di spettacolo non fosse semplicemente un insieme di immagini, ma un rapporto sociale mediato dalle immagini stesse. La questione, dunque, andava ben oltre il cinema, la televisione o la pubblicità, riguardando il modo in cui una società costruisce e riconosce il significato di ciò che osserva. Una chiave di lettura che torna particolarmente utile nel caso dell’hacker: chi apparteneva a quelle comunità ne conosceva competenze, linguaggi e contraddizioni, mentre chi ne rimaneva fuori avrebbe imparato a riconoscerlo anche attraverso le storie raccontate su di lui. Nel 1979, il sociologo britannico Dick Hebdige, in Subculture: The Meaning of Style, aveva osservato un meccanismo analogo studiando le sottoculture giovanili e il loro rapporto con la moda, la musica e gli oggetti della vita quotidiana. Il punk, per esempio, aveva trasformato elementi comuni dell’abbigliamento in segni provocatori di appartenenza, attribuendo loro significati riconoscibili soprattutto all’interno della propria comunità. Ma era proprio quella riconoscibilità che consentiva ai media e al mercato di appropriarsi dei suoi codici estetici, diffondendoli anche tra persone estranee alle esperienze dalle quali provenivano. Hebdige definiva questo processo recuperation, ovvero il riassorbimento delle espressioni sottoculturali nei circuiti della rappresentazione e del consumo. Per la cultura hacker, tuttavia, il passaggio presentava una particolarità, se il punk aveva reso visibile la propria identità nelle strade, nei concerti e nell’abbigliamento, l’hacking invece, si era sviluppato prevalentemente in laboratori, stanze private e reti informatiche poco conosciute dal grande pubblico. A dare un volto a quel mondo sarebbe stato prima di tutto il cinema, che nel tempo ne avrebbe proposto rappresentazioni differenti. Nel 1983, mentre la Guerra Fredda alimentava il timore di un conflitto nucleare e i primi computer personali cominciavano a diffondersi, John Badham portò nelle sale WarGames – Giochi di guerra. Il protagonista, David Lightman, interpretato da Matthew Broderick, è un ragazzo appassionato di informatica che, alla ricerca di nuovi videogiochi, riesce inconsapevolmente a collegarsi a un sistema militare statunitense, rischiando di provocare una guerra nucleare. Quella che nasce come una curiosità adolescenziale si trasforma in una minaccia per la sicurezza nazionale, ma è proprio la capacità del ragazzo di comprendere il funzionamento della macchina a contribuire a scongiurare il disastro. Il pubblico incontra così un personaggio che sfugge alla tradizionale distinzione tra eroe e antagonista. È una rappresentazione ancora lontana dall’eroe romantico che il cinema avrebbe costruito negli anni successivi, ma contiene già un elemento destinato a tornare, l’idea che, talvolta, chi si trova fuori dalle istituzioni possa comprendere le loro macchine meglio di chi le governa. Dodici anni dopo WarGames, il cinema ci offre una ulteriore versione dell’hacker.
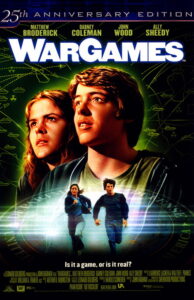
War Games – 1983

Nel 1995, con Hackers, diretto da Iain Softley, la figura dell’informatico solitario lascia spazio a una comunità di adolescenti carismatici, ironici e anticonformisti, che attraversano New York sui pattini, frequentano club techno e condividono un linguaggio fatto di pseudonimi, provocazioni e svariate competenze informatiche. La loro appartenenza non viene raccontata soltanto attraverso ciò che sanno fare, ma soprattutto attraverso il modo in cui vivono, si relazionano e si presentano agli altri. Non siamo più di fronte a un ragazzo che accidentalmente mette in difficoltà un sistema militare, ma a un gruppo nel quale lo spettatore è invitato a riconoscere una forma di socialità giovanile desiderabile. A renderla tale contribuisce in maniera decisiva il guardaroba. Il costumista Roger K. Burton costruisce un universo visivo nel quale convivono capi di Vivienne Westwood, suggestioni punk, abbigliamento da skateboard, riferimenti alla scena rave, tessuti tecnici e colori acidi. Una contaminazione che non ha quasi nulla della divisa del programmatore, ma molto delle sottoculture urbane degli anni Novanta. Il riferimento a Hebdige diventa qui particolarmente concreto, perché attraverso l’abbigliamento il cinema rende visibile un’identità che fino a quel momento si era sviluppata soprattutto all’interno di ambienti difficilmente accessibili al pubblico. I costumi, in fondo, funzionano come un filtro empatico, perché sono in grado di trasferire l’attenzione dalla violazione informatica alla vitalità dei protagonisti, alla loro complicità e alla capacità di distinguersi dagli adulti e, soprattutto, dalle istituzioni. Il loro comportamento rimane anche discutibile, viene però inserito in una narrazione nella quale l’anticonformismo acquista sempre più fascino e la trasgressione può apparire anche come un’espressione dell’ingegno giovanile. Quattro anni più tardi, nel 1999, Matrix, diretto dalle Wachowski, porta questo tipo di trasformazione su un piano differente. Thomas Anderson, programmatore di giorno e hacker conosciuto come Neo nelle sue attività clandestine, scopre che la realtà nella quale vive altro non è che una simulazione costruita dalle macchine per mantenere gli esseri umani sotto controllo. Il personaggio, quindi, non si limita a mettere in discussione l’autorità, ma scopre che l’intero ordine nel quale è cresciuto si fonda su un inganno. All’interno del racconto, disobbedire diventa la condizione necessaria per conoscere la verità e sottrarsi alla prigionia. Anche in questo caso sarà proprio il costume a rendere immediatamente leggibile la trasformazione. La costumista Kym Barrett abbandona l’eclettismo giovanile di Hackers per costruire invece una silhouette scura, essenziale e rigorosa. I cappotti lunghi, gli occhiali sottili, le superfici nere e l’intera verticalità delle figure restituiscono un’immagine di controllo e consapevolezza. Nella progettazione dell’abbigliamento di Neo, Barrett attinge anche alle vesti religiose e alle figure dei guerrieri orientali, conferendo così al personaggio un’autorità visiva che accompagna la sua trasformazione nell’Eletto. Il cinema ha contribuito a dare un volto alla cultura hacker, ma la moda ha fatto qualcosa di altrettanto interessante. Nel concreto ha trasformato quell’immagine in un linguaggio da indossare da tutti, oltre che in un trend da seguire. Un passaggio che non avvenne solo attraverso l’osservazione dell’abbigliamento realmente utilizzato dai programmatori, ma soprattutto mediante la rielaborazione dei personaggi cinematografici. Nel 2016, un’analisi pubblicata da i-D, significativamente intitolata Why Is Fashion So Obsessed with Hacker Culture?, osservava proprio questa distanza tra la quotidianità degli informatici e la loro rappresentazione sulle passerelle. L’universo estetico prediletto dagli stilisti, infatti, non proveniva tanto dai laboratori del MIT o dai vari raduni specialistici, quanto dalla versione cinematografica dell’hacker, questa figura misteriosa e anticonformista, avvolta in abiti prevalentemente scuri e apparentemente estranea alle convenzioni sociali.
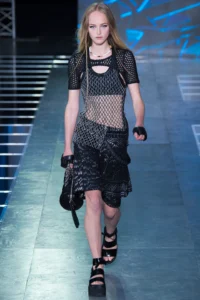
KIM_0092 Louis Vuitton Fashion

A confermarlo è proprio la rapidità con cui l’estetica di Matrix entrò nel lessico dell’alta moda. Appena quattro mesi dopo l’uscita americana del film, John Galliano presentò per Christian Dior la collezione haute couture autunno-inverno 1999, nella quale i cappotti in vinile nero, le cinture simili a fondine e il trucco pallido richiamavano esplicitamente l’immaginario delle Wachowski. L’abbigliamento che sullo schermo identificava personaggi capaci di riconoscere l’inganno e sottrarsi al controllo delle macchine entrava anche nel circuito del lusso, dove quelle stesse forme assumevano il valore di un’estetica ricercata ed esclusiva, oltre che desiderabile. Negli anni successivi, le silhouette scure di Matrix avrebbero continuato a riemergere nelle collezioni, mentre l’eclettismo di Hackers, con i suoi giubbotti oversize, le contaminazioni punk e l’abbigliamento sportivo, avrebbe trovato nuove corrispondenze nel luxury streetwear. L’analisi di i-D individua, per esempio, richiami all’universo di Angelina Jolie nella collezione autunno-inverno 2015 di Vetements e affinità con l’estetica techno-goth nella collezione primavera-estate 2016 di Louis Vuitton, disegnata da Nicolas Ghesquière. Si tratta soprattutto di letture critiche delle collezioni, non necessariamente di influenze dichiarate dagli stilisti, ma documentano quanto quel repertorio cinematografico fosse ormai riconoscibile anche all’interno del sistema moda.

È necessario specificare che un cappotto nero, così come un paio di occhiali sottili o una giacca tecnica, non trasforma chi li indossa in un hacker, né possiede un significato politico autonomo, questi elementi possono però richiamare un immaginario già familiare, consentendo di adottarne alcuni tratti senza condividere le esperienze dalle quali proviene.
Louis-Vuitton-Unveils-Chic-LV-Signature-Sunglasses-Collection-for-Spring-2023

Nel 2021, la relazione tra moda e immaginario hacker raggiunse poi una forma ancora più esplicita. In occasione del centenario di Gucci, Alessandro Michele presentò la collezione Aria, inserendovi elementi riconducibili ai codici stilistici di Balenciaga, allora diretta da Demna Gvasalia. L’operazione venne raccontata proprio attraverso il linguaggio dell’hacking, anziché quello più consueto della collaborazione tra marchi. Pochi mesi dopo, il progetto si sviluppò attraverso The Hacker Project, che avrebbe portato sugli scaffali e nelle campagne pubblicitarie una contaminazione reciproca tra le due maison. Balenciaga si divertì letteralmente a hackerare Gucci. Il celebre monogramma con la doppia “G” venne rielaborato attraverso la doppia “B”, mentre borse, accessori e capi di abbigliamento combinavano elementi immediatamente riconoscibili di entrambi i marchi. La provocazione coinvolse perfino gli spazi commerciali, nel novembre 2021, in occasione del lancio in 74 spazi fisici tra negozi e pop-up internazionali, alcune vetrine Balenciaga furono allestite con scritte GUCCI realizzate in stile graffiti, simulando una sorta di hackeraggio vandalico. Persino l’apparenza della contraffazione, tradizionalmente considerata una minaccia all’autenticità del prodotto di lusso, diventava parte dell’operazione creativa. Il cortocircuito di questa potente operazione di comunicazione risiedeva proprio nella natura autorizzata di quell’appropriazione, organizzata da due aziende appartenenti allo stesso gruppo, Kering. Nessun sistema informatico era stato violato, e nessun marchio realmente sottratto al controllo del proprietario, eppure, era proprio il concetto di violazione a fornire alla collezione il suo linguaggio, consentendo così di rappresentare come trasgressivo ciò che era stato accuratamente progettato, approvato e commercializzato.

Parallelamente, un’altra interpretazione della relazione tra abbigliamento e cultura tecnologica si è sviluppata attraverso il techwear – un filone della moda contemporanea caratterizzato da materiali performanti e attenzione alla funzionalità nell’ambiente urbano. Marchi come ACRONYM, fondato da Errolson Hugh e Michaela Sachenbacher, hanno contribuito a definire un guardaroba nel quale tessuti impermeabili, tasche integrate, sistemi di chiusura e costruzioni trasformabili rispondono a esigenze pratiche oltre che estetiche. La collaborazione avviata nel 2008 tra ACRONYM e Stone Island avrebbe dato vita allo Stone Island Shadow Project, una linea dedicata alla sperimentazione tra ricerca tessile e funzionalità. Anche in questo caso sarebbe improprio considerare il techwear un abbigliamento ideato dagli hacker o attribuirgli necessariamente una funzione antisistema. La sua origine è legata anche all’abbigliamento sportivo e alle tecnologie dei materiali. Tuttavia, la sua diffusione ha contribuito a rendere familiare una silhouette urbana che dialoga perfettamente con l’immaginario cyberpunk, fatta di capi scuri, volumi studiati per il movimento e soluzioni tecniche che fanno dell’abito una sorta di attrezzatura personale.

Il percorso che dalla finzione cinematografica arriva alle passerelle del lusso e alla sperimentazione tecnologica mostra quanto l’immaginario hacker abbia ormai superato i confini delle comunità nelle quali si era formato. La sua riconoscibilità non dipende più soltanto dalla conoscenza delle pratiche informatiche, ma anche da un patrimonio di immagini e narrazioni attraverso le quali la trasgressione e la violazione di un sistema può acquistare fascino, prestigio e persino una connotazione morale positiva. Il cinema ha contribuito a rendere familiare il protagonista che sfida l’autorità, mentre la moda ne ha tradotto alcuni codici in oggetti desiderabili, rendendo possibile appropriarsi se pur solo simbolicamente di quell’identità senza conoscerne necessariamente la storia.

Una traiettoria precisa in cui la rappresentazione incontra la sfera dell’influenza cognitiva. Nel 2000, gli psicologi Melanie C. Green e Timothy C. Brock, nello studio The Role of Transportation in the Persuasiveness of Public Narratives, analizzarono proprio come il coinvolgimento in una narrazione possa influenzare le convinzioni del pubblico, favorendo così l’adesione a interpretazioni coerenti con la storia raccontata. Il fenomeno, conosciuto come narrative transportation, aiuta a comprendere perché l’identificazione con un personaggio possa incidere anche sul giudizio relativo alle sue azioni. Non significa che un film o una collezione inducano automaticamente ad approvare una violazione informatica, ma possono contribuire a formare un repertorio di associazioni attraverso il quale un comportamento può essere interpretato prima ancora di conoscerne le circostanze. La questione diventa particolarmente delicata quando l’immaginario del ribelle informatico incontra la cronaca. In una società nella quale la fiducia nelle istituzioni è spesso oggetto di tensioni e contestazioni, chi dichiara di sfidare un’autorità può apparire, almeno a una parte del pubblico, come un moderno Davide contro Golia. Ma la posizione di antagonista non costituisce, di per sé, una garanzia sulle intenzioni di chi agisce. La capacità di violare un sistema, infatti, non dimostra che quell’azione persegua un reale interesse collettivo, così come la rivendicazione di una causa non permette di stabilire chi ne sia realmente responsabile e quali conseguenze produca. La rappresentazione, quindi, rischia di diventare una lente deformante, anche se riconosciamo il personaggio, e ne comprendiamo immediatamente il ruolo, possiamo arrivare ad attribuirgli motivazioni che non abbiamo ancora realmente verificato. Il punto focale nasce quando l’immagine del ribelle è ormai troppo familiare tanto da non riuscire a riconoscere che chi indossa quegli abiti non è affatto un Davide.

Quando Golia si traveste da Davide: il ribaltamento del paradigma

Nel corso di questa analisi abbiamo osservato come la figura dell’hacker non possa essere ricondotta a un’identità individuale e immutabile, ma sia il risultato di una storia nella quale competenze tecniche, esperienze controculturali e trasformazioni sociali si sono progressivamente incontrate e al tempo stesso fluidificate. Dalle prime comunità informatiche ai movimenti hacktivisti, fino alle rappresentazioni cinematografiche e alla loro rielaborazione attraverso la moda, questa figura ha assunto significati differenti, diventando parte di un immaginario che oggi supera ampiamente i confini dell’informatica. Ma per comprendere il ruolo che può assumere nella società contemporanea occorre considerare anche il contesto politico e sociale nel quale quell’immaginario continua a circolare. Attualmente stiamo vivendo una fase storica nella quale la politica sembra occupare ogni spazio della comunicazione pubblica. Le questioni internazionali, i conflitti sociali e le decisioni istituzionali vengono continuamente commentati, condivisi e contestati attraverso varie piattaforme che consentono a milioni di persone di prendere posizione quasi istantaneamente. Questa disponibilità all’espressione, tuttavia, non coincide necessariamente con un rafforzamento della partecipazione politica organizzata. La possibilità di manifestare un’opinione è diventata molto più accessibile, mentre la costruzione di appartenenze collettive capaci di mantenersi nel tempo continua a richiedere relazioni, responsabilità e forme di organizzazione che non possono essere sostituite dalla sola visibilità digitale. Una contraddizione affrontata dallo storico e teorico politico Anton Jäger nel saggio Hyperpolitics: Extreme Politicization without Political Consequences, pubblicato nel 2026. Il concetto di iperpolitica descrive una condizione nella quale il conflitto pubblico si intensifica, mentre le strutture tradizionali di partecipazione, dai partiti alle organizzazioni sindacali e associative, faticano a ricostruire legami sociali altrettanto solidi. L’attenzione politica può così concentrarsi su episodi capaci di suscitare indignazione immediata, senza tradursi necessariamente in un impegno collettivo duraturo. Le piattaforme digitali non costituiscono l’unica causa di questa trasformazione, ma offrono un ambiente particolarmente adatto alla rapida circolazione di appartenenze, contrapposizioni e mobilitazioni intermittenti. Questa prospettiva permette di osservare la relazione tra consenso, dissenso e riconoscimento sociale senza ridurla alla tradizionale distinzione tra partecipazione e disinteresse politico. Una persona può essere costantemente esposta al dibattito pubblico, manifestare posizioni fortemente critiche verso le istituzioni e, allo stesso tempo, non appartenere ad alcuna struttura organizzata.

In questo contesto, la contestazione può assumere anche un valore identitario, dichiararsi contro qualcosa diventa talvolta un modo per riconoscersi all’interno di una comunità, indipendentemente dalla possibilità concreta di modificare ciò che si contesta. In questo senso la rappresentazione culturale dell’hacker incontra una condizione sociale particolarmente significativa. Il personaggio che il cinema ha progressivamente associato all’ingegno, all’indipendenza e alla capacità di sfidare apparati apparentemente invulnerabili offre un modello narrativo facilmente riconoscibile. Quando un’istituzione o un grande soggetto economico diventa il bersaglio di un attacco informatico, quella rappresentazione può intervenire anche nel modo in cui l’episodio viene interpretato, così la capacità di mettere in difficoltà un’autorità rischia di essere confusa con la legittimità delle ragioni di chi agisce, soprattutto quando il destinatario dell’attacco suscita già di per sé diffidenza o ostilità. Ma è proprio questa associazione a dover essere sottoposta a verifica. La posizione di antagonista non costituisce di per sé una garanzia sulle intenzioni di un individuo o di un’organizzazione. Nella realtà contemporanea, dietro un’identità pubblica che richiama a tratti l’hacktivismo possono operare soggetti con motivazioni molto differenti, comunità realmente impegnate nella contestazione politica, gruppi criminali interessati al profitto e, in determinati casi documentati, strutture collegate agli apparati statali. L’immagine del ribelle indipendente può quindi essere utilizzata anche da chi dispone di risorse, organizzazione e obiettivi strategici che nulla hanno a che vedere con l’emancipazione individuale o collettiva. Non è soltanto una possibilità teorica, nell’aprile 2024, la società di intelligence informatica Mandiant, nel rapporto APT44: Unearthing Sandworm, ha ricostruito le attività di Sandworm, gruppo attribuito all’intelligence militare russa e noto anche come APT44. Tra gli elementi documentati figurava l’utilizzo di identità apparentemente hacktiviste, diffuse soprattutto attraverso Telegram, per rivendicare operazioni informatiche, pubblicare informazioni sottratte e amplificarne l’impatto comunicativo.
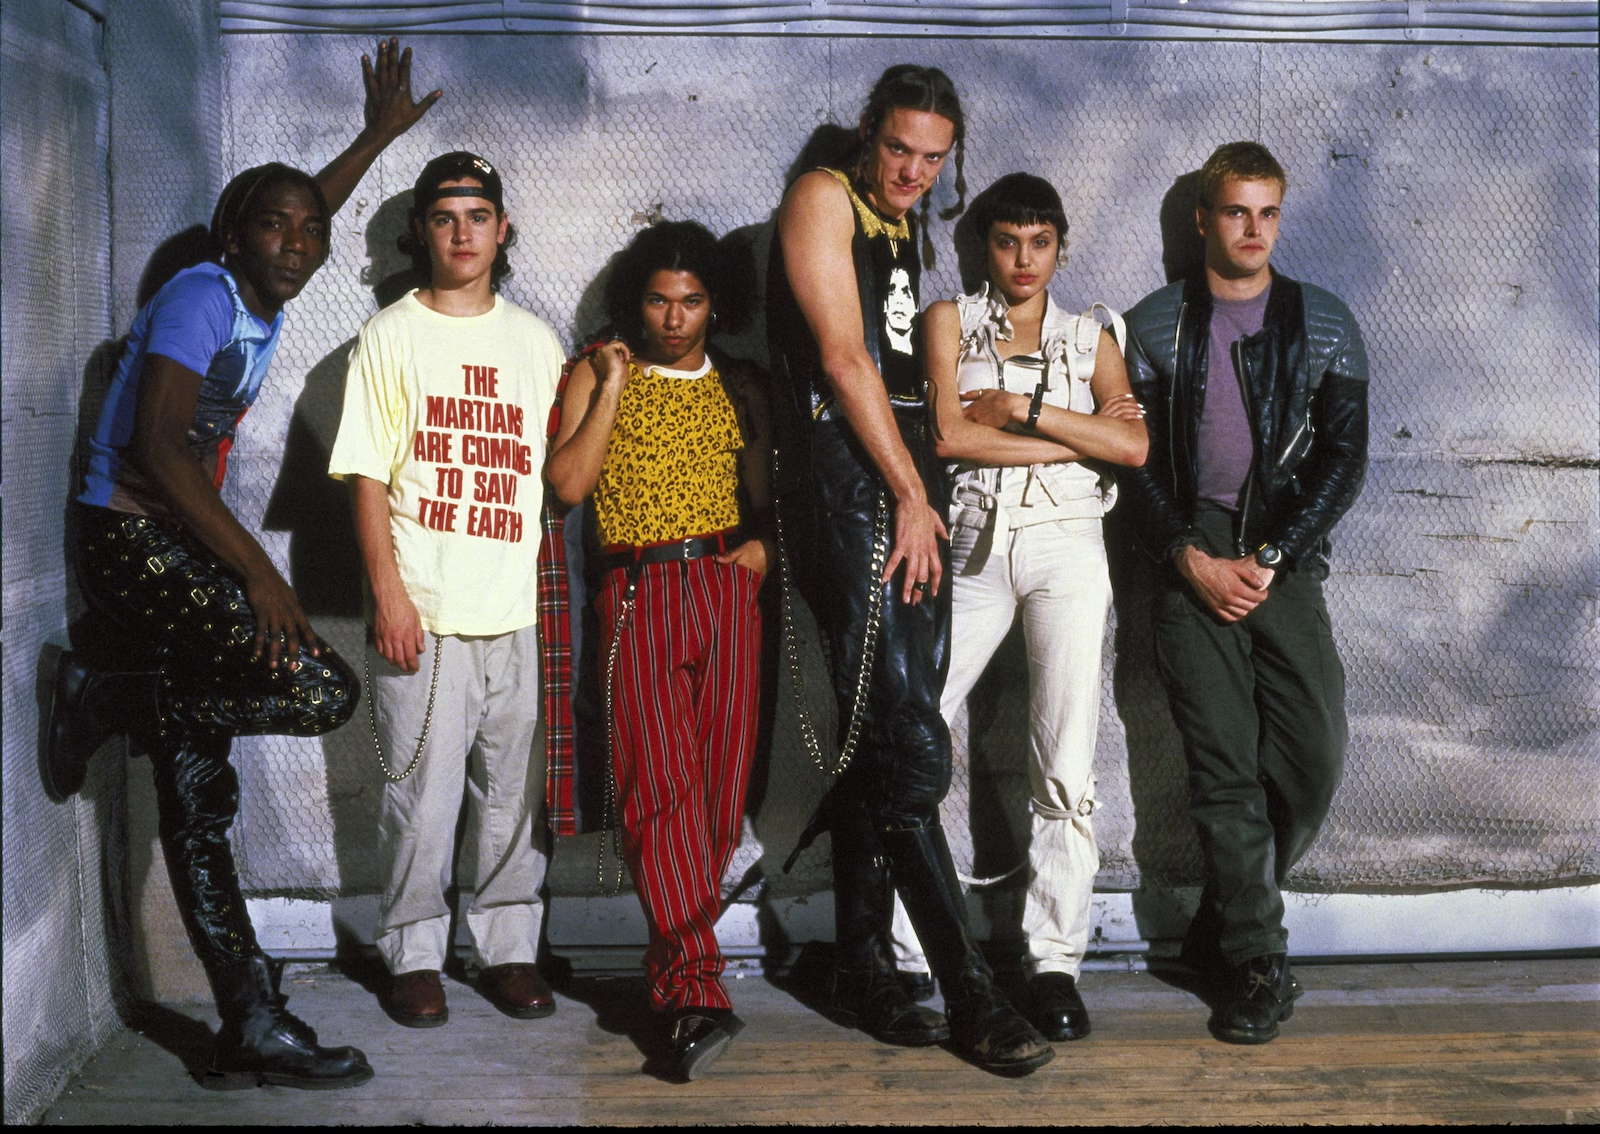
Hackers at 30

Sigle come XakNet Team, CyberArmyofRussia_Reborn e Solntsepek venivano presentate come espressioni di una mobilitazione filorussa, mentre le analisi tecniche individuavano rapporti di coordinamento e, in alcuni casi, collegamenti operativi con il gruppo riconducibile all’intelligence militare. La possibilità di controllare o influenzare un’identità pubblica già riconoscibile consentiva di presentare alcune operazioni come iniziative di sostegno spontaneo alla causa russa, contribuendo contemporaneamente ad amplificare la percezione delle capacità informatiche di Mosca. La rivendicazione non rappresentava quindi soltanto una comunicazione successiva all’attacco, ma poteva diventare parte integrante dei suoi effetti. Un precedente altrettanto significativo era stato ricostruito nel 2017 dal Citizen Lab dell’Università di Toronto, attraverso la ricerca Tainted Leaks: Disinformation and Phishing with a Russian Nexus. Lo studio prendeva in esame il caso del giornalista americano David Satter, critico del governo russo, la cui casella di posta elettronica era stata compromessa nel 2016. Alcuni documenti autentici furono successivamente modificati e diffusi attraverso CyberBerkut, un gruppo che si presentava come un collettivo hacktivista filorusso. Le alterazioni servivano a costruire false accuse riguardanti il finanziamento di attività giornalistiche e politiche contrarie al Cremlino. I ricercatori non attribuirono in maniera conclusiva l’intera operazione a uno specifico organismo statale, ma dimostrarono come informazioni realmente sottratte potessero essere manipolate prima della pubblicazione, mescolando così materiali autentici e contenuti falsificati.

Italia vulnerabile
Comprendere la “Guerra Ibrida”

L’immagine dell’hacker che viola un sistema per rivelare ciò che il potere nasconde può essere riprodotta anche in un’operazione il cui scopo consiste nel produrre una rappresentazione ingannevole della realtà. Questa sovrapposizione tra azione informatica, identità pubblica e comunicazione strategica appartiene quindi ad uno scenario ben più ampio, nel quale le attività digitali possono essere impiegate anche all’interno della guerra ibrida, attraverso la combinazione di strumenti tecnologici, economici, informativi e politici. Non tutte le violazioni informatiche sono operazioni di guerra ibrida e non ogni gruppo hacktivista agisce per conto di uno Stato. Tuttavia, quando l’obiettivo non consiste soltanto nel compromettere un sistema, ma anche nel diffondere incertezza, influenzare la percezione della sicurezza o rafforzare una determinata narrazione politica, l’effetto comunicativo diventa inseparabile da quello tecnico. Un quadro confermato anche dall’ENISA Threat Landscape 2026, pubblicato dall’Agenzia dell’Unione europea per la cybersicurezza il 22 settembre 2026. Analizzando gli eventi osservati nel corso del 2025, il rapporto ha registrato 4.709 rivendicazioni hacktiviste contro Stati membri dell’Unione, oltre l’89% delle quali riguardava attacchi DDoS. Il dato non equivale al numero di intrusioni riuscite, ma restituisce la frequenza con cui queste attività vengono pubblicamente rivendicate. L’Agenzia evidenzia inoltre come strumenti e infrastrutture simili siano utilizzati da soggetti criminali, gruppi hacktivisti e attori collegati agli Stati, rendendo sempre più complessa la distinzione tra le categorie sulla base delle sole modalità operative.

Le vicende delle ultime settimane ci permettono di osservare le conseguenze di questa trasformazione anche al di fuori degli ambienti specialistici. Il punto non riguarda soltanto la crescente esposizione delle infrastrutture digitali, ma il modo in cui una società interpreta la gravità delle azioni che le colpiscono, soprattutto quando l’attacco viene associato alla contestazione di un potere politico o economico.

Il caso del ministro degli Esteri Antonio Tajani offre un esempio particolarmente significativo e delicato. Il 7 novembre 2026, il Ministero degli Affari Esteri ha confermato la diffusione sul dark web di informazioni personali del vicepresidente del Consiglio. Le ricostruzioni giornalistiche hanno documentato il coinvolgimento di dati relativi anche ai suoi familiari, oltre alla presenza di richieste di ulteriori informazioni su figure istituzionali, tra le quali il procuratore di Roma Francesco Lo Voi e il direttore della Polizia postale Ivano Gabrielli. Le attività sono state ricondotte nelle prime ricostruzioni al gruppo filorusso NoName057(16), mentre la Procura di Roma ha avviato un’indagine per accertare le responsabilità. Il 10 novembre, La Stampa ha documentato ulteriori minacce diffuse attraverso Telegram, nelle quali venivano promesse ricompense in bitcoin per ottenere informazioni utili a individuare le persone prese di mira. Gli stessi bersagli erano stati inseriti in una sorta di tribunale virtuale, costruito attraverso un linguaggio che combinava la provocazione politica, l’intimidazione e la partecipazione digitale.

La forma assunta da queste comunicazioni rende ancora più interessante il problema della percezione. La messa in scena di un tribunale, la possibilità di ottenere ricompense e il ricorso a un linguaggio provocatorio possono conferire all’operazione l’apparenza di una sfida collettiva, quasi di un gioco condotto contro figure considerate espressione del potere. Ma dietro questa rappresentazione rimane un’attività concreta di raccolta e diffusione di informazioni personali, accompagnata da minacce rivolte a individui identificabili.

In un ambiente comunicativo dominato dalla polemica politica, la distanza tra lo scherno e l’intimidazione può diventare meno evidente, e così l’esposizione di un rappresentante istituzionale a una situazione imbarazzante può suscitare base memetica ed ironia, soprattutto tra coloro che non ne condividono le posizioni. Ma una cosa è contestare pubblicamente un ministro, anche attraverso la satira, altra cosa è considerare meno grave la diffusione dei suoi dati privati perché il destinatario dell’attacco non gode della nostra simpatia. Quando il giudizio si concentra esclusivamente sulla figura colpita, è proprio il comportamento degli aggressori a rischiare di passare in secondo piano. Il problema sociologico, dunque riguarda piuttosto un possibile meccanismo di banalizzazione, nel quale la rappresentazione dell’azione come gesto di sfida interferisce poi con la valutazione delle sue conseguenze. Il Garante per la protezione dei dati personali, intervenuto il 7 novembre, ha richiamato i mezzi di informazione e le piattaforme alla responsabilità derivante dall’ulteriore diffusione di dati ottenuti attraverso attività illecite, precisando che la notorietà dell’interessato non elimina le tutele previste dalla normativa. La diffusione di un indirizzo, di un contatto riservato o di informazioni sui familiari non costituisce una normale forma di contestazione pubblica, può però diventare uno strumento di pressione, ed esporre a ulteriori minacce oltre che coinvolgere persone che non hanno alcun ruolo nelle decisioni politiche contro le quali si dichiara di agire. Legittimare indirettamente questo metodo perché diretto contro una figura istituzionale significherebbe accettare un criterio che potrebbe essere applicato, con la stessa logica, a chiunque, che sia un giornalista, un magistrato o a qualsiasi cittadino.

La stessa difficoltà nel valutare le conseguenze emerge, attraverso modalità differenti, nella sequenza di falsi allarmi bomba che ha coinvolto il traffico aereo europeo nei primi giorni di novembre. Secondo il bilancio comunicato da Eurocontrol il 7 novembre, nelle giornate del 3, 5 e 6 novembre sono stati interessati complessivamente 35 voli. Le verifiche hanno escluso la presenza di esplosivi e l’organizzazione europea ha precisato che gli episodi non hanno provocato un impatto significativo sui ritardi complessivi della rete aerea, pur comportando controlli, deviazioni e interventi di sicurezza su singoli collegamenti. La mancanza di vittime e l’esito negativo delle verifiche possono favorire una lettura riduttiva di queste vicende, come se la loro gravità dipendesse esclusivamente dalla capacità della minaccia di trasformarsi in un’esplosione. Eppure, un allarme deliberatamente falso può costringere le autorità a mobilitare personale, modificare procedure operative e intervenire su attività che coinvolgono centinaia di persone. Nel procedimento relativo a una delle segnalazioni ricevute a Linate, il 9 novembre la Procura di Milano ha contestato anche l’ipotesi di pubblica intimidazione, oltre a quella di procurato allarme. Gli accertamenti non hanno dimostrato che queste minacce costituissero attacchi ai sistemi informatici degli aeromobili, né permettono ancora di attribuirle a una specifica organizzazione o regia statale. La loro rilevanza, ai fini di questa analisi, risiede altrove, nella possibilità di interferire con il funzionamento di un’infrastruttura anche senza comprometterne direttamente la tecnologia.

Il danno non coincide necessariamente con una distruzione materiale. In alcune circostanze, l’obiettivo può essere quello di imporre una reazione, consumare risorse o produrre una percezione diffusa di vulnerabilità.
Anonymous_HackerFoto: Wikipedia Commons

La questione diventa ancora più concreta quando l’interferenza raggiunge la vita economica quotidiana. Tra ottobre e novembre 2026, diversi Paesi europei hanno registrato attacchi contro i sistemi informatici utilizzati per regolare la temperatura dei frigoriferi e dei congelatori commerciali. In Italia, il 4 novembre, un supermercato di Isernia ha denunciato danni superiori a seimila euro, dopo che un’intrusione aveva compromesso il controllo dei refrigeratori durante l’orario di chiusura, causando conseguenze sulle apparecchiature e sulle merci conservate. L’episodio mostra quanto un’attività commerciale ordinaria dipenda ormai da infrastrutture digitali che rimangono spesso invisibili ai consumatori. Un sistema di refrigerazione non richiama immediatamente l’immaginario della sicurezza informatica, eppure il suo funzionamento può essere controllato a distanza attraverso reti e interfacce che, se insufficientemente protette, diventano vulnerabili a interventi esterni. L’eventuale soddisfazione di vedere colpita una grande impresa, soprattutto in un contesto segnato dalle difficoltà economiche e dall’aumento del costo della vita, non cambia la natura delle conseguenze. Il deterioramento delle merci non rappresenta un vantaggio per i consumatori e una perdita economica non costituisce, di per sé, una forma di giustizia sociale. Può coinvolgere attività commerciali, lavoratori e sistemi di approvvigionamento, con effetti che dipendono dall’estensione e dalla durata dell’interruzione. È necessario, tuttavia, distinguere i rischi dalle conseguenze già accertate. Il 3 novembre Palazzo Chigi ha descritto come fortemente limitato l’impatto degli episodi registrati in Italia, sottolineando che erano state interessate poche unità commerciali e che le grandi catene avevano generalmente resistito agli attacchi grazie a sistemi di protezione più aggiornati. Non possiamo quindi parlare di licenziamenti, rincari generalizzati o crisi dell’approvvigionamento già verificatisi in Italia.

Rimane però il problema della capacità di produrre un danno materiale attraverso una vulnerabilità informatica, anche quando il bersaglio non appartiene alle infrastrutture tradizionalmente considerate strategiche. La dimensione geopolitica è emersa con particolare chiarezza il 10 novembre, quando Reuters ha riferito che la Francia aveva convocato l’ambasciatore iraniano dopo aver attribuito alle Guardie rivoluzionarie iraniane l’attacco che, nell’ottobre precedente, aveva compromesso i sistemi di refrigerazione di centinaia di supermercati francesi. Le autorità francesi hanno prospettato possibili misure di risposta, mentre l’Iran ha respinto le accuse. L’attribuzione formulata da Parigi non dimostra che gli episodi verificatisi successivamente negli altri Paesi europei siano stati organizzati dagli stessi soggetti, ma rende evidente quanto un’attività apparentemente limitata al malfunzionamento di apparecchiature commerciali possa assumere una rilevanza internazionale. I casi appena esaminati non costituiscono necessariamente parti di un’unica operazione, il loro accostamento però, risponde a un problema di interpretazione sociale, prima ancora che di classificazione informatica. Il ribaltamento del paradigma riguarda quindi una questione precisa: la figura dell’hacker, costruita culturalmente anche attraverso il fascino dell’anticonformismo, può continuare a essere interpretata come espressione di una sfida individuale contro il potere, ma dietro un’identità che richiama quella tradizione possono operare organizzazioni dotate di risorse, gerarchie e finalità molto lontane dalla ribellione romantica raccontata dalla storia affascinante delle controculture, dal cinema e dalla moda. In un contesto sociale così contaminato, Golia non deve necessariamente presentarsi come il soggetto più forte, può anche scegliere di utilizzare l’immagine di Davide per rendere più credibile e socialmente riconoscibile la propria azione.

La frattura sociale e la filiera del reclutamento

La questione della frattura sociale assume un significato particolare quando osserviamo il rapporto delle nuove generazioni con le istituzioni. In un contesto attraversato da precarietà economica, difficoltà di accesso al lavoro e ridotte prospettive di autonomia, la capacità della politica di rappresentare bisogni e aspettative non può essere considerata un elemento secondario. Nel rapporto Giovani 2024: il bilancio di una generazione, realizzato da Eures in collaborazione con il Consiglio Nazionale dei Giovani e l’Agenzia Italiana per la Gioventù, gli intervistati tra i 15 e i 35 anni attribuivano alle istituzioni centrali, Governo e Parlamento, un punteggio medio di appena 3,8 su 10 per la fiducia nel loro ruolo di interlocutori nella costruzione del futuro. Le istituzioni locali raggiungevano 4,4, mentre l’Unione europea otteneva 6. La sfiducia non riguardava quindi indistintamente ogni soggetto istituzionale, ma emergeva con maggiore intensità nei confronti degli organismi nazionali percepiti come responsabili delle scelte che incidono sulle prospettive individuali. Questa distanza non implica necessariamente disinteresse verso la politica, al contrario, può convivere con una forte attenzione ai conflitti sociali e con il desiderio di partecipare a iniziative percepite come capaci di produrre risultati immediati. È in questo spazio che l’immaginario dell’hacker acquista una rilevanza che supera di gran lunga la rappresentazione cinematografica. Di fronte a istituzioni considerate lente, distanti o incapaci di intervenire sulle difficoltà quotidiane, il personaggio che riesce a mettere in discussione un sistema attraverso le proprie competenze può apparire come un modello alternativo di efficacia. La sua attrattiva non deriva necessariamente dall’approvazione delle violazioni informatiche, ma dalla capacità, almeno narrativa, di ottenere ciò che le strutture tradizionali sembrano non riuscire a garantire, ovvero un intervento concreto, e un risultato visibile oltre che la possibilità di incidere su rapporti di potere apparentemente immutabili. Il rapporto tra rappresentazione mediatica e percezione dell’hacking è stato affrontato direttamente nel 2020 dalle ricercatrici Sarah Staggs, Samantha L. McMichael e Virginia S. Y. Kwan, nello studio Wishing to Be Like the Character on Screen: Media Exposure and Perception of Hacking Behavior, pubblicato sulla rivista scientifica Cyberpsychology. Attraverso un’indagine condotta su 149 partecipanti nordamericani, le studiose hanno esaminato il rapporto tra esposizione ai media, identificazione con personaggi hacker immaginari e percezione dei rischi e dei benefici delle attività informatiche illecite.

I risultati hanno così individuato un’associazione tra esposizione mediatica, e desiderio di somigliare a quei personaggi oltre che maggiore rilevanza attribuita ai possibili benefici dell’hacking nella stima della disponibilità altrui a compierlo. I rischi percepiti, invece, non risultavano predittori significativi di quella stima. La ricerca non dimostra che la visione di un film induca a diventare hacker, né tantomeno permette di estendere automaticamente i risultati alle nuove generazioni europee. Offre però un riscontro empirico al meccanismo culturale osservato nel capitolo precedente, e di quanto l’identificazione con un personaggio può intervenire nella valutazione delle azioni che gli vengono associate, contribuendo a renderne più evidenti i vantaggi immaginati rispetto alle possibili conseguenze. La relazione con la sfiducia istituzionale rimane un’ipotesi sociologica ancora da verificare, ma presenta una coerenza interpretativa. Quando un giovane considera scarsamente credibili le strutture deputate a rappresentarlo, può risultare più disponibile a riconoscere autorevolezza a chi si presenta come capace di sfidarle. In queste condizioni, l’hacker spettacolarizzato offre un modello già familiare, nel quale il possesso di competenze tecniche viene associato all’indipendenza e alla capacità di contestare un potere. Il protagonista cinematografico non deve necessariamente essere assunto come esempio diretto di comportamento perché la sua immagine contribuisca a rendere comprensibile e, in determinati contesti, attraente l’identità del ribelle digitale. Una dinamica che si sviluppa inoltre in un ambiente nel quale la formazione delle opinioni politiche passa sempre più spesso attraverso contenuti digitali. Secondo l’Eurobarometro sulla gioventù pubblicato dal Parlamento europeo nel febbraio 2025, il 42% degli intervistati tra i 16 e i 30 anni indicava i social media come principale fonte di informazione sulle questioni politiche e sociali. Le piattaforme diventano così luoghi nei quali cronaca, intrattenimento, appartenenza e comunicazione politica possono incontrarsi, permettendo a simboli e narrazioni di circolare tra contesti differenti. Per comprendere come questa disponibilità culturale possa essere utilizzata nelle attività di reclutamento, occorre osservare i percorsi attraverso i quali gli individui entrano in contatto con gli ambienti informatici illeciti. La National Crime Agency britannica, nel rapporto Youth Pathways into Cyber Crime in the UK, ha infatti ricostruito come alcuni giovani possano avvicinarsi a determinate pratiche attraverso il mondo dei videogiochi online, le comunità digitali e la curiosità per strumenti inizialmente incontrati durante esperienze quotidiane.

L’apprendimento può svilupparsi attraverso tutorial e relazioni con persone già coinvolte in attività illecite, mentre il riconoscimento ottenuto nel gruppo contribuisce, in alcuni casi, alla prosecuzione dei comportamenti. La disponibilità di strumenti automatizzati ha inoltre modificato il rapporto tra competenza e partecipazione. Non tutti coloro che contribuiscono a un’operazione devono possedere conoscenze sufficienti a progettarla. Software, infrastrutture e servizi sviluppati da soggetti specializzati possono essere messi a disposizione di persone con capacità differenti, consentendo così una distribuzione dei compiti nella quale esecutori, sviluppatori, organizzatori e responsabili della comunicazione non coincidono necessariamente. La struttura delle attività informatiche contemporanee può quindi essere molto più articolata della figura individuale attraverso la quale vengono comunemente rappresentate. In questo meccanismo la dimensione dell’influenza cognitiva diventa concretamente osservabile. L’operazione non viene proposta soltanto come un’attività informatica da eseguire, ma attraverso una rappresentazione che ne definisce anticipatamente il significato: un obiettivo da colpire perché identificato con un avversario, un’azione presentata come contributo a una causa e un risultato trasformato in riconoscimento all’interno della comunità. Non è necessario ipotizzare che tutti i soggetti reclutati siano stati manipolati o che ignorassero la natura delle proprie azioni. Il punto riguarda la possibilità di orientare motivazioni individuali differenti verso un obiettivo organizzativo comune, utilizzando narrazioni capaci di attribuire prestigio e legittimità alla partecipazione. Il riconoscimento sociale, l’interesse economico e l’adesione ideologica possono coesistere, senza che le finalità dei singoli corrispondano necessariamente a quelle di chi seleziona gli obiettivi e coordina le attività.

La frattura sociale può quindi costituire una condizione favorevole alla circolazione di queste narrazioni, soprattutto quando la sfiducia verso le istituzioni rende più attraente l’identità di chi dichiara di contrastarle. La cultura popolare, infine, ha contribuito a costruire un hacker riconoscibile attraverso l’indipendenza, l’ingegno e la sfida al potere; alcune organizzazioni contemporanee possono utilizzare elementi di quell’immaginario insieme a incentivi economici, politici e comunitari per promuovere così la partecipazione alle proprie attività. La distinzione conclusiva riguarda dunque il rapporto tra ciò che un individuo crede di rappresentare e la funzione che assume all’interno dell’organizzazione. La simpatia verso una causa, la sfiducia nelle istituzioni e il desiderio di partecipare a un’azione collettiva non costituiscono di per sé comportamenti illeciti, possono però essere intercettati da strutture che offrono strumenti, appartenenza e obiettivi già ben definiti, lasciando così ai partecipanti una conoscenza parziale delle conseguenze o degli interessi complessivi. L’immagine dell’hacker quindi può rendere desiderabile il ruolo di chi sfida il potere, ma non permette, tuttavia, di stabilire quale potere venga effettivamente servito attraverso quell’azione.

La luce del sole nella stanza buia, la consapevolezza del danno e la crisi del pensiero critico

Nel corso di questa analisi abbiamo provato a liberare la figura dell’hacker dalla patina romantica che ne accompagna la rappresentazione, per compiere un’operazione precisa che porta ad aprire la porta della stanza buia nella quale l’immaginario popolare continua a confinare il ragazzo ingobbito davanti a un monitor e osservare, alla luce del sole, la catena materiale delle conseguenze che le azioni informatiche possono produrre nell’attuale scenario sociale e politico. Ne emerge una realtà nella quale competenze, interessi economici, rivendicazioni ideologiche e strategie geopolitiche si intrecciano, trovando proprio nella precarietà delle condizioni sociali e nella fragilità dei rapporti di fiducia un terreno sul quale determinate forme di influenza possono svilupparsi. In un ecosistema informativo che privilegia la rapidità delle reazioni e la contrapposizione tra schieramenti, ricostruire il rapporto tra un’azione e le sue conseguenze richiede uno sforzo che la rappresentazione immediata tende spesso a scoraggiare, così una violazione informatica può diventare una battuta, una rivendicazione politica trasformarsi in un contenuto virale e il danno subito da un soggetto poco apprezzato essere accolto con indifferenza. Ciò che rischia di scomparire non è soltanto la complessità tecnica dell’operazione, ma soprattutto la capacità di distinguere le intenzioni dichiarate dagli interessi effettivi, oltre che il valore simbolico di un gesto dalle sue ricadute sulla vita delle persone. La questione del pensiero critico si colloca precisamente in questa distanza. La precarietà economica, la sfiducia nella rappresentanza e la ricerca di appartenenza rimangono condizioni sociali che non possono essere affrontate attraverso le sole misure di sicurezza informatica.

Allo stesso tempo, riconoscerne l’esistenza non significa attribuire automaticamente una giustificazione politica a chi le utilizza per perseguire obiettivi propri. Ed è forse questo il punto più significativo dell’intero percorso, quanto la vulnerabilità di una società non dipenda esclusivamente dalla possibilità che qualcuno riesca a violarne i sistemi, ma anche dalla difficoltà di riconoscere la natura di una minaccia quando questa assume le sembianze di qualcosa che abbiamo imparato ad ammirare. Il cinema, la moda e le controculture non sono responsabili delle intenzioni di chi utilizza le loro immagini, ci aiutano però a comprendere come quelle immagini acquistino significato, circolino e possano essere reinterpretate fino a diventare strumenti di riconoscimento e influenza. Alla fine, uscire dalla stanza buia significa proprio rinunciare alla comodità del personaggio per tornare alla complessità dei fatti. Perché la capacità di sfidare un potere non dimostra, da sola, di agire per la libertà di qualcuno. E prima di riconoscere un eroe in chi viola un sistema, dovremmo almeno chiederci chi abbia scelto il bersaglio, nell’interesse di chi e chi finirà per pagarne le conseguenze.
Conceptual illustration of digital brain manipulation, showcasing connections between a human brain and silhouetted figures, symbolizing social influence and psychological control.


Share on

Comprendere la “Guerra Ibrida”

   |   By  |  0 Comments

SPECIAL UPDATE

Dal 31 ottobre 2024 è in libreria e disponibile negli store online Comprendere “la Guerra Ibrida” il libro di Francesco D’Arrigo e Tommaso Alessandro De Filippo – edito da Mazzanti Libri – focalizzato sulla “Nuova guerra” che gli italiani non conoscono ma dalla quale siamo costretti a difenderci.

La pubblicazione, basata su Ricerche, analisi ed approfondimenti inerenti all’attuale periodo storico caratterizzato da sconvolgimenti geopolitici, tecnologici, climatici e sociali in cui guerre, influenza strategica di Stati avversari, disinformazione e propaganda che investono tutti gli ambiti della società, della politica e dell’economia si basa sulle seguenti domande: cos’è la guerra oggi? Quali sono le motivazioni alla base dei conflitti in corso? Chi la combatte? Su quali “campi di battaglia”? Con quali strumenti e con quali obiettivi? Come ci coinvolge nella quotidianità? Come possiamo difenderci?

Gli autori rispondono a queste domande attraverso una metodologia inquiry-based, facendo sperimentare ai lettori che si interrogano sulle questioni dell’oggi in cerca delle risposte per capire a fondo le varie forme che assume la guerra contemporanea e fornire uno strumento di riferimento, quell’ordine di senso, in cui incasellare le informazioni per distinguerle dalla propaganda ed avere un quadro più chiaro.

Il libro, presentato da Vincenzo Scotti, è arricchito dai contributi di:

Nicola Gratteri – Procuratore della Repubblica presso il tribunale di Napoli e Antonio Nicaso Docente di storia sociale della criminalità organizzata alla Queen’s University in Canada

Fiamma Nirenstein – Giornalista e Consigliera Speciale per la lotta contro l’antisemitismo per conto del Ministero degli Esteri di Israele

Enrico Credendino – Capo di Stato Maggiore della Marina Militare Italiana

Anna Zafesova – Giornalista de La Stampa ed esperta di relazioni internazionali e di Paesi ex URSS.

Bepi Pezzulli – Avvocato, Autore, Solicitor of the Senior Courts of England and Wales

Michael Sfaradi – Giornalista, Autore e Reporter di guerra

Fabio Vanorio – Dirigente, Autore, Consigliere presso il Ministero degli Affari Esteri

A pochi giorni da elezioni presidenziali USA che possono stravolgere gli assetti geopolitici globali, l’obiettivo principale degli autori è quello di fornire ai lettori, soprattutto alle giovani generazioni, gli elementi necessari per poter ragionare con spirito critico su una questione nuova ed incontestabile, e cioè che stiamo vivendo un’Era della Guerra.

Quì il link per l’acquisto👇

https://www.mazzantilibri.it/negozio/Comprendere-la-Guerra-Ibrida-Meta-Liber%C2%A9-p706411254

Share on

LA STRATEGIA DI DIFESA UCRAINA: ESEMPIO DI RESILIENZA E SCUDO PROTETTIVO EUROPEO DALL’IMPERIALISMO RUSSO

   |   By  |  0 Comments

15 Novembre 2026

LA STRATEGIA DI DIFESA UCRAINA: ESEMPIO DI RESILIENZA E SCUDO PROTETTIVO EUROPEO DALL’IMPERIALISMO RUSSO

di Francesco D’Arrigo e Tommaso Alessandro De Filippo

Prosegue la serie di briefing e interviste che l’Istituto Italiano di Studi Strategici “Niccolò Machiavelli” svolge con i rappresentanti degli Stati, delle Istituzioni e delle Organizzazioni internazionali, nell’ambito del programma di analisi dei fattori chiave, delle forze strutturali, delle dinamiche di potenza e delle tendenze strategiche negli affari internazionali del XXI secolo.

Ucraina: l’innovativa linea Maginot della democrazia europea

L’Ucraina è una repubblica sovrana, unitaria e a regime semipresidenziale-parlamentare, con capitale Kyiv. Ha proclamato l’indipendenza dall’Unione Sovietica il 24 agosto 1991 tenendo sul tema un referendum il 1º dicembre dello stesso anno, nel quale circa il 90,3% dei votanti si espresse a favore dell’indipendenza, con una partecipazione prossima all’84%. Diventata, suo malgrado, l’innovativa linea Maginot della democrazia europea che da quasi 5 anni resiste eroicamente all’aggressione militare russa, attraverso l’implementazione di tecnologie dirompenti emergenti (Emerging Disruptive Technologies) che spaziano dall’Intelligenza Artificiale (IA), i big data, i sistemi autonomi e la robotica, ha trasformato la guerra moderna e ora occupa un ruolo di rilevanza globale nei settori della difesa e della sicurezza.

Etimologia

Il significato del nome Ucraina deriva dalla lingua slava orientale antica: u-krajina (Україна), formato da u che significa “presso”, e krajina “confine”, dalla radice slava kraj che indica un limite, un bordo, una frontiera. Quindi, il significato toponomastico di Ucraina è “regione di confine”.

Inizialmente il termine Ukrajina era applicato ai confini fortificati dei diversi principati della Rus’ di Kiev (862-1242), una federazione politica medievale situata nell’area delle odierne Bielorussia, Ucraina e parte della Russia (quest’ultima prende il nome dai Rus, un popolo scandinavo), senza una specifica fissazione geografica e il primo utilizzo documentato appare nel Codice ipaziano in riferimento all’anno 1187 e in connessione con la morte di Vladimir Glebovič, sovrano del Principato di Perejaslavl, che costituiva la regione di frontiera sud-orientale della Rus’ e la cui linea di fortezze lungo il fiume Sula fungeva da scudo militare contro le incursioni dei Poloviciani.

Il nome Rus’ di Kiev ha lo stesso significato di “terra dei Rus”, nome con il quale la regione era conosciuta nel Medioevo, I Rus sono menzionati per la prima volta negli Annali di Saint-Bertin, che registrano la loro presenza nell’839, in una missione diplomatica da Costantinopoli alla corte di Ludovico il Pio (che regnò dall’ 814 all’840). Secondo gli Annali, i Rus erano svedesi, e questo è possibile, ma la loro etnia non è mai stata stabilita con sicurezza.

Lo Stato ucraino

Map of Ukraine – Author: Ontheworldmap.com

Il territorio nazionale dell’Ucraina si estende per circa 603.600 km², rendendola lo Stato più grande per superficie interamente situato in Europa. L’Ucraina è divisa in 24 regioni (область – oblast’ al plurale області – òblasti) e una repubblica autonoma (автономна республіка – avtonòmna respùblika), la Crimea. Due città, Kiev e Sebastopoli hanno statuto speciale. Confina con Polonia, Slovacchia, Ungheria, Romania, Moldova, Bielorussia e Federazione Russa, a Sud si affaccia sul Mar Nero e sul Mar d’Azov. Il suo ordinamento si fonda sulla Costituzione del 28 giugno 1996, che definisce l’Ucraina uno Stato sovrano, indipendente, democratico, sociale e di diritto. Il potere legislativo è esercitato dalla Verkhovna Rada, Parlamento monocamerale di 450 seggi previsti costituzionalmente, il Presidente della Repubblica è Capo dello Stato, mentre le funzioni esecutive sono esercitate dal Governo guidato dal Primo ministro. L’Ucraina è membro delle Nazioni Unite dal 1945, del Fondo Monetario Internazionale dal 1992 e del Consiglio d’Europa dal 1995, ha ottenuto lo status di Paese candidato all’Unione europea nel giugno 2022 e l’apertura formale dei negoziati di adesione nel giugno 2024.

Geografia, territorio ed evoluzione storica

La geografia fisica ucraina è caratterizzata prevalentemente da pianure e bassopiani, attraversati da importanti sistemi fluviali, tra i quali il Dnipro, il Dniester, il Bug meridionale e il Donec. I rilievi più significativi si trovano nei Carpazi, a Ovest, e nella penisola di Crimea, a Sud, territorio internazionalmente riconosciuto come parte dell’Ucraina ma occupato militarmente ed illegalmente dalla Russia dal 2014. La combinazione di suoli neri particolarmente fertili, estese superfici pianeggianti e disponibilità di infrastrutture agricole ha storicamente sostenuto una produzione cerealicola e oleaginosa di importanza globale. Prima dell’invasione su vasta scala della Russia, l’Ucraina era uno dei principali esportatori mondiali di mais, frumento e olio di girasole, mentre la sua rete portuale sul Mar Nero costituiva un’infrastruttura essenziale per i flussi commerciali verso il Mediterraneo, il Medio Oriente, l’Africa e l’Asia.

La storia dell’Ucraina si estende per migliaia di anni. Come parte della Scizia nell’antichità, l’Ucraina è stata ampiamente colonizzata da Greutungi, Geti, Goti e Unni nel periodo delle migrazioni, mentre le parti meridionali dell’Ucraina sono state precedentemente colonizzate dai Greci e poi dai Romani.

Ukrania_quae_et_Terra_Cosaccorum_cum_vicinis_Walachiae,_Moldoviae,_Johann_Baptiste_Homann_(Nuremberg,_1720)

La sua storia si sviluppa attraverso una successione di entità politiche, dominazioni imperiali e processi di costruzione nazionale che hanno contribuito a formare un’identità distinta, pur caratterizzata da una pluralità di influenze linguistiche, religiose e culturali. Nell’Alto Medioevo fu il luogo della prima espansione slava. La Rus’ di Kyiv, fiorita tra il IX e il XIII secolo, rappresenta uno dei principali riferimenti storici dell’area slava orientale e costituisce un elemento importante, sebbene oggetto di differenti interpretazioni nazionali, nelle narrazioni storiche di Ucraina, Russia e Bielorussia. La conquista mongola di Kyiv nel 1240 contribuì alla frammentazione dell’assetto politico precedente. Nei secoli successivi, i territori ucraini furono incorporati, in proporzioni variabili, nel Granducato di Lituania, nella Confederazione polacco-lituana e nel sistema politico della Moscovia. Nel XVII secolo, l’emergere dell’Etmanato cosacco, associato alla rivolta guidata da Bohdan Khmelnytsky a partire dal 1648, segnò una fase decisiva nella formazione delle tradizioni politiche e militari ucraine. Il trattato di Perejaslav del 1654 e i successivi conflitti con la Confederazione polacco-lituana e la Moscovia contribuirono a una progressiva divisione dei territori. Tra il XVIII e il XIX secolo, la maggior parte dell’attuale Ucraina centrale e orientale venne integrata nell’Impero russo, mentre le regioni occidentali passarono prevalentemente sotto il controllo asburgico.

Questi differenti percorsi istituzionali favorirono lo sviluppo di esperienze amministrative, religiose e culturali non uniformi, che avrebbero continuato a influenzare la politica nazionale nel XX secolo.  La dissoluzione degli imperi alla fine della Prima guerra mondiale aprì una fase di intensa competizione per la statualità ucraina. Tra il 1917 e il 1921 si susseguirono governi rivoluzionari, repubbliche nazionali, interventi stranieri e conflitti tra forze bolsceviche, nazionaliste e altri attori regionali. La maggior parte del territorio della futura Ucraina sovietica venne infine incorporata nell’Unione Sovietica, mentre porzioni occidentali rimasero inizialmente sotto il controllo della Polonia, della Romania e della Cecoslovacchia. Nel 1922 la Repubblica Socialista Sovietica Ucraina divenne una delle repubbliche fondatrici dell’URSS. La collettivizzazione agricola forzata e la repressione staliniana produssero conseguenze devastanti sulla sua popolazione: la carestia del 1932-1933, conosciuta in Ucraina come Holodomor (termine che significa infliggere la morte attraverso la fame) causò milioni di morti. La qualificazione della carestia dell’Holodomor come genocidio è attualmente riconosciuta dal Parlamento Europeo e da numerosi Stati e istituzioni internazionali. Durante la Seconda guerra mondiale, il territorio ucraino fu teatro di combattimenti su vasta scala, occupazione nazista, persecuzioni e sterminio della popolazione ebraica, deportazioni e violenze perpetrate da differenti forze armate e organizzazioni. Dopo il 1945, il territorio della repubblica si ampliò attraverso la ridefinizione dei confini occidentali, nel 1954 la Crimea fu trasferita amministrativamente dalla Repubblica Socialista Federativa Sovietica Russa a quella ucraina. Il disastro nucleare di Chornobyl del 26 aprile 1986, sul territorio dell’allora Repubblica Socialista Sovietica Ucraina, mise in evidenza i limiti della trasparenza e della capacità di risposta del sistema sovietico, contribuendo al deterioramento della fiducia pubblica nelle istituzioni.

the modern countries of the former Soviet Union

L’indipendenza del 1991 avviò una transizione complessa verso un’economia di mercato e un sistema politico pluralistico. Gli anni Novanta furono caratterizzati da una profonda contrazione produttiva, inflazione elevata, perdita di risparmi reali e concentrazione della ricchezza in gruppi economici influenti. Nel 2004 la Rivoluzione arancione contestò i risultati delle elezioni presidenziali, portando a una ripetizione del ballottaggio e a un significativo ampliamento della mobilitazione civica. Nel novembre 2013, la decisione del presidente Viktor Yanukovych di sospendere la firma dell’accordo di associazione con l’Unione europea innescò le proteste di Euromaidan, scatenando una crisi culminata nel febbraio 2014 con la caduta del governo alleato della Federazione Russa, seguita dall’occupazione e dall’annessione della Crimea da parte proprio di Mosca, non riconosciuta dalla maggioranza della comunità internazionale, e dall’inizio del conflitto armato ad opera delle milizie armate inviate dal presidente Vladimir Putin nel Donbas, propagandisticamente poi descritte all’opinione pubblica globale quali entità separatiste locali. Gli accordi di Minsk del 2014 e del 2015 non hanno prodotto una soluzione politica stabile che garantisse la fine delle ambizioni imperialiste della Federazione Russa sui territori e la sovranità dello Stato ucraino. Il 24 febbraio 2022 Mosca ha poi lanciato un’invasione illegale su vasta scala dell’Ucraina, estendendo il conflitto a gran parte del territorio nazionale ucraino con l’obiettivo di acquisire il controllo istituzionale sullo Stato.

Quadro demografico: contrazione, invecchiamento, trasmigrazione forzata della popolazione, vittime di guerra e russificazione delle giovani generazioni ucraine

La demografia rappresenta una delle vulnerabilità strutturali più rilevanti dell’Ucraina. Già prima del 2022 il Paese attraversava una fase di declino demografico, dovuta a bassa natalità, emigrazione, invecchiamento e mortalità relativamente elevata. La popolazione censita nel 1990 era di circa 52,1 milioni di abitanti; le serie della Banca mondiale indicano circa 44,3 milioni nel 2021, 41,0 milioni nel 2022 e 37,7 milioni nel 2023. Il Fondo monetario internazionale al 2026 annota una popolazione di riferimento di circa 32,3 milioni. Secondo l’UNHCR, nel quadro umanitario del 2025 circa 3,7 milioni di persone risultavano sfollate all’interno dell’Ucraina, mentre milioni di cittadini avevano cercato protezione all’estero. Le rilevazioni del 2025 indicavano circa 5,7 milioni di rifugiati ucraini all’estero, con variazioni legate alla data e al criterio statistico adottato.

Un altro fattore che sta influenzando negativamente il futuro demografico dell’Ucraina è uno degli obiettivi dell’”Operazione Militare Speciale” lanciata contro l’Ucraina dal presidente Putin. Uno dei principali obiettivi strategici dell’invasione russa dell’Ucraina era anche quello di assorbire gli oltre 30 milioni di cittadini ucraini, per rimediare al declino demografico in corso da anni e percepito come minaccia dal Cremlino. Il tasso di natalità russo è ai minimi storici, mentre milioni di giovani hanno abbandonato il Paese per evitare la costrizione e di essere mandati al fronte. Da metà 2025, il Comitato per la statistica russo ha smesso di pubblicare nei suoi rapporti i dati sulla demografia, dopo aver registrato per mesi una progressiva caduta delle nascite, e probabilmente in previsione dell’impatto delle morti al fronte (che vengono contabilizzate dalla statistica con un ritardo di diversi mesi). L’”operazione militare speciale” ha ulteriormente aggravato il problema demografico russo. Oggi, oltre ai massicci bombardamenti costanti sui civili (intensificatisi da quando alla Casa Bianca è ritornato il presidente Trump), lo Stato russo sta cercando di aumentare le risorse a disposizione per organizzare non solo la distruzione dei territori, ma anche degli ucraini stessi. In questo contesto rientra il progetto di cancellazione dell’identità ucraina che prevede il rapimento e la deportazione di minori ucraini verso le regioni della Federazione Russa e dei territori sotto occupazione, così da forzarne la russificazione, l’indottrinamento e la cosiddetta “passaportificazione” (ovvero l’ottenimento del passaporto russo). Un rapporto pubblicato a luglio 2025 da Business Insider mostra che la Russia probabilmente entrerà presto in recessione demografica ed entro la fine del secolo i 140 milioni di russi di popolazione potrebbero ridursi della metà. Il presidente Putin parla spesso di “cause profonde” per l’invasione, cercandole nella geopolitica. Ma una delle cause sottostanti potrebbe essere invece demografica: la Russia ha una popolazione anziana, è un Paese geograficamente immenso e prossimo alla desertificazione del suo territorio. Anche per questi motivi la mancata annessione dell’Ucraina rappresenta uno dei più grandi fallimenti strategici della storia, anche perché non è riuscita a raggiungere l’obiettivo di sottomettere le giovani generazioni ucraine. In questo contesto rientra il progetto di cancellazione dell’identità ucraina, non solo attraverso i bombardamenti a tappeto sulle città, ma anche attraverso il rapimento e la deportazione di minori ucraini verso le regioni della Federazione Russa e dei territori sotto occupazione, così da forzarne la russificazione, l’indottrinamento e l’ottenimento del passaporto russo. Nel corso dell’invasione su vasta scala dell’Ucraina, l’esercito di Mosca ha strappato dalle loro famiglie circa 35.000 bambini ucraini: rapiti, deportati e sottoposti a russificazione, dei quali si è persa ogni traccia, anche grazie alla politica di tagli indiscriminati dell’Amministrazione Trump, che ha interrotto i finanziamenti all’Osservatorio sulle deportazioni di massa dei bambini ucraini in Russia, che era supervisionato dal “Bureau of Conflict and Stabilization Operations” del Dipartimento di Stato.

La Casa Bianca, ha infatti interrotto l’iniziativa finanziata dagli Stati Uniti che documentava presunti crimini di guerra russi e in particolare lo faceva attraverso l’aggiornamento di un database che teneva tracce dettagliate delle deportazioni di massa di bambini ucraini in Russia. Il progetto della Yale University aveva permesso l’accesso a una grande quantità di informazioni, tra cui immagini satellitari e dati biometrici che tracciavano l’identità e l’ubicazione delle decine di migliaia di bambini ucraini rapiti dall’esercito russo.

Struttura economica, produzione e finanza pubblica

L’economia ucraina combina agricoltura altamente produttiva, industria pesante, metallurgia, attività estrattive, produzione energetica, comparti manifatturieri e un settore tecnologico sviluppatosi in particolare nei servizi informatici. L’invasione del 2022 ha provocato una contrazione reale del PIL del 29,1%, secondo il quadro di sintesi delle Nazioni Unite, seguita da una ripresa parziale negli anni successivi. Per il 2025 la banca dati della Banca Mondiale ha riportato un PIL nominale di circa 214,2 miliardi di dollari e un PIL pro capite di circa 5.866 dollari correnti. L’agricoltura costituisce un settore di importanza strategica nazionale e internazionale. La disponibilità di suoli fertili e di estese superfici coltivabili ha sostenuto la produzione di frumento, mais, orzo, semi oleosi e olio di girasole. Prima della guerra, l’Ucraina era un esportatore di primo piano nei mercati cerealicoli e oleaginosi, con particolare rilevanza per i Paesi importatori del Medio Oriente, dell’Africa e dell’Asia. La guerra ha alterato le condizioni di produzione attraverso l’occupazione di aree agricole, il danneggiamento dei silos, il blocco o la riduzione dell’operatività portuale, l’aumento dei costi assicurativi e logistici e la presenza di ordigni inesplosi e mine nei terreni. La riapertura di rotte marittime, la capacità di esportare attraverso i porti del Mar Nero e i corridoi terrestri e fluviali verso l’Unione europea sono diventate variabili determinanti per i ricavi agricoli e la bilancia commerciale. Le esportazioni alimentari ucraine hanno inoltre una dimensione geopolitica, poiché contribuiscono alla disponibilità globale di prodotti agricoli e alla stabilità dei prezzi nei Paesi fortemente dipendenti dalle importazioni. L’industria presenta una distribuzione geografica e settoriale profondamente condizionata dal conflitto. Metallurgia, siderurgia, macchinari, industria chimica, produzione di fertilizzanti, componentistica e attività estrattive sono state penalizzate dai danni a impianti, infrastrutture energetiche e vie di trasporto. La perdita o la ridotta accessibilità di aree industriali orientali e meridionali ha inoltre modificato la geografia produttiva. Parallelamente, le tecnologie dell’informazione, i servizi digitali, il software e alcuni comparti di produzione per la difesa hanno mostrato capacità di adattamento, anche grazie alla possibilità di operare attraverso reti distribuite e infrastrutture ridondanti.

La produzione dell’industria militare nazionale, la manutenzione dei sistemi d’arma, la fabbricazione di droni e lo sviluppo di capacità di guerra elettronica hanno acquisito un peso crescente, pur in presenza di limiti relativi all’accesso a componenti, capitale e capacità produttiva su larga scala. L’economia di guerra ha dunque determinato una riallocazione delle risorse verso la difesa e la continuità dei servizi essenziali, ma questa trasformazione non elimina la necessità di investimenti civili, innovazione e diversificazione industriale nel medio periodo. La finanza pubblica costituisce un ulteriore elemento critico. La necessità di sostenere le forze armate, garantire pensioni e salari pubblici, riparare infrastrutture sottoposte a continui bombardamenti e mantenere i servizi essenziali ha accresciuto il fabbisogno dello Stato. Il sostegno internazionale sotto forma di prestiti, sovvenzioni, assistenza militare e programmi multilaterali è pertanto essenziale per la continuità delle funzioni pubbliche. Secondo l’analisi congiunta pubblicata nel febbraio 2025 da Governo ucraino, Banca mondiale, Commissione europea e Nazioni Unite, il costo stimato della ripresa e della ricostruzione nei dieci anni successivi ammontava a 524 miliardi di dollari, sulla base dei danni e dei bisogni rilevati fino al 31 dicembre 2024. Tale importo equivaleva a circa 2,8 volte il PIL nominale ucraino del 2024.

Condizioni sociali, disuguaglianze e capitale umano

La guerra ha modificato profondamente la struttura della vulnerabilità sociale. Le perdite di reddito, gli spostamenti forzati, la distruzione di abitazioni e la discontinuità lavorativa hanno ampliato il numero di famiglie esposte alla povertà. La Banca mondiale, nel monitoraggio delle condizioni di vita pubblicato nell’autunno 2025, stimava preliminarmente un tasso di povertà del 36,9% per il 2025, sostanzialmente in linea con il 37% del 2024 e sensibilmente superiore ai livelli precedenti al 2022. La stessa analisi segnala un incremento del coefficiente di Gini, indicatore della disuguaglianza dei redditi, da 0,41 nel 2023 a 0,50 nel 2025. La Banca Mondiale ha documentato, in un aggiornamento dell’aprile 2026, un peggioramento di diversi indicatori sanitari con un aumento del 58% dei casi di ipertensione, del 28% degli attacchi cardiaci e del 78% degli ictus, rispetto ai riferimenti temporali utilizzati nell’analisi originaria. La medesima fonte segnala che oltre l’80% degli adulti intervistati in un’indagine del 2025 aveva sperimentato problemi di salute mentale. L’istruzione è un altro ambito nel quale gli effetti della guerra rischiano di protrarsi oltre la cessazione delle ostilità. Danneggiamento degli edifici scolastici, trasferimenti ripetuti, didattica a distanza, interruzioni di corrente e discontinuità nella vita familiare hanno limitato l’accesso regolare all’apprendimento. Secondo la Banca mondiale, i risultati nei test PISA, effettuati dalla Organisation for Economic Cooperation and Development (OECD), che valuta le conoscenze, le competenze e gli atteggiamenti degli studenti di 15 anni, sono peggiorati di 38 punti tra il 2018 e il 2022, un calo equivalente, secondo la stessa fonte, a circa due anni di apprendimento.

Sicurezza nazionale e tutela della popolazione civile in tempo di guerra

SBU Servizio di Sicurezza dell’Ucraina, controspionaggio e sicurezza interna

L’invasione russa del febbraio 2022 ha imposto una trasformazione strutturale delle forze armate e dell’intero apparato statale. La difesa territoriale, la mobilitazione, l’impiego di sistemi d’arma occidentali, l’integrazione di capacità digitali e la cooperazione con partner europei e nordamericani sono diventati elementi fondamentali dell’organizzazione della difesa ucraina. Il conflitto ha inoltre evidenziato la crescente rilevanza dei droni, della ricognizione satellitare, della guerra elettronica, delle munizioni di precisione, della difesa antiaerea e antimissile e della capacità di mantenere catene logistiche sotto attacco. Sul piano operativo, la guerra ha assunto una configurazione caratterizzata dalla combinazione di combattimenti terrestri lungo il fronte, attacchi missilistici e con droni a lunga distanza, operazioni contro infrastrutture energetiche e logistiche e competizione per il controllo degli accessi al Mar Nero. La protezione dei civili rimane una componente centrale del quadro di sicurezza. Secondo la Missione di monitoraggio dei diritti umani delle Nazioni Unite in Ucraina, nel 2025 sono stati verificati almeno 2.514 civili uccisi e 12.142 feriti, rendendo il 2025 l’anno con il maggior numero di vittime civili dal 2022. Il totale dei morti e feriti risultava superiore del 31% rispetto al 2024 e del 70% rispetto al 2023. Le Nazioni Unite precisano che i dati si riferiscono alle vittime verificate e che il bilancio reale potrebbe essere superiore, soprattutto nelle aree occupate o difficilmente accessibili. La maggior parte delle vittime documentate nel 2025 si è verificata in territori controllati dal governo ucraino, in larga misura a causa di attacchi delle forze armate russe. La sicurezza energetica è un ulteriore elemento di vulnerabilità strategica. Centrali elettriche, reti di trasmissione, impianti di produzione e distribuzione del gas, sistemi di riscaldamento e infrastrutture idriche hanno subito ripetuti attacchi e interruzioni. La guerra ha inoltre accresciuto la rilevanza della sicurezza informatica, della protezione dei sistemi amministrativi digitali e della continuità delle telecomunicazioni. Un ulteriore problema di lungo periodo è rappresentato dalle mine e dagli ordigni inesplosi, che limitano l’utilizzo dei terreni agricoli, la ricostruzione delle infrastrutture e il rientro degli sfollati. L’integrazione europea costituisce uno dei principali assi della politica estera ucraina dalla metà degli anni Duemila, con una progressiva accelerazione dopo il 2014 e soprattutto dal 2022. L’accordo di associazione con l’Unione Europea, entrato pienamente in vigore nel 2017, ha fornito un quadro per l’avvicinamento normativo, commerciale e istituzionale. Lo status di candidato, concesso nel giugno 2022, e l’apertura dei negoziati di adesione nel giugno 2024 hanno trasformato questa prospettiva in un processo istituzionale formale.

Relazioni tra Ucraina e Italia: dimensione strategica e interessi condivisi

Presidente Zelenskyy al Parlamento Europeo_ fonte Parlamento UE

Italia e Ucraina intrattengono rapporti diplomatici bilaterali e condividono interessi in ambiti quali la sicurezza del continente europeo, la protezione delle infrastrutture, la stabilità dei mercati agricoli, il commercio, l’energia e la ricostruzione. La dimensione economica della relazione bilaterale comprende il commercio di prodotti agroalimentari, macchinari, beni industriali, prodotti chimici e servizi, oltre alle opportunità offerte dalla futura ricostruzione. Il fabbisogno ucraino che ovviamente aumenta con il perdurare della guerra, riguarda abitazioni, infrastrutture di trasporto, reti elettriche, impianti energetici, sistemi idrici, ospedali, medicine, risorse alimentari, scuole e capacità produttive di beni primari. La comunità ucraina presente in Italia costituisce un ulteriore collegamento sociale e culturale. L’arrivo di un numero significativo di cittadini ucraini dopo il febbraio 2022 ha accresciuto la rilevanza dell’assistenza amministrativa, dell’integrazione scolastica, dell’accesso al lavoro, del ricongiungimento familiare e della tutela consolare. Il regime europeo di protezione temporanea ha consentito ai beneficiari di accedere, alle condizioni previste dalla normativa, a protezione, soggiorno, lavoro e servizi essenziali.

Presentazione dell’Ambasciata d’Ucraina nella Repubblica Italiana e intervista all’Ambasciatore straordinario e plenipotenziario S.E. Ihor Brusylo

L’Ambasciata d’Ucraina nella Repubblica Italiana opera nell’ambito del Ministero degli Affari esteri dell’Ucraina e in coordinamento con le altre rappresentanze ucraine presenti in Italia. Tra queste figura il Consolato generale d’Ucraina a Milano e il Consolato generale d’Ucraina a Napoli. L’attuale Ambasciatore straordinario e plenipotenziario d’Ucraina presso la Repubblica Italiana è S.E. Ihor Brusylo, nominato ufficialmente il 4 aprile 2026. La comunicazione del Ministero degli Esteri ucraino che ne annunciava la nomina a nuovo Ambasciatore nella Repubblica Italiana individuava le priorità affidate al nuovo capo missione: rafforzamento del dialogo politico tra Ucraina e Italia, sviluppo della cooperazione economica, attrazione di investimenti, consolidamento del sostegno internazionale all’Ucraina di fronte all’aggressione russa e promozione del percorso di integrazione europea.

In merito a questi temi e al ruolo strategico assunto dall’Ucraina nel panorama internazionale e nell’ambito della difesa delle democrazie liberali dalle mire espansionistiche della Federazione Russa, l’Istituto Italiano di Studi Strategici “Niccolò Machiavelli” ha intervistato l’Ambasciatore straordinario e plenipotenziario d’Ucraina presso la Repubblica Italiana, S.E. Ihor Brusylo.

L’ambasciatore dell’Ucraina in Italia Ihor Brusylo (in ucraino: Ігор Михайлович Брусило, classe 1980) è un politico e diplomatico ucraino. È stato vice capo dell’ufficio del presidente dell’Ucraina da marzo 2021 a marzo 2026, quando è stato nominato ambasciatore dell’Ucraina in Italia.

Ihor Brusylo, ha costruito il proprio percorso accademico in ambito internazionale. Si è laureato con lode in Traduzione presso l’Università Nazionale Taras Shevchenko di Kiev e ha successivamente conseguito una seconda laurea in Diritto internazionale presso l’Accademia Ucraina del Commercio Estero.

Questa formazione multidisciplinare gli ha permesso di sviluppare competenze approfondite nel campo della diplomazia, del diritto internazionale e delle relazioni istituzionali, elementi fondamentali per la gestione delle relazioni tra Stati.

Esperienza istituzionale e diplomatica

Ambasciatore straordinario e plenipotenziario d’Ucraina presso la Repubblica Italiana, S.E. Ihor Brusylo

La carriera di Ihor Brusylo nelle istituzioni ucraine è iniziata nei primi anni Duemila. Tra il 2002 e il 2005 ha lavorato nell’Amministrazione del Presidente dell’Ucraina, per poi proseguire tra il 2005 e il 2007 presso l’ufficio della Verkhovna Rada, il Parlamento monocamerale ucraino. Tra il 2007 e il 2011 ha svolto attività diplomatica presso l’Ambasciata dell’Ucraina in Italia, maturando una conoscenza diretta delle dinamiche politiche e istituzionali del Paese. Successivamente è tornato a operare nelle istituzioni ucraine, ricoprendo diversi incarichi nell’Ufficio del Presidente dell’Ucraina, tra cui Consulente Capo, Capo Dipartimento, Vice Capo Dipartimento, Primo Vice Capo Servizio e Capo del Protocollo di Stato e del Servizio Cerimoniale.

Nel ruolo di Ambasciatore, Ihor Brusylo è responsabile del rafforzamento dei rapporti diplomatici, politici ed economici tra Ucraina e Italia, promuovendo la cooperazione bilaterale e sostenendo le iniziative diplomatiche del Governo guidato dal Primo Ministro Sergii Koretskyi.

Ambasciatore, quali sono gli obiettivi irrinunciabili della leadership ucraina in termini di difesa della sovranità, integrità territoriale, sicurezza nazionale e consolidamento dell’orientamento euro-atlantico nell’ambito della strategia di difesa dall’aggressione russa?

Si parte dal concetto irrevocabile del rispetto delle frontiere esistenti nel 1991, in conformità con il diritto internazionale e la Carta delle Nazioni Unite. Questo è l’ordine mondiale basato sulle regole. Il mondo ha svolto un lungo percorso, attraversando la micidiale Seconda guerra mondiale, per arrivare a un patto universale, accettabile per tutti e fondato sulla pace. È difficile immaginare che sia stata proprio la Russia a rovesciare tutto e frantumare l’equilibrio della coesistenza pacifica tra le nazioni. Ma è successo, e questo significa che il mondo deve imparare a rimettere al proprio posto un Paese imperialista, autocratico e primitivo che ha deciso di poter cambiare le regole con la forza. Altrimenti inizierà una fase in cui tutti uccideranno tutti. Questa strada non ci porterà da nessuna parte. Il mondo finirà per autodistruggersi. Comunque, allo stato attuale delle cose, non cambia nulla per quanto riguarda il riconoscimento giuridico internazionale dei territori temporaneamente occupati, Crimea inclusa. Nessuno riconosce queste occupazioni e nessuno lo farà. La sicurezza nazionale si garantisce solo con la forza: attraverso un’industria della difesa autonoma, forze armate ben addestrate e pronte a reagire, nonché un sistema di difesa antiaerea e antimissilistica integrato a livello europeo. La Russia è un problema mondiale. Rappresenta un pericolo per tutti e, purtroppo, continuerà a esserlo. Finché esisterà la Russia, il mondo non potrà sentirsi al sicuro. L’Ucraina, invece, appartiene all’Unione Europea. È l’ultimo avamposto orientale del progetto europeo, che parte dalla sicurezza comune e arriva fino al valore aggiunto della prosperità economica. Per quanto riguarda la NATO, tutto dipenderà dal fatto che questa Alleanza continui a esistere nella sua attuale configurazione. Dipenderà inoltre dalla volontà dei suoi membri di accogliere un nuovo alleato dotato di un’esperienza senza paragoni. Personalmente, vedo la necessità di creare un’Alleanza delle forze armate europee, che possa garantire una pace davvero duratura. È la geografia stessa a definirne la necessità, insieme alla natura delle minacce provenienti dalla Russia. Se ha osato lanciare un’aggressione una volta, prima o poi lo farà di nuovo, e non soltanto sul piano militare, ma anche attraverso offensive ibride e attacchi informatici, come quelli che state vivendo oggi anche voi. La vittoria, oggi, significa fermare la Russia e rendere la difesa dell’Ucraina così forte e adeguatamente equipaggiata da far sì che Mosca non osi più riprendere la guerra.

L’esperienza bellica ha imposto all’Ucraina una trasformazione profonda delle istituzioni, della mobilitazione sociale, della produzione industriale e del rapporto fra apparato militare ed economia nazionale. In quale misura considerate questi cambiamenti una riconfigurazione permanente dello Stato e non soltanto una risposta emergenziale al conflitto?

Prima della guerra è stata portata avanti una riforma della decentralizzazione che ha attribuito maggiori poteri alle comunità locali, permettendole di gestire autonomamente le questioni di loro competenza. Questa tendenza si rafforzerà dopo la guerra, soprattutto per quanto riguarda le infrastrutture civili. La fornitura di acqua, elettricità e calore sarà decentralizzata e organizzata a livello dei singoli quartieri nelle città. Le comunità diventeranno ancora più autonome. Questo sarà uno degli esiti della guerra: una trasformazione strutturale e permanente, imposta dalle circostanze, ma positiva dal punto di vista dell’efficienza. La sfida più grande per la popolazione sarà soprattutto quella della riabilitazione psicologica. La produzione industriale sarà orientata al cosiddetto dual use, ovvero alla realizzazione di prodotti e tecnologie destinati sia alla difesa militare sia all’ingegneria civile. Si tratta di una riconfigurazione strutturale e permanente, che consentirà anche di essere meglio preparati ad affrontare eventuali situazioni di emergenza.

L’ordine di sicurezza euro-atlantico si è fondato e strutturato sin dalla costituzione della NATO sulla centralità degli Stati Uniti quale principale garante della sicurezza e della deterrenza occidentale. La politica interna ed estera degli Stati Uniti perseguita dall’Amministrazione Trump, in particolar modo, con la guerra commerciale contro gli alleati storici ma soprattutto con il completo cambiamento di fronte dopo 80 anni di “Guerra Fredda” di contenimento della Russia imperiale prima sovietica, ora autocratica, stanno minando le relazioni transatlantiche, a lungo considerate i pilastri della stabilità globale. Il presidente Trump ha radicalmente ribaltato le relazioni statunitensi con la Federazione Russa, introducendo diversi elementi di destabilizzazione e pericolo per la sicurezza delle democrazie europee e dell’Ucraina. Quali conseguenze produce questo scenario sulla vostra pianificazione delle operazioni militari contro la Federazione Russa? Quali sono le contromisure inerenti alla continuità della consegna delle forniture militari, la ricezione degli avvisi di intelligence dagli alleati per difendersi dagli attacchi? Che credibilità hanno le promesse di garanzia di sicurezza occidentali a guerra conclusa?

Il presidente Trump attacca il presidente Zelenskyy – Oval Office 28 feb 2025 foto by SAUL LOEB

Ritengo che la pace e il suo mantenimento nel mondo siano ancora inimmaginabili senza gli Stati Uniti. Tuttavia, la realtà sta cambiando e, allo stesso tempo, sta cambiando il comportamento del principale alleato nei confronti degli altri alleati. Nulla tornerà più come prima, purtroppo, nemmeno nel settore della difesa. Nonostante ciò, non credo che l’America sia pronta a rinunciare al proprio ruolo di primo piano a livello globale, perché oggi l’influenza internazionale si esercita attraverso la forza dell’industria della difesa e la supremazia nelle tecnologie avanzate. Tuttavia, l’Europa dispone di tutte le capacità necessarie – industriali, finanziarie e umane – per costruire una propria autonomia in materia di sicurezza. Non è facile, non accadrà in un giorno e potrebbe anche essere costoso. Ma è ancora più costoso dipendere dalla volontà altrui quando è in gioco la possibilità stessa di sopravvivere, di sentirsi al sicuro, di sapere che i propri figli possono studiare e dormire senza dover correre a ripararsi nei rifugi sotterranei. L’Europa ha avuto a disposizione questi quattro anni e mezzo per adeguarsi alle sfide attuali e alle minacce, ormai chiaramente individuate, anche grazie all’Ucraina, che lotta contro il male assoluto, contenendone la diffusione su tutto il territorio europeo. Peccato che non tutti si rendano conto della portata delle distruzioni provocate dalla Russia, non soltanto attraverso le sue azioni, ma anche attraverso la sua mentalità. La mancanza di dati e informazioni da parte degli Stati Uniti incide certamente in modo negativo sulla nostra capacità di difenderci, soprattutto dalle minacce rappresentate dai missili balistici. Questa è la lacuna più grave. Le garanzie di sicurezza nel dopoguerra devono essere uguali per tutti: bisogna disporre di tutto il necessario per impedire alla Russia anche solo di pensare di poter ripetere un’aggressione senza subirne le conseguenze. La principale garanzia è la forza della deterrenza.

Eccellenza, avete una strategia diplomatica differenziata per mantenere il sostegno delle componenti del Congresso, degli apparati di sicurezza, dell’industria della difesa e dell’establishment americano favorevoli alla prosecuzione degli aiuti all’Ucraina, anche in caso di definitiva rottura delle relazioni con la presidenza Trump?

Innanzitutto, non si può dare per scontato che il Presidente Trump decida di rompere con l’Ucraina. È un politico che, in linea di principio, evita di compiere scelte che potrebbero indebolire l’America. Un abbandono totale dell’Ucraina indebolirebbe la posizione globale degli Stati Uniti, uno scenario difficilmente accettabile per un presidente americano, indipendentemente da chi ricopra la carica. Al Congresso c’è sempre stato un sostegno bipartisan all’Ucraina, condiviso da entrambi gli schieramenti. Dopo le elezioni di midterm non si vedono segnali di un possibile cambiamento di questo orientamento. Anzi, credo che possa accadere il contrario. L’industria della difesa è tra i principali soggetti interessati a una stretta collaborazione con l’Ucraina, perché questa offre un accesso diretto a un’esperienza pratica che nessun altro Paese possiede in misura paragonabile. Si tratta di un’esperienza che consente di aggiornare i sistemi e i prodotti per la difesa in tempo reale. Questo significa poter essere tra i migliori al mondo, rimanere all’avanguardia delle tecnologie e aumentare anche i propri ricavi. Non mi stanco mai di ripetere questo concetto anche alle industrie europee della difesa: non si tratta di uno spreco di denaro, ma di investimenti capaci di generare ricavi considerevoli. In questo scenario, l’industria americana non rinuncerà comunque mai alla propria posizione di leadership.

In che modo le istituzioni europee e dei singoli stati membri dell’Unione possono agire efficacemente per colmare o ridurre il peso dell’assenza del sostegno militare e politico americano, come dell’alleggerimento delle sanzioni alla Federazione Russa deciso unilateralmente dall’amministrazione Trump, senza alcuna consultazione né condivisione d’intenti con gli alleati della Nato?

Qui torniamo all’urgenza dell’autonomia strategica quando si tratta della sicurezza del continente. L’Europa ha realizzato il progetto di maggior successo: l’Unione Europea. Ma, poiché i suoi ideatori lavoravano alla sua costruzione dopo la Seconda guerra mondiale, nessuno voleva nemmeno parlare di guerra o della necessità di prevenirne un’altra. Nessuno credeva che una simile follia potesse ripetersi e così si è rinunciato all’idea della sicurezza comune come pilastro fondamentale del progetto europeo. Al centro c’erano la pace, lo sviluppo e la prosperità economica. Oggi, però, è di nuovo chiarissimo che tanto la prosperità economica quanto la pace dipendono pienamente dalla capacità di difenderle. L’Europa è forte nel suo insieme e ogni Paese deve contribuire pienamente, secondo le proprie capacità, alla sua difesa. Direi che la difesa e la sicurezza sono i primi ambiti in cui dovrebbe essere introdotto il voto a maggioranza, superando il principio dell’unanimità, che è sempre stato uno dei punti più deboli e frenanti del progetto europeo. L’Europa non ha bisogno della Russia. La Russia non offre nulla di valore: porta soltanto guerra, distruzione e sofferenza e continua a trascinare l’Europa nel passato. Anche l’America lo capirà, spero. La prima cosa che l’Europa dovrebbe fare è sospendere il rilascio dei visti ai cittadini russi. Che possano godersi il piacere della propria miseria a casa loro. Che cosa hanno da fare in Europa, se la odiano e vogliono indebolirla? La seconda cosa è smettere di illudersi che la cultura e lo sport siano al di fuori della politica. No, sono proprio tra i principali strumenti ideologici della politica di conquista. La terza cosa: una guerra non può essere fermata per tappe, gradualmente. È ormai evidente che la guerra russa può essere fermata soltanto con la forza. Le sanzioni non sono molto efficaci se vengono applicate poco alla volta.

Quali elementi minimi dovrebbe contenere un eventuale accordo di tregua duratura o pace tra Ucraina e Federazione Russa, per poter essere considerato soddisfacente per la vostra sicurezza e non una semplice sospensione temporanea delle operazioni militari?

Una pace davvero duratura sarà possibile solo con un cambiamento del regime politico insediato a Mosca. La minaccia che la Russia rappresenta per il mondo, anche attraverso i suoi proxy, gli attacchi ibridi e le attività sovversive, non scomparirà da un giorno all’altro. Tuttavia, contenerla è possibile anche in Europa, cominciando con il blocco della libera circolazione dei cittadini russi nel continente. Una tregua, più o meno praticabile, può essere raggiunta se il regime manifesta la volontà di cessare le ostilità, una volta sazio di omicidi e distruzioni. Oleshky ci ha dimostrato che non ci vuole molto per arrivare a una tregua.

Ritiene che gli Stati europei dispongano della volontà politica, delle capacità industriali e degli strumenti operativi necessari per assumere autonomamente la responsabilità di contribuire alla difesa dell’Ucraina?

Ne sono sicuro. Soprattutto perché non esiste un’altra alternativa per il continente europeo. Bisogna essere in grado di cavarsela da soli. Le capacità ci sono: la base industriale e produttiva, le risorse finanziarie e quelle umane. Non si può più contare sulla speranza e sull’aspettativa che qualcuno venga in nostro soccorso. Il mondo non funziona più così. Gli attacchi ibridi e cibernetici che subite anche voi oggi sono un ulteriore segnale che è arrivato il momento di svegliarsi. È solo l’inizio. La sicurezza e la difesa non sono uno spreco di denaro, ma investimenti che consentiranno di vivere una vita normale e in pace. Oltre a questo, rappresentano un’opportunità per creare nuovi posti di lavoro e favorire lo sviluppo tecnologico. Chi padroneggia oggi le tecnologie della sicurezza e dello spazio definirà domani il percorso del mondo e dell’umanità.

La vostra strategia di difesa ha dimostrato che la superiorità tecnologica non può essere separata dalla capacità di produrre in quantità e riparare rapidamente i sistemi d’arma, come sostituire le perdite e adattarsi ai cambiamenti del campo di battaglia. Quali insegnamenti ritiene che le forze armate e l’industria europea della difesa debbano e possano trarre dall’esperienza ucraina in materia di droni, guerra elettronica, difesa contro sistemi senza pilota, dispersione delle capacità e riduzione dei tempi di sviluppo tecnologico? Come si può trasformare questa esperienza operativa in programmi industriali congiunti che rafforzino contemporaneamente la sicurezza ucraina e la capacità tecnologica della difesa europea?

Come l’Ucraina ha trasformato la guerra

La cosa più preziosa che l’Ucraina può offrire ai Paesi europei, in questo contesto, è sicuramente l’esperienza acquisita nel campo della difesa e della sicurezza: come agire, come adattarsi, come pianificare, aggiornare, produrre e riparare. Tutto ciò di cui disponete oggi si basa su teorie che non sono mai state messe alla prova nella realtà. Uno dei contributi più importanti potrebbe riguardare l’ammodernamento dei sistemi di difesa antibalistica. Avete le capacità per svilupparli insieme alla Francia, ma occorre portarli al livello tecnologico più avanzato, affinché diventino più efficaci. Questo è possibile soltanto in condizioni operative reali, attraverso prove pratiche. Ciò che manca davvero all’Europa di oggi è la rapidità d’azione. La minaccia russa viene percepita come distante: qualcosa che non arriverà mai in Italia. È un approccio sbagliato, come dimostrano gli attacchi ibridi e cibernetici contro le vostre infrastrutture e gli esponenti politici. Per quanto riguarda i programmi industriali congiunti, esistono proposte da parte ucraina per unire le forze nello sviluppo delle tecnologie dei droni e non solo. Si tratta anche di tecnologie che, nel dopoguerra, potranno avere applicazioni dual use, offrendo nuove opportunità anche nel campo dell’ingegneria civile. Non è un modello di collaborazione adatto a tutti i Paesi, ma per l’Italia lo è senza dubbio.

Qual è la valutazione ucraina sull’efficacia delle sanzioni approvate nei riguardi della Federazione Russa nei settori dell’energia, delle tecnologie dual use, della componentistica elettronica, della finanza e dei trasporti?

L’efficacia delle sanzioni è limitata dalla loro gradualità. La lentezza della loro applicazione permette all’aggressore di abituarvisi. Non si può dire che le sanzioni non incidano sulle sue capacità o che non producano effetti economici. Tuttavia, questi effetti non sono sufficienti a indurlo a fermare l’aggressione. Le sanzioni sembrano piuttosto un tentativo di placare la Russia, che a sua volta interpreta questo atteggiamento come un segno di debolezza e continua a ricattare, usando la guerra come strumento di intimidazione. È proprio a causa della lentezza nell’applicazione delle sanzioni che i componenti elettronici continuano a finire nei missili balistici e nei droni a propulsione russi.

L’efficacia delle sanzioni dipende anche dalla capacità di impedire che tecnologie strategiche e componenti sensibili raggiungano la Federazione Russa attraverso intermediari, società di comodo e catene di approvvigionamento indirette. Quali sono le principali vulnerabilità dell’attuale sistema occidentale di controllo delle esportazioni? Come può l’Unione europea rafforzare la tracciabilità dei prodotti dual use, la cooperazione doganale, la condivisione delle informazioni e la responsabilità degli intermediari?

Il problema è che le sanzioni vengono applicate soltanto in modo diretto. Tuttavia, poiché la loro applicazione è graduale, la Russia riesce ad adattarsi più rapidamente alle nuove condizioni sul campo e a creare canali alternativi di approvvigionamento attraverso Paesi terzi e intermediari commerciali. I componenti elettronici ritrovati nei missili balistici e nei droni a propulsione sono più o meno gli stessi. È quindi possibile individuare quali componenti siano maggiormente richiesti e verificare attraverso quali Paesi vengano acquistati. Il lavoro necessario per determinarne la provenienza è complesso e richiede grande accuratezza, ma non è affatto impossibile. Se un Paese terzo non ha mai acquistato determinati componenti e poi, nel giro di un mese, ne acquista una quantità quattro volte superiore, si possono collegare i due elementi, quantomeno per far emergere un sospetto e chiedersi quale sia la ragione di un simile aumento. I componenti che continuano a essere ritrovati nei missili e nei droni provengono da diversi Paesi, sia occidentali, come la Svizzera, l’Italia, la Francia, la Germania e gli Stati Uniti, sia orientali, come il Giappone, la Cina e la Corea del Sud.

La cooperazione con la NATO ha consentito all’Ucraina di sviluppare interoperabilità, convergenza dottrinale e relazioni strutturate con gli alleati, senza che ciò equivalga ancora ad una appartenenza formale all’Alleanza. È possibile costruire un sistema integrato di impegni bilaterali, pianificazione congiunta, forniture militari garantite, condivisione dell’intelligence, addestramento e meccanismi di risposta predefiniti? E quali elementi dovrebbero essere giuridicamente vincolanti perché le garanzie non dipendano esclusivamente dalla volontà politica contingente dei governi firmatari?

GUR _ Direzione principale dell’intelligence del Ministero della Difesa Ucraina

Il punto è che i Paesi alleati apprendono dall’Ucraina come funziona concretamente l’interoperabilità e in che modo venga applicata la dottrina difensiva sul campo di battaglia. Pur non essendo membro dell’Alleanza Atlantica, l’Ucraina mette già a disposizione degli alleati conoscenze basate sull’esperienza diretta. L’Ucraina è diventata un valore aggiunto per il sistema di sicurezza occidentale e non solo. Oggi rappresenta un elemento fondamentale per la sicurezza europea ed è nell’interesse dell’Europa mantenerla forte, coinvolgendola nei meccanismi di condivisione dell’intelligence, nello scambio di tecnologie e nelle forniture di materiale militare a scopo difensivo. Allo stesso tempo, l’Ucraina è dotata delle capacità di condividere con gli alleati più stretti le tecnologie sviluppate e le competenze acquisite sul campo. La sicurezza non va mai data per scontata. Oggi l’Ucraina rappresenta uno dei pilastri fondamentali della stabilità e della normalità della vita in Europa.

Kyiv come valuta l’evoluzione delle operazioni FIMI attribuite a reti russe o filorusse nello spazio informativo europeo e quali capacità di reazione l’Unione Europea dovrebbe riuscire a sviluppare per riconoscerle e contrastarle, senza che i suoi membri procedano in ordine autonomo e talvolta antitetico?

Dovrebbe essere adottata una legge comune, o una normativa europea elaborata a livello della Commissione europea, che vieti l’attività dei canali televisivi e dei media russi, o riconducibili alla Russia, che diffondono menzogne palesi e deliberate oppure informazioni manifestamente false e lesive. Questa normativa dovrebbe stabilire criteri chiari e requisiti precisi per determinare quando un contenuto informativo possa essere qualificato come mendace, manipolatorio o lesivo. So che esistono già alcune proposte di legge su come affrontare la questione anche in Italia.

L’impiego dell’intelligenza artificiale generativa, dei contenuti sintetici e delle reti automatizzate riduce i costi della produzione di propaganda e aumenta la velocità con cui possono essere costruite campagne di manipolazione informativa. Quali insegnamenti ha tratto l’Ucraina dall’esperienza del conflitto in materia di guerra cognitiva e protezione dello spazio informativo? Quali capacità di attribuzione, verifica, condivisione delle informazioni e risposta rapida ritiene indispensabili per proteggere i processi democratici europei, soprattutto durante le elezioni e le crisi internazionali?

Questa guerra ha insegnato a noi ucraini a non credere a tutto ciò che vediamo per la prima volta e a verificare, attraverso diverse fonti, se un’informazione sia vera oppure no. Ciò che conta nel contrastare la manipolazione e la propaganda è la velocità. Bisogna essere più veloci se si vuole vincere la guerra della manipolazione mediatica. Ricordo spesso queste parole del presidente Zelenskyy, che fin dall’inizio dell’aggressione russa ha dimostrato una straordinaria rapidità nella comunicazione mediatica. È diventato un punto di riferimento informativo per gli ucraini, aiutandoli a distinguere la verità dalla falsità. È indispensabile imparare ad accogliere le informazioni con cautela, verificarle ed evitare di essere superficiali nella comprensione di ciò che conta davvero. Serve un po’ di analisi e di approfondimento. L’istruzione e la formazione aiutano. Non esiste un’altra ricetta universale, soprattutto in una società che diventa sempre più superficiale e dominata dalla comunicazione visiva.

In che modo la Repubblica Italiana può interpretare un ruolo strategicamente importante per continuare sostenere la difesa dell’Ucraina e favorirne al termine della guerra la ricostruzione e il rafforzamento sociale ed economico?

Bisogna capire che la forza di un Paese risiede nella sua capacità di difendersi e rendersi conto che il crimine di aggressione debba essere punito. Non si può permettere al colpevole di sottrarsi alla giustizia e alle proprie responsabilità, perché prima o poi tornerà a colpire anche chi gli ha permesso di farla franca. L’Italia non può essere assente dal processo di pace in Europa e dal compito di garantire che questa pace sia duratura e solida. L’Italia è un grande Paese, con un grande popolo. È una democrazia consolidata, nella quale convivono opinioni diverse. Tuttavia, la libertà di espressione non deve diventare un fattore di debolezza per il Paese. La democrazia non può essere difesa giustificando i crimini di guerra. L’Italia è al fianco dell’Ucraina per principio. Apprezziamo profondamente la posizione chiara del Governo e l’atteggiamento del Presidente della Repubblica Mattarella. Il Paese aggredito deve essere rafforzato e messo nelle condizioni di difendersi e di proteggere la vita dei propri bambini e cittadini. Per noi ha un valore enorme la solidarietà dimostrata dalla maggioranza degli italiani. Sono certo che l’Italia sarà protagonista della ricostruzione dell’Ucraina dopo la guerra. Avete tutto ciò che serve per esserlo: dalle competenze tecnologiche alle persone che sanno come realizzare le cose al meglio. Abbiamo molto in comune e il popolo ucraino vi aspetta.

Presidente della Repubblica Mattarella incontra il Presidente d’Ucraina Zelenskyy-Foto Quirinale 15042026


L’Ucraina può contribuire alla trasformazione della difesa europea in un ecosistema militare-industriale distribuito.

La caratteristica distintiva dell’attuale trasformazione della difesa europea è la convergenza tra necessità operative e ristrutturazione industriale. La prolungata guerra della Russia contro l’Ucraina ha messo in luce i limiti delle strutture delle forze armate, dei processi di approvvigionamento e dei modelli produttivi sviluppati per un contesto di sicurezza in cui una guerra convenzionale su larga scala e prolungata era considerata meno immediata. La simultanea proliferazione di sistemi senza pilota a basso costo, armi di precisione, guerra elettronica e attacchi contro infrastrutture critiche ha creato una domanda di capacità difensive che non può essere soddisfatta economicamente solo attraverso i tradizionali sistemi di intercettazione ad alto costo.

I rapporti tra l’industria della difesa ucraina e il settore industriale europeo si stanno sempre più strutturando attorno a uno scambio tecnologico reciproco. L’importanza di tale scambio risiede nel trasferimento di conoscenze ingegneristiche, diritti di produzione, informazioni operative e capacità di adattamento tecnico, piuttosto che nella semplice fornitura di attrezzature.

L’Ucraina ha quindi acquisito un’importanza strategica che va ben oltre il suo ruolo di beneficiaria dell’assistenza europea in materia di sicurezza. Il suo ecosistema militare e industriale ha sviluppato capacità di rapida modifica tecnologica, test operativi e adattamento in condizioni di combattimento. I governi europei cercano sempre più di combinare tale esperienza con le proprie infrastrutture produttive, risorse ingegneristiche, procedure di certificazione e capacità finanziarie. Le partnership che ne derivano spaziano dalle apparecchiature anti-drone e dai sistemi di attacco di precisione alla difesa aerea, all’integrazione di software, allo sfruttamento dei dati militari e a nuove modalità di appalto.

La transizione è visibile negli strumenti bilaterali ufficiali. Il Regno Unito e l’Ucraina hanno formalizzato un quadro di collaborazione industriale nel marzo 2026, che include la produzione su licenza dell’intercettore Octopus di progettazione ucraina e del più ampio programma Lyra. La Germania e l’Ucraina hanno individuato accordi di produzione congiunta per i droni Anubis e Seth-X nell’aprile 2026. La Svezia ha promosso un quadro che integra la produzione per la difesa, l’innovazione e la cooperazione nell’aviazione da combattimento. Questi sviluppi indicano un passaggio dalle donazioni di attrezzature a una relazione più reciproca che coinvolge diritti di progettazione, proprietà intellettuale, accesso alla tecnologia, produzione e apprendimento operativo.

L’accordo proposto dalla Polonia aggiunge un’ulteriore dimensione. Il viceministro della Difesa nazionale Cezary Tomczyk ha annunciato nel novembre 2026 che i negoziati relativi a due ulteriori velivoli MiG-29 e alle tecnologie ucraine anti-drone erano in fase di conclusione. L’importanza industriale dipende dal fatto che Varsavia riceva equipaggiamento finito, documentazione tecnica, software, diritti di produzione o più ampie capacità di sviluppo. Le disposizioni contrattuali finali e i trasferimenti tecnologici completati rimangono al di fuori della documentazione ufficiale.

I paesi nordici e baltici stanno sviluppando accordi complementari. L’annuncio svedese del maggio 2026 prevedeva l’acquisizione da parte dell’Ucraina di un massimo di 20 aerei Gripen E/F, potenzialmente accompagnati da donazioni di un massimo di 16 Gripen C/D. Il pacchetto svedese aveva un valore di 25,2 miliardi di corone svedesi, di cui 22,2 miliardi relativi a misure connesse all’aviazione. Tali annunci restano soggetti a condizioni contrattuali e di attuazione e non devono essere considerati come consegne di aeromobili già concluse.

La Norvegia ha annunciato l’intenzione di stanziare oltre 12 miliardi di corone norvegesi nel 2026 per l’acquisto di droni e sistemi autonomi da parte dell’Ucraina. La Lettonia, che co-dirige la Coalizione per i droni insieme al Regno Unito, ha individuato 20 paesi partecipanti e ha previsto uno stanziamento di 50 milioni di euro per l’acquisto di droni nel corso del 2026. L’accordo bilaterale con l’Ucraina prevede uno stanziamento di circa 110 milioni di euro nei primi due anni, subordinatamente alle necessarie autorizzazioni.

Gli accordi raggiunti dalla Lituania nell’ottobre 2026 in merito al sistema SkyFortress e alla produzione di armi elettroniche dimostrano come i Paesi più piccoli possano ambire a ruoli industriali specializzati attraverso partnership tecnologiche con l’Ucraina. La localizzazione industriale proposta è significativa, ma gli impianti pianificati, i memorandum d’intesa firmati e i test di successo rappresentano ancora fasi diverse dello sviluppo delle capacità.

La tabella di marcia dell’UE per la prontezza operativa al 2030 individua l’iniziativa europea per la difesa dai droni, la sorveglianza del fianco orientale, lo scudo aereo europeo e lo scudo spaziale europeo come quattro programmi di sviluppo di capacità complementari. Questi programmi mirano a rafforzare le capacità di rilevamento, sorveglianza, intercettazione, difesa aerea integrata e funzioni militari basate sullo spazio. La loro attuazione rimane subordinata alle decisioni nazionali, agli appalti, alla mobilitazione industriale e alla compatibilità con gli accordi di comando e controllo della NATO.

Il valore emergente dell’Ucraina per la difesa europea non si limita quindi a ciò che produce. Riguarda anche la rapidità con cui la sua esperienza operativa può essere convertita in progetti industriali che le aziende europee possono riprodurre, modificare e mantenere.

Political map of European Union member states. 27 EU member states, after United Kingdom left.

Italia: sicurezza del fianco meridionale, difesa aerea integrata e interoperabilità industriale europea.

La posizione dell’Italia nella trasformazione della difesa europea è strutturalmente diversa da quella degli Stati più vicini all’Ucraina. La sua geografia di difesa immediata comprende il Mediterraneo centrale, le vie di accesso marittime, lo spazio aereo dell’Europa meridionale, le infrastrutture critiche sottomarine per l’energia e le comunicazioni e gli obblighi di rinforzo nell’ambito della NATO. Ciò non riduce l’importanza degli sviluppi sul fronte orientale dell’Europa; al contrario, crea la necessità di integrare gli impegni sul fianco orientale con la protezione di altre aree operative strategicamente rilevanti. Di conseguenza, la politica di difesa italiana deve bilanciare la difesa aerea territoriale, la sicurezza marittima, la capacità industriale, le operazioni internazionali e il contributo alla deterrenza europea e alleata.

La base industriale della difesa italiana riveste particolare importanza nei settori aerospaziale, elettronico, radar, integrazione di sistemi complessi, piattaforme navali, elicotteri, veicoli militari e tecnologie missilistiche. La struttura industriale multinazionale di Leonardo, Fincantieri e MBDA è fondamentale per queste capacità, mentre i programmi industriali nazionali interagiscono con gli accordi di collaborazione europea in materia di appalti e sviluppo. Il potenziale contributo del Paese all’emergente architettura anti-drone va oltre la produzione di intercettori. Comprende lo sviluppo di sensori, l’integrazione della sorveglianza, i sistemi elettronici, le tecnologie di comando e controllo, l’integrazione di piattaforme e la capacità di incorporare nuove apparecchiature difensive nelle architetture militari esistenti. Queste funzioni sono strategicamente importanti perché l’efficacia pratica dei sistemi anti-drone dipende dalla loro integrazione con reti di difesa aerea e sorveglianza più ampie.

La partecipazione dell’Italia a programmi di difesa collaborativi e alla più ampia European Drone Coalition offre un canale attraverso il quale può contribuire allo sviluppo delle capacità e alla cooperazione industriale con l’Ucraina. Il Ministero della Difesa lettone elenca l’Italia tra gli Stati partecipanti alla Drone Coalition, un’iniziativa multinazionale istituita nel febbraio 2024 sotto la guida lettone e britannica. La coalizione coordina il supporto per le capacità senza pilota, le relative attrezzature e le attività di formazione e collaudo ucraine. L’adesione stabilisce la partecipazione a un quadro di cooperazione; non identifica, di per sé, il valore dei contratti italiani, la quantità di sistemi consegnati o l’esistenza di una specifica licenza tecnologica italo-ucraina.

Per la politica industriale-difesa italiana, la questione più rilevante è se le nuove tecnologie senza pilota e anti-senza pilota vengano integrate in una struttura produttiva nazionale ed europea coerente. Il Paese può potenzialmente fornire consolidate capacità produttive e di certificazione per le tecnologie emergenti, acquisendo al contempo insegnamenti operativi e innovazioni tecniche da partner con esperienza diretta in combattimento. Queste opportunità devono essere valutate in relazione alla ripartizione del lavoro industriale, alla proprietà tecnologica, alle norme sull’esportazione e alla domanda di approvvigionamento. La presenza di grandi produttori del settore della difesa non garantisce automaticamente che la capacità industriale nazionale possa assorbire ogni tecnologia emergente in modo economicamente vantaggioso e con la rapidità richiesta.

La posizione geografica meridionale dell’Italia, fianco Sud della NATO e europeo, richiede inoltre una particolare attenzione alle minacce marittime e infrastrutturali. I sistemi senza pilota possono essere rilevanti per la sicurezza portuale, le operazioni navali, la sorveglianza delle infrastrutture e la protezione degli impianti, ma le tecnologie e le condizioni operative differiscono considerevolmente da quelle associate alla difesa aerea terrestre nell’Europa orientale. I sistemi destinati all’impiego in prossimità di infrastrutture marittime devono tenere conto dell’esposizione ambientale, delle comunicazioni, dell’attività civile e del coordinamento con le altre autorità di sicurezza. Di conseguenza, la cooperazione industriale dovrebbe supportare le diverse esigenze operative attraverso tecnologie interoperabili, anziché presumere che una configurazione del campo di battaglia possa essere adottata senza modifiche.

L’Italia è un attore fondamentale per l’architettura europea nel suo complesso grazie alle capacità industriali nel settore della difesa, in particolare nei settori aerospaziale, della difesa aerea e missilistica, dell’elettronica, dei sistemi navali e degli armamenti complessi. La sua importanza strategica va oltre le singole relazioni bilaterali con l’Ucraina: la cooperazione tra i consolidati gruppi industriali europei, le forze armate nazionali e i programmi europei congiunti influenzerà la possibilità di integrare le nuove tecnologie anti-drone in sistemi di difesa più ampi e multilivello.

Tuttavia, a causa delle divisioni politiche e della mancanza di una Grand Strategy nazionale, il rischio strategico per l’Italia è rappresentato dalla ambigua politica estera che ne rallenta il processo decisionale, unitamente alla potenziale nascita di coalizioni e reti produttive europee in cui gli standard tecnologici più rilevanti vengano definiti prima che i produttori e gli enti appaltanti italiani siano politicamente sostenuti e sufficientemente integrati. Viceversa, la partecipazione a programmi di collaborazione può consentire all’industria italiana di contribuire con integrazione di sistemi ad alto valore aggiunto, componenti sofisticati e competenze produttive alle emergenti capacità europee. L’equilibrio dipenderà dalle decisioni nazionali in materia di finanziamenti, appalti, dal coinvolgimento dell’industria e dall’accesso a programmi di ricerca e sviluppo pertinenti.

In definitiva, la sicurezza dell’Italia dipenderà dalla capacità delle istituzioni, delle forze armate, degli apparati di sicurezza e delle industrie di tradurre le risorse finanziarie e l’innovazione tecnologica in un nuovo paradigma di sicurezza e difesa nazionale, in grado di fronteggiare le minacce multidominio cinetiche e ibride poste dalla Russia, da attori statali e loro proxy, dal terrorismo e dalle organizzazioni criminali internazionali.

Share on

attacchi ibridi

   |   By  |  0 Comments

12 Novembre 2026

ATTACCHI IBRIDI

Cosa sappiamo veramente? Quali strumenti di difesa? Quanto siamo pronti come Istituzioni e cittadini?

La giornalista e conduttrice di Buongiorno InBlu2000 Chiara Placenti ne parla con Francesco D’Arrigo, Direttore Istituto Italiano di Studi Strategici Niccolò Machiavelli.  Autore di “Minacce Ibride” e “Comprendere la Guerra Ibrida.

Questo il link per ascoltare l’intervista 👇 📻🎙️

InBLU2000

🎙️ 📻👇

Share on

La relazione espansiva tra Repubblica di Corea e Santa Sede: dialogo e diplomazia per la stabilità indopacifica

   |   By  |  0 Comments

8 Novembre 2026

La relazione espansiva tra Repubblica di Corea e Santa Sede: dialogo e diplomazia per la stabilità indopacifica

di Francesco D’Arrigo e Tommaso Alessandro De Filippo

Struttura sociale, identità nazionale e funzione pubblica della religione nella Repubblica di Corea

La morfologia religiosa della Repubblica di Corea (comunemente nota come Corea del Sud) presenta caratteristiche che la distinguono da numerosi altri Paesi dell’Asia orientale, perché caratterizzata da pluralismo religioso, libertà di coscienza, separazione costituzionale fra religione e Stato, con una significativa presenza di cittadini privi di affiliazione religiosa. Un’indagine del Pew Research Center pubblicata nel 2024 attesta che circa il 52% dei sudcoreani si identifichi come non religioso, il 14% come buddhista e circa 1/3 della popolazione come cristiano. Il Pew Research Center ha documentato che circa la metà degli adulti sudcoreani ha abbandonato la tradizione religiosa nella quale era stata cresciuta o ha modificato la propria identificazione religiosa, con una dinamica particolarmente favorevole alla non affiliazione nei tempi moderni.

Il cattolicesimo coreano: origine, persecuzioni e consolidamento di una tradizione autonoma

L’ambasciata sudcoreana presso la Santa Sede colloca nel 1777 uno dei momenti iniziali della diffusione del cattolicesimo in Corea e identifica nel battesimo dell’intellettuale e nobile Yi Sung-hun a Pechino, nel 1784, una tappa fondamentale della costituzione della comunità cattolica coreana. Nel 1831 venne istituito il vicariato apostolico di Corea e, nel corso del XIX secolo, le persecuzioni colpirono ripetutamente le comunità cattoliche. La canonizzazione di 103 martiri coreani di Giovanni Paolo II, durante il suo viaggio Apostolico in Corea, Papua Nuova Guinea, Isole Salomone e Thailandia nel 1984, ha costituito un momento particolarmente significativo della relazione con la religione cattolica e favorito un consolidamento dei rapporti della Corea con la Santa Sede. La visita papale del 1989, in occasione del Congresso eucaristico internazionale, confermò ulteriormente la centralità della Corea nella geografia ecclesiale asiatica. Nel periodo della modernizzazione e della democratizzazione, settori del cattolicesimo sudcoreano hanno inoltre assunto un ruolo pubblico attraverso attività educative, assistenziali e, in specifiche fasi storiche, attraverso il sostegno a istanze di tutela dei diritti umani e democratizzazione. Il comunicato della Santa Sede relativo all’incontro del 15 giugno 2026 fra Papa Leone XIV e il presidente della Repubblica di Corea Lee Jae-myung ha esplicitamente richiamato il contributo positivo della Chiesa locale alla società coreana, in particolare nei settori dell’istruzione e dell’assistenza sociale.

Le relazioni diplomatiche fra Repubblica di Corea e Santa Sede: genesi, consolidamento e continuità istituzionale

Bishop Patrick J. Byrne, MM

Le relazioni diplomatiche fra la Repubblica di Corea e la Santa Sede affondano le proprie radici nel periodo immediatamente successivo alla formazione dello Stato sudcoreano e si sono progressivamente consolidate nel contesto della ridefinizione dell’ordine internazionale dell’Asia orientale dopo la Seconda guerra mondiale. Nell’agosto del 1947, la Santa Sede nominò l’arcivescovo Patrick James Byrne delegato pontificio per la Corea e che il suo arrivo a Seul, nell’ottobre dello stesso anno, precedette la costituzione formale del governo della Repubblica di Corea, avvenuta nell’agosto 1948. (Mons. Patrick James Byrne fu rapito dai nordcoreani a Seoul e portato al nord con marce forzate. Morì durante la deportazione. La causa tratta del presunto martirio in odio alla fede dei “Servi di Dio Francesco Borgia Hong Yong-ho e 80 compagni”. La Santa Sede ha concesso il nulla osta per la causa di beatificazione e canonizzazione in data 3 luglio 2015. L’inchiesta diocesana si è tenuta nell’Arcidiocesi di Seoul dal 22 febbraio 2017 al 7 giugno 2022). Già al tempo, la Santa Sede, grazie alla propria rete di rappresentanze e alla capacità di interlocuzione con soggetti politici e religiosi di diversa natura, rappresentava un interlocutore potenzialmente rilevante per la visibilità internazionale del nuovo Stato. L’11 dicembre 1963 vennero poi formalmente stabilite le relazioni diplomatiche a livello ministeriale, con la rappresentanza diplomatica della Santa Sede a Seul istituita nel 1964. Nel 1966 venne elevato il livello dei rapporti diplomatici e fu istituita la nunziatura apostolica. Papa Giovanni Paolo II visitò la Corea del Sud nel 1984 e nel 1989, diventando il primo e unico Papa a visitare per due volte la Corea del Sud. Papa Francesco vi si è recato dal 13 al 18 agosto 2014, in occasione della VI Giornata asiatica della gioventù e della beatificazione di Paul Yun Ji-chung e dei suoi 123 compagni martiri. Successivamente, diversi presidenti sudcoreani si sono recati in Vaticano, fra cui Kim Dae-jung, Roh Moo-hyun, Lee Myung-bak, Park Geun-hye e Moon Jae-in. Un passaggio particolarmente significativo nella fase attuale delle relazioni è stato rappresentato dall’udienza del 15 giugno 2026 in cui Papa Leone XIV ha ricevuto il presidente della Repubblica di Corea, Lee Jae-myung, confermando la solidità delle relazioni bilaterali, riconosciuto il contributo della Chiesa cattolica alla società sudcoreana e affrontato i preparativi per la Giornata mondiale della gioventù del 2027, oltre ad alcuni aspetti del contesto regionale e internazionale. La sequenza dell’udienza papale e dell’incontro con la Segreteria di Stato è rilevante sul piano diplomatico: dimostra che il dialogo non si esaurisce nel rapporto simbolico con il Pontefice, ma prosegue attraverso i canali ordinari della diplomazia vaticana.

L’Ambasciata della Repubblica di Corea presso la Santa Sede

L’Ambasciata della Repubblica di Corea presso la Santa Sede mantiene i rapporti con la Segreteria di Stato della Santa Sede, segue gli sviluppi di interesse per il governo sudcoreano e coordina le visite ufficiali, promuovendo la cooperazione su temi di comune interesse. Inoltre, contribuisce a valorizzare il patrimonio storico del cattolicesimo coreano e a mantenere un dialogo istituzionale con il Vaticano, l’attore Statale che genera il più alto grado di Soft Power, influenza geopolitica-religiosa e diplomazia di pace globale. La missione assume particolare rilevanza nell’attuale fase preparatoria della Giornata mondiale della gioventù del 2027. Il coordinamento con le istituzioni della Santa Sede, il dialogo con i rappresentanti ecclesiastici e la promozione dell’evento costituiscono opportunità per rafforzare il rapporto bilaterale e assicurare una comunicazione istituzionale efficace. L’ambasciata costituisce pure un punto di raccordo fra la dimensione nazionale della politica estera sudcoreana e la dimensione universale della Santa Sede, contribuendo alla promozione della cultura coreana, alla valorizzazione della storia religiosa nazionale e allo sviluppo di relazioni che coinvolgano organizzazioni educative, assistenziali e culturali.

Presentazione dell’attuale ambasciatore della Repubblica di Corea presso la Santa Sede: S.E. Shin Hyung-sik 

Ambasciatore Shin Hyung-sik

L’ambasciatore Shin Hyung-sik ha assunto l’incarico il 6 novembre 2025, presentando il 19 dicembre 2025 le proprie lettere credenziali a Papa Leone XIV, formalizzando l’accreditamento presso la Santa Sede. Nel corso della propria carriera ha acquisito notevole formazione accademica ed esercitato un percorso professionale incentrati sulle scienze sociali, sulla politica e sulla partecipazione democratica. Nato il 6 agosto 1960, Shin Hyung-sik si è laureato in sociologia presso la Seoul National University nel 1986, ha successivamente conseguito un master nel 2008 e un dottorato in scienze politiche nel 2011 presso la Kyonggi University di Seul. Accademico e impegnato nello studio e nella pratica dei processi democratici, prima della nomina diplomatica ha ricoperto incarichi in diverse organizzazioni civiche e di cooperazione fra reti democratiche asiatiche. Fra le sue esperienze figurano la direzione di diversi dipartimenti della Korea Democracy Foundation, il ruolo di segretario generale dell’Asia Democracy Network, attività accademiche nel settore degli studi internazionali e la direzione di un istituto dedicato alla sovranità popolare. Sin dal principio del proprio mandato di Ambasciatore presso la Santa Sede, ha stabilito quali priorità il consolidamento delle relazioni bilaterali, l’ulteriore espansione del contributo della Chiesa cattolica coreana alla comunità ecclesiale universale e il rafforzamento della cooperazione per la pace nella penisola coreana. In alcuni interventi pubblici, ha sottolineato la peculiarità storica della formazione del cattolicesimo coreano, caratterizzata dal ruolo originario dei laici, indicando la necessità di rafforzare la cooperazione con la Santa Sede sui valori universali e sulla pace. Inoltre, ha indicato esplicitamente la Giornata mondiale della gioventù come un’occasione per rafforzare la solidarietà internazionale e rilanciare l’attenzione sulla pace, offrendo una piattaforma simbolica nella quale quest’ultima sarà associata alla partecipazione giovanile, alla cooperazione internazionale e alla prospettiva di un futuro meno conflittuale anche per la penisola coreana.
Intervista a S.E. Shin Hyung-sik: la partnership per la dignità umana, la pace e la solidarietà internazionale tra Repubblica di Corea e Santa Sede

L’Istituto Italiano di Studi Strategici “Niccolò Machiavelli”, ha negli anni dedicato una consistente attività di studio e analisi del ruolo strategico della Santa Sede nell’ambito della diplomazia internazionale, soprattutto sul rapporto tra Vaticano e Organizzazione ecclesiastica della Chiesa cattolica presente nelle diverse nazioni. Attività che l’IISS “Niccolò Machiavelli” svolge nell’ambito del programma di Ricerca dell’Osservatorio sugli Affari strategici internazionali, sull’importanza del dialogo e della cooperazione tra Santa Sede e gli Stati.

Francesco D’Arrigo e Tommaso Alessandro De Filippo hanno intervistato S.E. Shin Hyung-sik in merito all’evoluzione storica e l’approfondimento delle relazioni tra Repubblica di Corea e Santa Sede e sul ruolo geopolitico che la religione esercita nella società civile coreana, come nella promozione del dialogo e della stabilità nel panorama internazionale, in particolare nella complessa regione dell’Indopacifico. Un approfondimento è stato dedicato alla Giornata Mondiale della Gioventù del 2027, in programma a Seul dal 3 all’8 agosto.

Ambasciatore Shin Hyung-sik, su quali principi si fonda la relazione diplomatica tra Repubblica di Corea e Santa Sede, e come la stessa si è evoluta nel corso della storia? Quali ambiti potrebbero consentire di tradurre valori condivisi in una cooperazione diplomatica più strutturata e misurabile in futuro?

Le relazioni tra la Repubblica di Corea e la Santa Sede si sono evolute, nel corso di oltre sei decenni di legami storici e solidarietà spirituale, fino a configurarsi come quella che definirei una «Partnership globale per la dignità umana» (Comprehensive Partnership for Human Dignity). Facendo leva sull’esclusiva sinergia trilaterale tra la Santa Sede, il Governo coreano e la Chiesa cattolica coreana, possiamo tradurre la nostra visione morale condivisa in risultati istituzionali concreti, strutturati e misurabili, attraverso due pilastri fondamentali. In primo luogo, possiamo tradurre lo spirito dell’enciclica inaugurale di Papa Leone XIV, Magnifica Humanitas, in una governance dell’intelligenza artificiale (IA) fondata su criteri verificabili. Lo scorso maggio, Sua Santità ha posto al nostro tempo una domanda particolarmente incisiva: «Costruiremo un’altra Torre di Babele oppure edificheremo una città in cui Dio e l’umanità possano dimorare insieme nel bene comune?». Per contrastare il paradigma tecnocratico che riduce la persona umana a un semplice insieme di dati, la Repubblica di Corea ha tradotto questa visione morale in un concreto traguardo di governance articolato su due livelli. A seguito della piena entrata in vigore, nel gennaio 2026, della nostra Legge quadro sull’intelligenza artificiale (AI Basic Act), prima normativa al mondo a essere pienamente attuata in questo ambito, nell’agosto 2026 la Corea ha promulgato i Principi nazionali di etica dell’intelligenza artificiale (National AI Ethics Principles).

Papa Leone e il presidente della Repubblica di Corea Lee Jae-myung

I tre valori supremi su cui si fondano sono:

La dignità umana       

Enciclica Papa Leone magnifica humanitas

Il bene comune della società

La sostenibilità dell’umanità 

Si tratta di valori che risuonano profondamente con la Dottrina sociale della Chiesa cattolica e che trovano attuazione attraverso sette principi fondamentali, applicabili all’intero ciclo di vita dell’intelligenza artificiale:

Centralità della persona umana 

Tutela della privacy                                    

Equità e inclusività

Responsabilità

Sicurezza

Affidabilità

Trasparenza

Korea AI Basic Act

Affinché tali principi non rimangano semplici dichiarazioni d’intenti, nell’ottobre 2026 la Corea ha inoltre completato l’elaborazione degli Standard etici per l’intelligenza artificiale nel settore pubblico (Public Sector AI Ethics Standards), traducendo la propria visione filosofica in 68 criteri concreti di autovalutazione, articolati secondo un modello di maturità in tre fasi: applicazione, utilizzo e integrazione. Un aspetto particolarmente importante riguarda l’amministrazione pubblica, soprattutto nei procedimenti che incidono sui diritti fondamentali: i nostri standard prevedono l’obbligo di garantire il controllo e la capacità di intervento umano, attraverso solidi meccanismi di supervisione e intervento da parte delle persone, insieme a garanzie effettive di chiarificazione e di tutela e ricorso. Unendo la bussola morale della Santa Sede alle liste di controllo previste dalla normativa coreana, possiamo contribuire alla definizione condivisa di norme globali misurabili, affinché la tecnologia rimanga sempre un umile strumento al servizio dello «splendore dell’anima umana». In secondo luogo, possiamo promuovere la «giustizia tecnologica» e transizioni ecologiche inclusive a tutela della nostra «casa comune». Nel suo ruolo di ponte tra le nazioni più avanzate e quelle in via di sviluppo, la Corea condivide la convinzione di Papa Leone XIV secondo cui gli emarginati devono diventare il fondamento di un nuovo ordine mondiale. Fedeli allo spirito del principio «non lasciare indietro nessuno» e al principio della responsabilità proporzionata dei Paesi tecnologicamente più avanzati, Seul e la Santa Sede possono istituire iniziative congiunte, dotate di obiettivi verificabili e risultati misurabili. Tali programmi consentirebbero di mettere le potenzialità dell’intelligenza artificiale e delle tecnologie verdi al servizio della sanità, dell’istruzione e della resilienza climatica nei Paesi del Sud globale, evitando che il divario digitale ed ecologico aggravi ulteriormente l’esclusione delle fasce più vulnerabili della popolazione.

Eccellenza, quale ruolo potrebbero svolgere la Santa Sede e le reti ecclesiali nell’individuare misure graduali e sostenibili di de-escalation, nell’istituire canali di comunicazione umanitaria e nel promuovere iniziative capaci di mantenere aperta la prospettiva di negoziati, nonostante l’atteggiamento aggressivo della Corea del Nord nei confronti della Repubblica di Corea?

Il Governo della Repubblica di Corea rimane fermamente impegnato a porre fine all’era dello scontro e ad aprire una nuova stagione di «coesistenza pacifica e crescita condivisa» nella penisola coreana. Nel rispetto del sistema politico del Nord e senza perseguire né l’assorbimento della Corea del Nord né atti ostili nei suoi confronti, abbiamo già adottato misure preventive di de-escalation, come la sospensione delle trasmissioni dagli altoparlanti lungo il confine e la limitazione delle campagne di diffusione di volantini. Parallelamente, stiamo portando avanti un approccio articolato su due direttrici: la cessazione reciproca delle ostilità e la depoliticizzazione delle questioni umanitarie. In un territorio in cui il conflitto rimane irrisolto, sul piano giuridico e politico, da oltre settant’anni, a seguito dell’armistizio del 1953, la visione del Santo Padre, che invita a superare una «pace disarmata» per giungere a una «pace disarmata e disarmante», offre una prospettiva diplomatica di straordinaria profondità, nonostante la postura aggressiva della Corea del Nord. Più che fondarsi su una dottrina di sicurezza passiva, la «pace disarmante» rappresenta una prassi dinamica, volta a smantellare attivamente l’architettura di diffidenza reciproca, ostilità e paura che si è consolidata nel tempo. La Santa Sede e le reti ecclesiali internazionali possono tradurre questa visione in realtà promuovendo un «disarmo interiore e relazionale», attraverso canali umanitari indipendenti dalla politica. Andando oltre il disarmo inteso in senso strettamente materiale e meccanico, il disarmo relazionale mira a trasformare l’altro da avversario da annientare a interlocutore con cui costruire il dialogo e la convivenza. Quando i canali ufficiali di comunicazione intercoreana, come l’ufficio di collegamento di Panmunjom, rimangono sospesi, le reti pastorali e caritative della Chiesa, saldamente ancorate alla dignità umana e alla nonviolenza attiva, possono contribuire a mantenere aperta la prospettiva di un negoziato. Separando rigorosamente le esigenze umanitarie da qualsiasi condizionamento politico o militare, tali canali ecclesiali potrebbero intervenire su questioni fondamentali, quali:

Panmunjom Demilitarized Zone – Source AFP-Global Security UN-SKorean Govt

La liberazione delle persone detenute

Il ricongiungimento delle famiglie separate

La fornitura di assistenza e aiuti medici

In questo modo, le reti ecclesiali possono offrire a Pyongyang una soglia di interlocuzione umanitaria affidabile e rispettosa, che le consenta di fornire risposte umanitarie anche minime senza perdere la propria dignità diplomatica. Queste iniziative potrebbero, a loro volta, diventare il motore per la ripresa di un dialogo più ampio.

Quali strumenti potrebbe sviluppare la Repubblica di Corea, in collaborazione con la Santa Sede e con le organizzazioni cattoliche operanti sul proprio territorio, per rafforzare l’efficacia degli interventi umanitari nelle aree geografiche asiatiche e internazionali maggiormente segnate dalle crisi?

La Repubblica di Corea, essendosi trasformata da Paese beneficiario di aiuti nel dopoguerra in una potenza economica, tecnologica e democratica di rilevanza mondiale, si trova oggi in una posizione particolarmente favorevole per condividere con il mondo la propria esperienza di sviluppo. Parallelamente, la Chiesa cattolica coreana, nata 240 anni fa dall’iniziativa spontanea dei laici e formatasi come «coscienza del proprio tempo» durante il processo di democratizzazione del Paese, è diventata una delle principali realtà missionarie dell’Asia, impegnata concretamente nella solidarietà internazionale attraverso iniziative nei settori della sanità, dell’istruzione e del welfare sociale. Accogliendo l’appello di Papa Leone XIV a respingere il paralizzante «catastrofismo» e a farsi avanti come «tessitori di speranza», Seul, la Santa Sede e le organizzazioni cattoliche possono dar vita a strumenti istituzionalizzati di partenariato pubblico-religioso, per affrontare le molteplici crisi globali. Queste comprendono conflitti armati, sfollamenti di popolazione, povertà estrema e catastrofi climatiche. Intrecciando la trama della perseveranza diplomatica e pastorale con l’ordito della cooperazione allo sviluppo ufficiale coreana (ODA), delle tecnologie sanitarie avanzate e delle capacità nel campo dell’intelligenza artificiale etica, possiamo massimizzare sia la portata sia l’impatto dei nostri interventi umanitari. In questo modo, la collaborazione tra istituzioni pubbliche e organizzazioni religiose potrebbe tradursi in strumenti operativi stabili, capaci di rafforzare il coordinamento, la continuità e l’efficacia degli interventi nelle situazioni di emergenza umanitaria, in Asia e nel resto del mondo.

La Giornata Mondiale della Gioventù, in programma a Seul dal 3 all’8 agosto 2027, rappresenta un’importante opportunità per la Repubblica di Corea sulla scena internazionale. In che modo il Governo sudcoreano intende valorizzare questo evento non soltanto come incontro religioso e culturale, ma anche in qualità di piattaforma di diplomazia pubblica, dialogo interculturale e promozione della pace nella penisola coreana e in tutta la regione asiatica?

Run For Peace World Youth Day 2027

La Giornata Mondiale della Gioventù (GMG) di Seul, in programma dal 3 all’8 agosto 2027, si svolgerà in un contesto caratterizzato dal paradosso della penisola coreana: Seul, metropoli pulsante e simbolo della più avanzata civiltà digitale mondiale, si trova a circa un’ora di viaggio dalle barriere di filo spinato della Zona Demilitarizzata (DMZ). In questo territorio, ancora segnato da un conflitto irrisolto e dalle divisioni della Guerra fredda, il tema biblico ufficiale proclamato dalla Santa Sede e dal Comitato organizzatore locale – «Abbiate coraggio: io ho vinto il mondo» (Gv 16,33) – assume una profonda valenza spirituale e diplomatica. Poiché la vera pace non nasce soltanto in santuari tranquilli, lontani dai conflitti, ma proprio là dove le fratture e le ferite sono più profonde, il Governo coreano, sostenuto da un ampio impegno finanziario e da un coordinamento trasversale tra le amministrazioni pubbliche, intende trasformare questo incontro in un «grande laboratorio vivente di pace», sviluppandolo lungo due dimensioni fondamentali. In primo luogo, la GMG sarà uno spazio aperto di accoglienza e incontro tra civiltà, fondato su un pluralismo maturo e su una «cultura dei valori». La Repubblica di Corea rappresenta un modello particolarmente significativo di pluralismo religioso maturo, nel quale cattolicesimo, protestantesimo, buddhismo e tradizioni confuciane convivono in armonia all’interno della società civile. Pur rimanendo saldamente ancorata alla propria identità cattolica, la GMG di Seul 2027 accoglierà giovani appartenenti a diverse confessioni religiose, così come persone che non professano alcuna fede, in uno spirito di comunione fraterna. L’obiettivo è dimostrare come la religione possa favorire la solidarietà multilaterale di fronte alle molteplici crisi globali, anziché alimentare forme di ostilità ed esclusione. Arricchito dalla forza narrativa della K-Culture, capace di esprimere resilienza condivisa e percorsi di guarigione interiore – come testimoniano la risonanza internazionale dei BTS e la profonda riflessione sulla dignità umana della scrittrice Han Kang, insignita del Premio Nobel nel 2024 – questo incontro si configurerà come una piattaforma di primo piano per la diplomazia pubblica e il dialogo interculturale. In secondo luogo, la GMG contribuirà a trasformare la Zona Demilitarizzata (DMZ) da barriera di confronto in una «Scuola di Pace» aperta al mondo, capace di irradiare una «pace disarmante» in tutta l’Asia. In un momento storico in cui la consapevolezza delle giovani generazioni rispetto alla riunificazione nazionale si è progressivamente affievolita, dopo ottant’anni di divisione, la GMG di Seul offrirà l’opportunità di rilanciare il dibattito giovanile sul tema della pace. La DMZ, luogo in cui le cicatrici della guerra convivono paradossalmente con un ecosistema naturale incontaminato e rigenerato, simbolo del trionfo della vita sul conflitto, sarà trasformata in un luogo sacro di pellegrinaggio. Il cammino di oltre un milione di giovani pellegrini lungo una terra divisa, in un pellegrinaggio simbolico e diplomatico dedicato alla commemorazione delle vittime della guerra e alla pratica della riconciliazione, lancerà un messaggio universale. Un messaggio capace di proclamare una nuova grammatica della «pace disarmata e disarmante», destinata a risuonare non soltanto nella penisola coreana, ma anche nell’intera regione asiatica.

Daedongyeojido, (대동여지도, 大東輿地圖) is one of Korea’s old maps made during Joseon by Kim Jeong-ho. Image from Kyujanggak Institute for Korean Studies


Olg Korea Map Daedongyeojido, (대동여지도, 大東輿地圖)


Share on

Caos nei cieli, segnalazioni di bombe sugli aerei di linea, l’escalation della guerra ibrida contro l’Europa

  |   By  |  0 Comments

6 Novembre 2026

Caos nei cieli, segnalazioni di bombe sugli aerei di linea, l’escalation della guerra ibrida contro l’Europa

La giornalista Roberta Giordano, conduttrice del programma “Effetto Notte” su Radio24, intervista il direttore dell’Istituto Italiano di Studi Strategici “Niccolò Machiavelli” – autore di Comprendere la “Guerra Ibrida” Mazzanti Libri 2024 – Francesco D’Arrigo.

Clicca sul logo di Radio24 per ascoltare la puntata del 6 novembre 2026

👇

“Effetto Notte” Radio24

Share on

Sir David Omand: Inside the Minds of Spies

   |   By  |  0 Comments

25 October 2026

The Great Game of espionage is no longer played solely in embassies, diplomatic drawing rooms, or the shadows of imperial capitals.

Francesco Subiaco interviews Sir David Omand

The Great Game of espionage is no longer played solely in embassies, diplomatic drawing rooms, or the shadows of imperial capitals. Today, it unfolds through algorithms, satellites, hybrid warfare, and the invisible frontiers of cyberspace. Yet beneath the technological transformation of espionage, the ancient riddle of power endures: how to discern an adversary’s intentions without becoming captive to one’s own illusions. In John le Carré’s novels, the truth almost always arrives in disguise, concealed among half-confessions, calculated silences, and negotiable loyalties. For a spy, the greatest danger is not merely believing the enemy’s lies, but coming to believe one’s own.

From Kipling to Graham Greene, literature has portrayed espionage as a theatre of uncertain identities and moral compromises. Reality is less romantic: incomplete reports, ambiguous clues, and decisions made in the dark.

Sir David Omand

Sir David Omand knows this world from the inside. A former Director of the Government Communications Headquarters – GCHQ, the British intelligence, security, and cyber agency; and Coordinator of Intelligence and Security, the UK’s top national security and intelligence coordination role led by the National Security Adviser (NSA), supported by the Cabinet Office’s National Security Secretariat (NSS) and the Joint Intelligence Organisation (JIO).  He belongs to that rare breed of men who have witnessed history from behind the scenes, where government decisions intersect with information destined to remain classified for decades. His experience spans the end of the Cold War, September 11, and the return of great-power rivalry.

 Professor Omand has honored the Italian Institute of Strategic Studies “Niccolò Machiavelli” by offering his unique intellectual contribution and support as Member of the International Advisory Council, since the constitution of our think tank, in 2010. His distinguished curricula and exceptional determination in defending democratic values during his unique career, have incredibly enhanced the ethics, culture and ideals of our organization.

In his books, from How Spies Think to How to Survive a Crisis, intelligence becomes a discipline of uncertainty: distinguishing truth from plausibility, signal from noise, intentions from appearances. Gathering secrets is not enough; they must be interpreted without yielding to the most reassuring explanations. The finest intelligence analyst knows to distrust conclusions that align too neatly with the wishes of those in power.

You have served as Director of GCHQ and as the UK Government’s Security and Intelligence Coordinator. What did those experiences teach you about the world of intelligence? And, to borrow the title of one of your best seller books, how do spies really think?

Banner MI5 MI6 and GCHQ

I gave my book “How Spies Think” the subtitle ‘10 lessons in intelligence’ because I wanted to share at least some of what I had learned – not just from within the world of secret intelligence but from close contact with that world as a policy maker and customer for intelligence assessments. The first lesson to learn about intelligence is that our knowledge of the world is always fragmentary and incomplete, and is sometimes wrong. That applies whether we are talking about the huge amount of open-source information available these days or about the much smaller set of information obtained from deeply secret sources. These caveats about intelligence have important policy implications. You cannot rely on always having the reliable picture of what is going on that, ideally, you would want before important decisions are taken. Do not therefore base security policy on the assumption that you will always have advance warning from secret intelligence in time to take action to neutralise a threat.

How should intelligence information be collected, assessed, and presented to policymakers to prevent them from being misled or deceived by adversaries?

 In my book I summarise the approach with the acronym SEES: Situational awareness, Explanation, Estimation and Strategic notice. These are the types of information most useful to the policy maker or operational commander. The first type, situational awareness, is answering questions about what is going on: what, where and when. Being careful to test reliability of sources and watching out for deliberate deception in the sign and signals we have picked up. Explanation of why we believe we are seeing this situation is crucial. And hard, especially if we are trying to attribute actions where an adversary wants their hand to be hidden and is denying responsibility. That is a major problem today, both with Russian grey zone sabotages and other covert operations and with criminal cyber-attacks. Different explanations of events are likely to lead to different estimates over how matters may unfold and in the modelling of how an adversary may respond to any actions we take in response. Finally, I think it is important that policy makers are given what I call strategic notice of emerging longer-term developments and threats at the earliest possible opportunity, when a trend becomes apparent or there are technological developments forecast that may generate future threats. Such strategic notice is usually of long-term developments and therefore more likely to come from careful studies of open sources than from any particular type of secret intelligence.

I am impressed by the emphasis you give to this innovative explanatory approach to the intelligence cycle. Can you explain this process with a case study?

I should have added that in most cases explanation should emerge from all-source assessment of all the available information, including the historical record of the groups and nations that may be involved, rather than analysis of a single source of reporting. An example from the UK may help. In 2018, the Joint Intelligence Committee (JIC) in London concluded that it was a covert assassination operation by Russian military intelligence officers, that was responsible for the use of the banned nerve agent Novichok in Salisbury in an attack on the former Russian intelligence officer Sergei Skripal and his daughter. The attack resulted in the death of a British citizen. That attribution followed a careful all-source JIC assessment that ended up ruling out all the possible alternative explanations, including many outrageous suggestions made by the Russian authorities to try to muddy the waters. The Prime Minister acted on the JIC attribution and expelled 23 Russian diplomats, followed by mass expulsions by 20 other countries who accepted the British attribution. So, the consequences of explanation can be significant. As of course would be the consequences of getting it wrong. For example, when we interpreted Saddam Hussein’s obstruction of international WMD inspectors (weapons of mass destruction) as further evidence of his trying to hide prohibited wmd activities.

Book Cover How Spies Think

In “How Spies Think”, you emphasize that a central problem of intelligence is not simply gathering information, but interpreting them.

I would argue that interpretation is central to making sense of all our interactions with the world. After all, we do not (yet) have telepathic powers. We can only know about the world through information our brain processes after it has come to us through one or more of our senses. And we have plenty of evidence from careful psychological experiments over the last century that should persuade us that there are times when our senses can deceive us. In the case of well-known optical illusions, the data we have from the patterns of light reflected from the page, are interpreted by the brain as representing something they are not. The data, in that case the frequency and intensity of the light waves reflected off the image, is what it is. But its interpretation by our brain is ambiguous. I use the analogy of prosecution and defence lawyers seeking to convince a jury of their alternative narratives over the interpretation of the forensic evidence in a criminal case. For example, a young man is before the Court, with the prosecution alleging he threw an incendiary bottle (Molotov cocktail) during a demonstration on the basis that his fingerprints are on the fragments of the bottle. There is no dispute that these are his fingerprints. But the defence explains this by claiming that the bottle was in the recycling bin outside his home and was snatched up by the mob as they passed. The lesson is that the analyst must formulate alternative explanations and test them carefully. Usually, it is best to put forward the explanation that you believe is less inconsistent with the available evidence – remembering if you try hard enough you can always find some “evidence” apparently supporting even outrageous ideas. You have also to look for disconfirming data. But the preferred explanation is always of the nature of a provisional hypothesis and we have to be prepared to check our thinking if new information arrives.

Going back to your description of intelligence as “incomplete, fragmentary and sometimes wrong”, if it cannot always be relied upon, how then would you describe the value of intelligence? 

There is a case to be made that the remarkable evolutionary advances our species has developed in its human intelligence, is because they delivered exceptional value in the changing environments in which humans have had to survive. Intelligence must have improved the quality of our ancestors’ decisions on where to find food and water, how to evade the many predators, all the threats and hazards they would have encountered. I sum that up today by saying that the purpose of intelligence is still to help us make sounder decisions by reducing our ignorance of what we face. Even if sometimes it fails us, it still confers over time an overall advantage. Imagine a fund manager in the financial district. On any one day they may have done some bad trades. But if they are any good, over time they deliver alpha returns. Intelligence used sensibly and systematically has survival value. The purpose of secret intelligence of course is to help deliver that value in respect of the information that our adversaries, those who mean us harm, really do not want us to have, and may go to very violent lengths to prevent us acquiring.

Are there dangers when governments demand political loyalty from the Intelligence Community, as President Trump seems to be doing?

It is an ever-present danger in circumstances where governments do not respect the right of professionals to arrive at their own expert judgments, whether in military, medical, engineering or intelligence analysis, and to submit them without fear. Of course, in the end governments do not have to follow expert’s opinion, but they should recognise an obligation to consider it carefully and to be prepared to explain the reasons for not following it. In the democracies, that is what we would expect. Not so in the autocracies. That seems to have been a real problem with the assessments provided to President Putin before he launched his attack on Ukraine. It is difficult to imagine that the FSB and SVR did not understand that the Ukrainian people would resist Russian aggression, and that President Zelensky would not flee Kiev and abdicate at the first signs of the Russian attack on Kiev and thus leave the road open to a Russian appointed leader.

So, there are dangers in governments demanding political loyalty from their intelligence chiefs, as President Trump seems to require?

The US President has the legal authority to appoint senior officials in the administration, subject to the usual Senate confirmation rules, and that includes the intelligence agencies. But it was highly unusual, as President Trump did, to dismiss very senior intelligence, security and military leaders simply because they were appointed by the previous administration. That happened last year to the Director of NSA and Commander of Cyber Command, and his Deputy Director of NSA, last year, representing both a great loss of expertise to the 5-eyes sigint relationship as well as to US security itself at a time of growing danger not least from Chinese cyberattacks.

President Trump and DNI Tulsi Gabbard

Is that a risk you highlighted in your 10 lessons in intelligence?

Yes, if national leaders are seen to denigrate the professional advice they are given, and assert against the facts their own firm beliefs about possible threats, that is bound to create the risk of encouraging biased assessments. And that risk is bound to increase if intelligence officers come to feel their actual livelihoods may depend upon pleasing their masters by echoing their views.  But it is important to recognise that the risk of bias in intelligence assessments is not just from analysts consciously bending to the expectations of policymakers, which is historically rare.

What other sources of bias are you referring to?

 The final “lesson in intelligence” in my book is that it is our own demons that are most likely to mislead us. The unconscious biases that we all suffer from – and I mean all of us. Confirmation bias when we favour, and readily recall, information that supports our existing beliefs while ignoring or dismissing evidence that contradicts them. Anchoring bias when we rely too much on the first piece of information we receive. Perseveration, when we stick to our original line of thinking even in the face of contrary evidence. And many others. Since these are unconscious biases we need others to point out when we are suffering from them. Which is why I call intelligence analysis a team sport.

Such biases seem to have been a factor at the time of the US decision to topple Saddam Hussein in Iraq. After the mistakes made in assessing intelligence over WMD in Iraq, how much does the West still suffer from this tendency?

Important lessons were learned, and applied, after the independent UK inquiries into what went wrong with the Iraq WMD assessments. Those inquiries had full access to all the intelligence and policy files and took extensive evidence from those involved, myself included.  One result was a decision to professionalise the craft of intelligence assessment, making it a government specialist group (like economists and statisticians), providing more intensive training in a UK Cabinet Office led College of Analysis, facilitating the interchange of analysts to gain experience of the range of intelligence community work, and increasing the status of analysts within the intelligence community are some of one of the changes made. But the events of 2002/2003 in Iraq cast a long shadow. US and UK intelligence correctly assessed the intentions of President Putin in 2022 to use military force to try to overthrow the government in Ukraine, and conduct a false flag operation to provide an immediate excuse. We issued a warning. But leaders of some of our major partners pushed back on that assessment. They could not bring themselves to believe Putin had been lying to them when he had recently assured their leaders he had no such intention.

When do you see the clearest danger that intelligence may be interpreted retrospectively in order to validate an established political line?

A warning sign is when leaders exhibit hubris about their prowess in statecraft. That dogmatism often plays a part in underestimating serious risks. Driven by the unconscious influence of a settled conviction on the part of leaders that their policies simply rule out disaster. That leads in turn to planning being based on the assumption that bad outcomes will not happen because the policy being followed removes the risk. Always beware when reassured “that can’t happen because we have policies to ensure it cannot happen”. Or when reassured, after pointing out historical instances of things going wrong, that “This time it is different”. Unlikely events do sometimes happen. A tragic example was the Israeli intelligence failure over the brutal Hamas attack on 7 October 2023.

HaMossad leModi’in uleTafkidim Meyuchadim MOSSAD

Before the attack, according to Israeli media, there were Israeli military intelligence sightings of Hamas fighters training and conducting reconnaissance, and Israel appears to have even obtained a Hamas attack plan. But Ministers insisted that Hamas had neither capability nor intent to carry out a major attack. As a result, no warning of the likelihood of an attack was issued, and as a result no IDF operational contingency plan was created, leaving a long gap before an effective military response arrived.

Shabàk – Shin Bet

Behind that flawed judgment probably lies a fatal policy failure at Israeli Cabinet level to recognise and plan for major risks in their political strategy.


You have written that understanding President Putin’s Russia requires an analytical effort comparable to that once devoted to the Soviet Union.  Do we continue to project onto Russia an ideological framework that does not correspond to its own?

We might start by thinking about how Russia, like the Soviet Union when it existed, conceives of the primary rationale for their intelligence agencies. Western agencies see their primary purpose as to provide intelligence to meet the requirements placed on them by their customers, in defence, foreign affairs domestic security so on. I spent seven years as a member of the UK Joint Intelligence Committee that every week delivers to the highest levels of government strategic assessments on developments of concern. The intelligence chiefs are present at the National Security Council when Ministers discuss the implications of these assessments. Russian agencies on the other hand, like their Soviet counterparts before them, see their purpose as pursuing on behalf of the State a secret form of political struggle. Their job is to take “active measures” to exert influence on adversaries and weaken their political, economic, scientific, technical and military positions. The UK, Germany, Poland and other allies are seen as such adversaries, not least because of our support for the independence of Ukraine as a sovereign nation. Those Russian “active measures” today include subversion, disinformation, arson and sabotage, designed to damage and disrupt our support for Ukraine while staying just below the NATO Article 5 threshold of open warfare.

President Vladimir Putin

Is this what is meant when people like you define the Russian leaders “Chekists”?

Yes, I trace this belief in “active measures” back to the days after the October Revolution of 1917. Lenin used the notorious Cheka secret police as his “shield and sword”, The job of the Cheka was less about collecting intelligence, and much more about detecting enemies and applying measures however harsh to destroy them. You can trace the present Russian secret agencies and their violent culture back to their KGB predecessors and before that the MVD and KI and MGB, the wartime NKGB and the notorious pre-war NKVD, and even before that to the OGPU and the GPU that emerged from the original Cheka when that was dissolved in 1922. Each generation passed on their violent outlook to the next. Putin had a new statue erected at the new SVR headquarters to the founder of the Cheka, Felix Dzerzhinsky or Iron Felix, after his original statue in front of KGB headquarters was pulled down by demonstrators at the end of the Cold War. That is why the Russian agencies today are still Chekists in orientation and training, busy today trying to disrupt nations like the UK, Germany and Poland that are supporting the independence of Ukraine against Russian aggression.

Russia Foreign Intelligence Service unveiling ceremony Statue Dzerzhinsky

Do you think Russia’s “active measures” are having any success?

Not really. So far, although individually dangerous acts, the sabotage and cyberattacks have been spasmodic and limited in effect. And politically, they just reinforce public determination not to be intimidated by Russia. Although having said that, threats are being issued from Moscow that the hostile “grey zone” activities will be stepped up if we continue to support Ukraine with weapons, and keep up sanctions on Russia. The bigger danger is of Russia becoming emboldened to try to mount more damaging attacks on British or other NATO soil or to harm fundamental Western interests, for example by interfering with undersea cables. That risks a dangerous miscalculation by the Kremlin in authorising serious Russian aggressive acts against NATO territory, whether against the UK, Germany, Poland or other allies. Mistakes could be made that would result in major damage to infrastructure and even to large scale loss of life. NATO would have to respond in self-defence despite the risks of entering an escalatory spiral that could be difficult to predict. That message has to be conveyed to the Kremlin that the path they are following carries big risks.

Your interpretation of the geopolitical and strategic situation suggests that, in order to understand today’s Russia, we should devote an analytical effort to President Putin’s Russia comparable to that reserved for the Soviet Union. The Western governments are failing to understand (again) the true intentions of the Kremlin?

The Soviet Union was driven by a hostile ideology involving preparing for a final conflict between communism and capitalism that leaders in the Kremlin believed, as an act of faith, was inevitable. That was coupled with a dedication to the spread of international communism. Combined with its size, bolstered by the forces of the Warsaw Pact, that made the Soviet Union a formidable military adversary. Russia today is not in a comparable position, despite Putin’s desire to recreate the Warsaw Pact and Russia’s vast arsenal of nuclear weapons. But like the Soviet Union, Russia is ruled by a closed elite. Putin is an autocrat who believes he has a historical destiny to fulfil on behalf of his vision of Russia. He is surrounded by a small circle of siloviki, for the most part cronies beholden to the President and unwilling to provide objective advice. During the Cold War there was a preoccupation in the West with Kremlinology, with specialist analysts studying for example who might be missing from the elite group on Lenin’s tomb for the May Day military parade or who might be allocated that year a position slightly further from favour with the top party leadership. Today, comparable expertise is needed to explain the way decisions are taken in the Kremlin and whose voices with access to the President are the most influential. And expertise is needed to understand the rationale for decisions of the Russian President that to most lay Western minds would seem irrational. Within a Western frame of reference, it is hard to understand decisions that seems alien to us such as doubling down on the war in Ukraine despite Russia suffering daily losses of troops estimated at between 1500 to 2000 a day, and the Russian people suffering in their everyday life the effects of heavy international sanctions. It is important in crafting responses to the Russian aggression to be able to see the West and Russia itself through the eyes of Putin (it is illuminating to study the published historical account written by Putin himself to justify his conviction that Ukraine has no right to exist as a State separate from mother Russia, and to realise what a highly partial and distorted view of history does to the worldview of the Russian leader). To begin to understand what he sees from his point of view is not, of course, to be led to agree with his conclusions or to condone his lawlessness. But understanding where he is coming from is essential in explaining his hostility, bordering on paranoia, towards NATO that he believes is already at war with Russia.

NATOs-Pressure-and-Russias-Response-A-New-Global-Order-Emerges

Professor, how have the role and the everyday life of intelligence officers changed from the end of the Cold War to today’s world, shaped by the pervasive presence of social media and artificial intelligence?

 That is a question I am often asked by Masters’ students at King’s College, especially those contemplating trying to enter the secret world. I invite them to think of the intelligence community being pulled in different directions by three forces and having to find a point of equilibrium between them. Think of them as the sides of an inverted triangle. A set of forces down one side comes from changes in perceptions of threat and thus changes in the demands placed on the intelligence agencies. The Al Qaida attacks on New York and Washington on 9/11 and the high level of threat of further attacks had a fundamental impact on Western intelligence communities. The focus had to switch to counter-terrorism with all that implied for the work of intelligence officers at home and abroad uncovering and investigating terrorist groups and cells. That resulted in deeper links between human and technical agencies, deeper collaboration with the police, and new institutions such as the Joint Terrorism Analysis Centre in London and equivalents in allies and partner countries overseas. More fundamentally, the work of many intelligence officers that would traditionally have been described by the classic intelligence cycle changed to resemble more the work of a detective investigating a serious crime, with dynamic daily, sometimes hourly, interactions between those officers directly gathering information and those tasking them using those snippets of intelligence to build the investigation. Rather than the fixed Cold War intelligence requirements, what was called for was information about individuals of interest, their names and aliases, contacts, location, movements, financing and of course intentions.

Lesson learned from the past show that meeting intelligence requirements concerning terrorists as individuals requires different approaches from traditional Cold War targets, such as obtaining the range and the radar cross section of a new Soviet aircraft.

That is the point I am making. But, of course, we should not forget that the more traditional intelligence requirements still exist today but they are on top of the urgent new demands I have just mentioned. Which brings me to the second set of forces down the second leg of the triangle that have fundamentally impacted the world of secret intelligence, those of advanced digital technology in meeting the new requirements. The digital technologies and their application in global communications, mobile devices and the internet have profoundly changed the potential supply of intelligence. And that supply has been dynamically interacting with the demands for intelligence we have just been discussing. Sometimes it would be new threat-driven demands that prompted investment in new means of digital supply. Sometimes, it would be the other way round, where advances in technology driven by commercial applications would spark ideas for how they could be applied to the world of secret intelligence. You can think of it as a global coincidence that just as the focus switched to the individuals who mean us harm, the digital innovations appear: packed switched networks, personal mobile devices and of course the internet and social media. It is those massive data sets that intelligence officers have to mine to find their targets and discover their everyday train de vie. The harnessing of the analysis of communications meta data for example, both internationally and domestically, has helped intelligence officers unravel terrorist networks and disrupt many serious plots and bring terrorists to justice. But the very power of digital sources to reveal personal information, so valuable to the authorities in preventing terrorism and serious crime, inevitably raised public concerns over how wide the agencies are casting their digital nets, and whose authority is needed for the most intrusive forms of investigation. The third leg of my triangle represents the forces on the intelligence community from the legal and ethical constraints that society imposes.

I assume you are referring here to democratic nations, not the autocracies where such concerns are always going to be secondary to their leaders’ demands for control of domestic dissent and external security.

Exactly. Western intelligence officers have to accept that they work in an environment subject to democratic scrutiny and controls. And their adversaries do not. But having public consent through democratically passed legislation does confer long term advantages, for example in the kind of people that can be recruited. The UK is an interesting case. Following intense debate in the British Parliament, a new law was passed in 2016 to regulate the investigatory powers used by the agencies and the police. In essence, Parliamentarians of all parties were convinced that to protect the public powerful digital tools should be available to the intelligence and security authorities, but in return they would have to accept a much more stringent regime of legal regulation and both Parliamentary and judicial oversight. The new surveillance regime could be described as 3Rs: the open Rule of law (no secret powers); Regulation of authorisation and oversight; and Restraint, placing on the individual intelligence officers involved the duty to ensure that they are able to justify their use of the powers as both necessary and proportionate. The results in terms of plots uncovered and frustrated are impressive.

Do you see comparable changes ahead to those of the decades after 9/11?

 Yes, I do. Our intelligence communities have had to add to their continuing pre-occupation with terrorism, from the extreme violent right as well as the violent jihadists, the re-emergence of State threats, intensified by the Russian invasion of Ukraine and most recently the US attacks on Iran. Threats are not just coming directly from the State agencies engaged in ‘grey zone’ hostile activity, but from criminal proxy groups acting on their behalf. That has been the case for some years in respect of Russian cyber hacking gangs, conducting ransomware and other attacks mostly for their own acquisitive motives but at time responding to State requests to cause disruption, especially in countries supporting Ukraine. In addition, Chinese cyber attacks have become more aggressive, targeting for example much of the telecoms and other critical infrastructure of the US (you will recall the advisories issued last year about the so-called Chinese Salt Typhoon and Volt Typhoon cyber campaigns seeking to find means of disruption should conflict ever come between the US and China). Add all that up, and it represents a formidable intelligence challenge to understand what is going on, and to attribute responsibility, on top of the pre-existing threats from terrorism and hostile espionage that have not gone away

You described the second set of forces acting on intelligence officers from the arrival of digital technology. Has that overtaken the need for traditional human sources?

Yes, and no. On the one hand, what I describe as digitisation, has revolutionised the way all intelligence officers work. Every form of information we can access, through vision, sound, touch, even smell and taste, can now be rendered as strings of numbers. Financial transactions, logistic supply systems, traffic light control, electricity grid control and almost everything that keeps normal life going depends on the right digital data being available when needed. When you have information in numerical form we have the advantage of being able easily to store and recall it, share it and encrypt it securely. But as an adversary you can corrupt it, manipulate it (digital fakes are now commonplace on the internet), and you can deny it through ransomware and other hacking of information systems. Remember malware respects no national border. Our intelligence and security agencies and police colleagues have their work cut out. I should add that the mechanics of spying and of counterespionage are now digital.  But well-placed human agents (including those with access to an adversary’s digital systems) remain invaluable. And the very human skills of how best to persuade a potential agent to help us remain as they always were. Human intelligence agencies are not going out of business, although some of the types of people they are looking for to help us may have changed .

human-in-the-loop

Does the advent of artificial intelligence also fundamentally change the work of intelligence Agencies, especially in support of military operations?

Frontier AI capabilities are creating a fundamental shift in how human oversight of intelligence has to work. Traditionally, a human would be in the loop – directly involved in each decision, including assessing the validity of the intelligence input. In fast moving combat situations, the role is becoming on the loop – setting the rules and boundaries for network of electronic sensors in advance, then monitoring the system that then acts on its own, and stepping in only if circumstances change or something is seen to go wrong. The human is still responsible, but they are now a supervisor rather than a participant.

This is not a failure of policy. It is a constraint of the operational environment. And it means that our ethical obligation shift also. It is no longer sufficient to ask: how do we keep humans in the loop? We must ask instead: how do we ensure that the loop that the human is operating on governs systems that can rate the quality of intelligence input, and reason morally in the ways that we want? And how do we ensure that when circumstances change the system is able to respond appropriately?

Intelligence Hyper-Loop

Returning to the previous topics, what should the relationship between intelligence and politics be? And between secrecy, political decision-making and the public narrative through which those decisions are presented?

The relationship in my view has to be one that respects the integrity of professional intelligence assessment on the one hand and the right of democratically elected politicians to have the final say on how it is used on the other. There must be a felt duty on the part of political leaders to have regard to professional advice be it from economists, medical experts, meteorologists, diplomats, military chiefs – or intelligence officers. The obligation is the same, to pay due regard, to question and seek further information or research – but not to demand a professional judgment be altered to fit the views of the politicians. I would add that in a democracy there should be an expectation that if considered professional advice is not being followed politicians will explain their reasoning. Where there is genuine secrecy to be preserved that can be in private to an appropriate Parliamentary Committee.

Countering disinformation is becoming an increasingly important function of the security and intelligence apparatus. Yet the definition of a “threat”, and the political use of the perception of that threat, can too easily be shaped ad usum delphini. What safeguards are needed to prevent the defence of the public sphere from turning into an administration of truth?

The best disinfectant is exposure to sunlight. Where disinformation is spread openly, as it is today by the State broadcasters of Russia over the war in Ukraine, then the counter has to be open debate led by our politicians engaging as many different voices as possible in the public sphere. That is what free speech is about. But where deceptive means are being used covertly to amplify the disinformation, for example through the use of bot farms, or through deep fake videos and forgeries, then it is for the intelligence and security agencies to establish the facts, and make the necessary attributions, and then for politicians in government to decide what actions to authorise to defend our information space. That could include offensive cyber action to disrupt an adversary’s activity, as happened to the attempts by ISIS to spread extreme violent material through the internet.

Many commentators have spoken of a supposed crisis within the Five Eyes alliance as a consequence of the Trump administration. Do you believe such a crisis is possible? And how are the strategic priorities of London and Washington changing?

The 5-eyes grew out of a unique historical circumstance in signals intelligence cooperation. Long experience of working together has brought deep professional respect between staff, and personal and family friendships. It takes a long time to build that level of mutual trustworthiness in intelligence, and now in national security, military, diplomatic and other realms. The extent, depth and sensitivity of that co‑operation spans the gamut of intelligence activities, whether they be operational, analytical and so forth and is the best in the world. If I may quote the former Director of the CIA, the Hon. John Brennan, when he and I gave evidence together to a British Parliamentary Committee earlier this year “We rely on each other; we treat each other like brothers and sisters in what we do and what we share with them, because there is a real alignment of values and principles between our countries as well as between our services.” On the point you raise he went on to say “The political winds in Washington blow all the time. They are blowing rather strongly these days, but a lot of intelligence professionals understand how to avoid getting caught up in those winds.” It is not the first time that there have been political disagreements between 5-eyes governments. I cited to the Parliamentary Committee the breakdown in 1956 in the relationship between US President Eisenhower and UK Prime Minister, Sir Anthony Eden, over the Suez debacle. I was not surprised to learn that, during that major crisis, GCHQ and its US counterpart, the National Security Agency, were working hand in glove studying the Soviet intervention in Hungary, despite the waves lashing the transatlantic surface at that time. I am confident that below the surface the 5-eyes professionals will continue to get on with what the professionals should do. And we should recognise that at the same time, each member of the 5-eyes will be deepening their intelligence and cyber relationships with other partners in their mutual security interest.

You have studied the relationship between intelligence and political decision-making for decades. In the emerging multipolar system, intelligence services appear increasingly to perform diplomatic, preventive and even narrative functions. Are we entering an Era in which intelligence shapes foreign policy as much as, or even more than, traditional diplomacy? Does this represent the triumph of a “national security” logic over the traditional logic of foreign policy?

Intelligence should inform not direct the making of foreign policy. Inevitably, secret intelligence becomes a very important input to foreign policy in dealing with closed societies with governments that are covertly pursuing illegitimate aims, as Iran has done with its nuclear enrichment programmes and its support for Hezbollah and the Houthis. Senior intelligence officers will have relationships with counterparts in many parts of the world and sometimes those can develop into unpublicised backchannels to put out feelers over beneficial changes in foreign policies that would be harder to do using conventional diplomatic means under the glare of media scrutiny. But that is nothing new. Recall the backchannel with KGB Washington station chief Aleksandr Feklisov that helped to defuse the Cuban Missile Crisis.

You have consistently stressed the importance of distinguishing what we know from what we merely believe we know. Looking at the international system today, what is the major risk that Western political elites are either overlooking or interpreting through the wrong conceptual framework? And what strategic consequences could follow from that misreading?

It is hard to shake off the habit of seeing the world through the lens of peace and war, where we think of war is the exceptional state of affairs and peacetime as the norm. But in area after area of the globe we have perpetual wars that we usually describe as conflicts but which with modern weaponry have all the deadly intensity of war.  Some involve State upon State conflict (such as Russia/Ukraine); some involve proxy groups (such as Iran’s use of Hezbollah).  The security of the defensive Alliance, NATO, rests on the Treaty principle of Article 5 – an attack on one is an attack on all. NATO strategy is to deter any armed attack on its territory, and we should congratulate our predecessors for having succeeded in deterring conflict during the Cold War. But that very success risks masking the continuing conflict between Russia and the NATO nations being played out below the Article 5 threshold. We have to recognise that Russian agencies are today conducting ‘active measures’ including sabotage against us. We need to recognise the reality of this ‘grey zone’ warfare being waged against the European members of NATO.

A new season of Slow Horses has recently been released. What do you make of the series and of Mick Herron’s novels?

 I love the TV series of Slow Horses with Gary Oldman’s acting; having Mick Jagger sing the title song was a masterstroke. But I sense that, as some of the TV reviewers have pointed out, by the fifth TV series it gets harder to sustain the startling originality that was such a feature of the early series. All secret intelligence agencies have to deal with staff who make serious blunders or develop personal issues around alcohol, drugs or gambling but are bound to fear the consequences of dismissed staff making waves in the media. The genius of Mick Herron is in the concept of Slough House to provide a form of purgatory for such cases keeping alive the slender hope that they may yet cleanse their souls and in the words of Mick Jagger ‘dance with the big boys again’.

 More broadly, among the writers who have shaped the popular imagination of espionage, which author do you most admire, and who, in your view, has understood the intelligence world most accurately?

I have favourites in each of the literary traditions of spy novels: the adventure stories (‘a licence to thrill’ from Buchan to Fleming); the literary novel of character and conscience (from Conrad to Le Carre); the political thriller (such as Eric Ambler does brilliantly); the suspense and mystery novel creating a parallel universe of secret institutions (such as Mick Herron does with the Park and Slough House). The best of them blend aspects of each tradition. We should of course not look for realism in the genre (there is no 00 licence to kill in the British Secret Service). This is fiction we are talking about where the author makes stuff up to entertain. But some former insiders such as Somerset Maugham and John Buchan (from World War I experience), and Graham Greene (from his World War II service in MI6) bring a depth to their readers’ understanding of what spying involves.

And are you tempted to enter the ranks of spy novelists?

Not just tempted, I have succumbed! I have now written a trilogy of espionage novels, the first of which QUANTUM ENIGMA will be published by DK Canelo next year. It is set in the very near future, when today’s cutting-edge artificial intelligence has been rolled out across national infrastructure, worldwide. When the US National Security Agency (NSA) believes a mole is leaking the Pentagon’s secrets to the Chinese, I have them reaching out to GCHQ for assistance developing and finalising a unique agentic AI model that will help identify and reverse the mole’s activities before the Chinese government can exploit the information they’ve received. But developing this new model carries risks for the GCHQ staff and their families: my characters agonise over whether the potential cost to them and their families is one that can ethically be paid. Plus, there are no guarantees that their frontier work will be able to identify the mole, meaning US national security is being gambled on what US football players call a ‘Hail Mary’ effort. My story flits between the corridors of power where I used to work in Whitehall and the ‘doughnut’ shaped headquarters of GCHQ in Cheltenham, a project that I started when I was Director there in the 1990s.

GCHQ

Share on